
ЖИ қорғау: Қазақстан ұйымдары үшін GenAI-сервистерді бақылау және LLM-қолданбалардың қауіпсіздігі
Қызметкерлер шарттар мен клиенттік базаларды ChatGPT-ге қазірдің өзінде жіберіп жатыр, ал компаниялар ішкі деректер негізінде өз ЖИ-көмекшілерін іске қосуда. Екі сценарийді де бақылау қажет: сыртқы модельдерге не кетіп жатқанын және сіздің модельдеріңізден нені шығарып алуға болатынын. Check Point GenAI Protect, Palo Alto Networks Prisma AIRS және Energy Logserver шешімдерін енгіземіз, ЖИ-өнімдерді өзіміз әзірлейміз және LLM-қолданбалардың қай жерде сыр беретінін білеміз.
Check Point GenAI ProtectPalo Alto Networks Prisma AIRSEnergy Logserver
ЖИ қорғау (жасанды интеллектті қорғау, GenAI Security, AI Security) — қызметкерлердің сыртқы ЖИ-сервистерді пайдалануын бақылайтын және компанияның меншікті LLM-қолданбалары мен агенттерін промпт-инъекциялардан, деректердің жылыстауынан және теріс пайдаланудан қорғайтын шаралар жиынтығы. Genius Systems ЖИ қорғауды Қазақстанның банктері, мемлекеттік органдары, квазимемлекеттік секторы мен коммерциялық компаниялары үшін — Өскемен, Астана, Алматы, Қарағанды, Павлодар, Семей — Check Point GenAI Protect, Palo Alto Networks Prisma AIRS және Energy Logserver шешімдері негізінде енгізеді. Бұл ретте цифрландыру және дербес деректерді қорғау туралы заң мен ақпараттық-коммуникациялық инфрақұрылымның аса маңызды объектілеріне (АКИАМО, КВОИКИ) қойылатын талаптар ескеріледі.
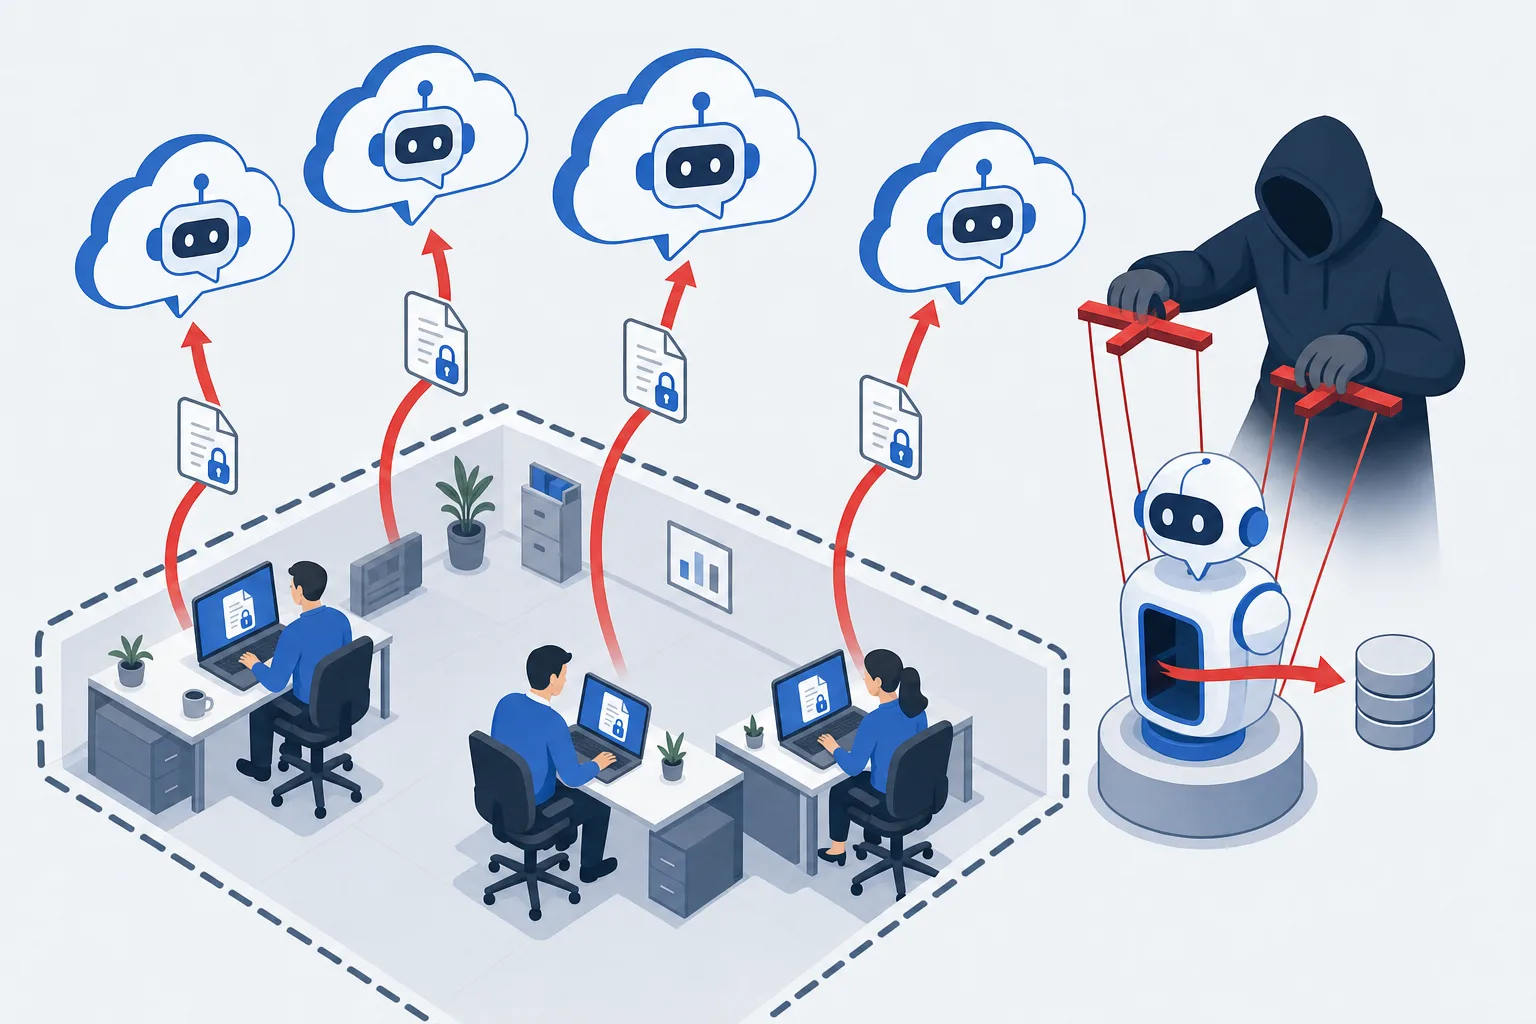
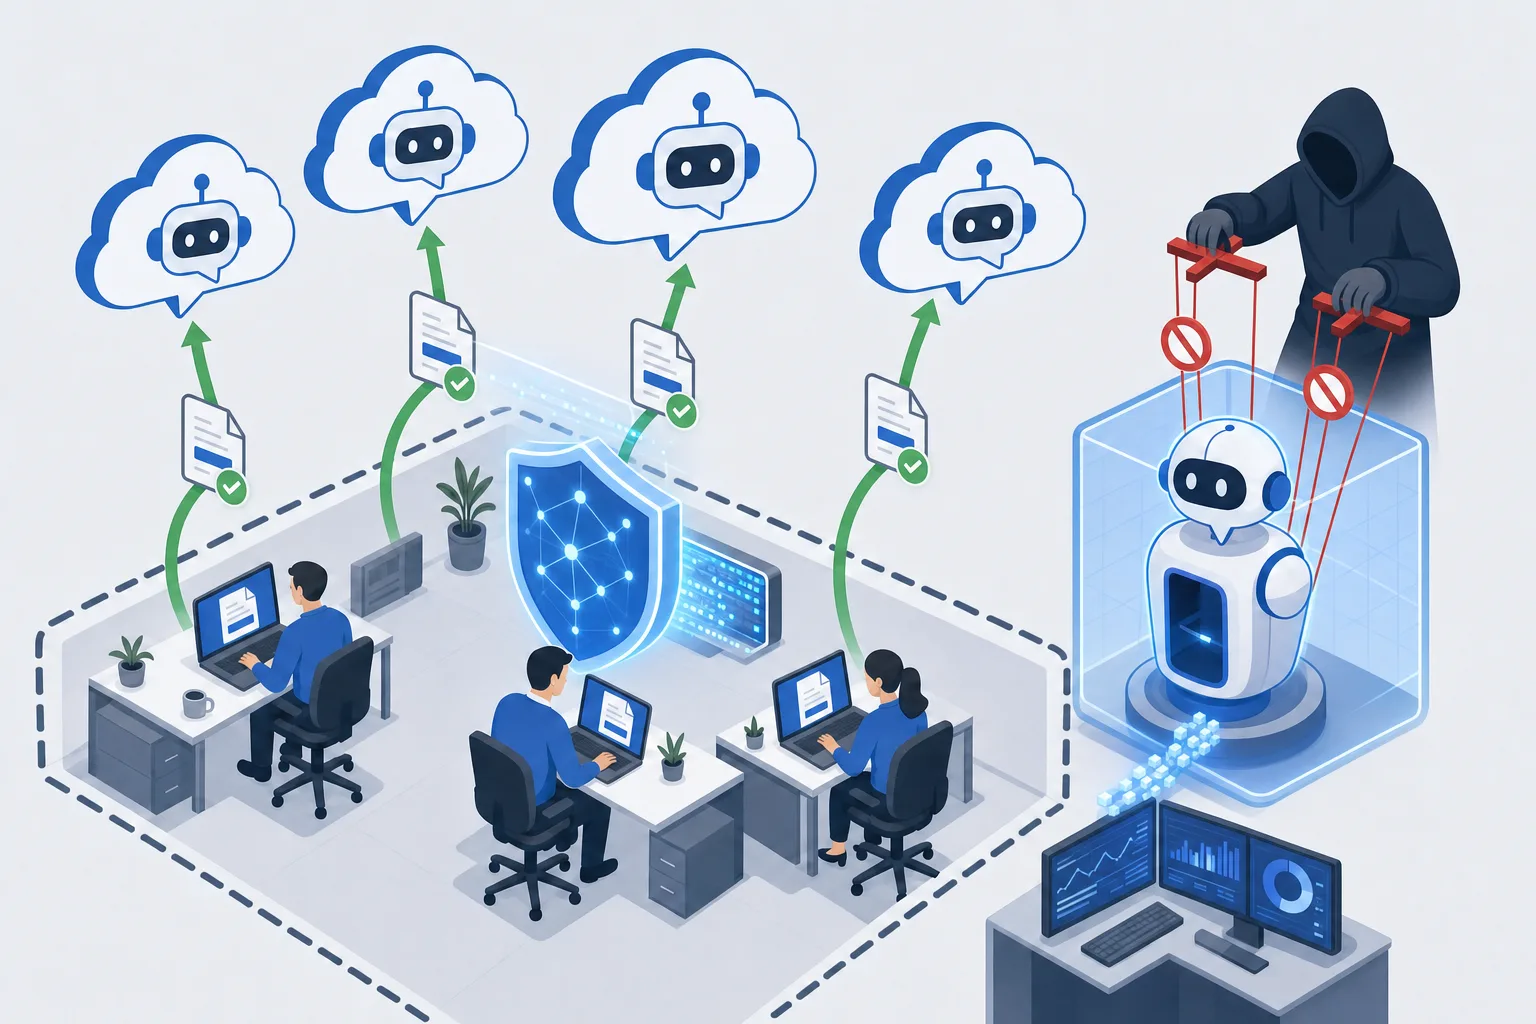
Жиі шатастырылатын екі міндет
1. Сыртқы ЖИ (shadow AI). Қызметкерлер ChatGPT, Claude, Gemini, DeepSeek, аудармашылар мен «ақылды» плагиндерді пайдаланады. Оларға клиенттердің дербес деректері, шарттар, бастапқы код, қаржылық есептер кетеді. Компания бұл туралы білмейді, ал реттеуші сұрайды. Мұның іс жүзінде қалай көрінетіні — Shadow AI: компаниядағы ChatGPT мақаласында.
2. Меншікті ЖИ. Сайттағы чат-бот, білім базасы бойынша көмекші, хаттарды оқып, CRM-де тапсырма қоятын агент. Оны промпт-инъекциямен алдауға, одан деректерді сорып алуға, қосылған құралдар мен MCP-серверлер арқылы артық әрекеттер орындатуға немесе қымбат сұраулармен істен шығаруға болады.
Біз екеуін де жабамыз: біріншісін — желі мен жұмыс орындары деңгейінде, екіншісін — қолданба мен модель деңгейінде.
ЖИ қорғау қашан қажет
- ҚР банкі, сақтандыру компаниясы, квазимемлекеттік компаниясы немесе мемлекеттік органы — реттеуші деректердің қайда өңделетінін сұрайды, ал дербес деректерді қорғау туралы заң 2026 жылғы 25 тамыздан бастап жылыстау туралы 1 жұмыс күні ішінде хабарлауды талап етеді.
- Ішкі деректерге, CRM-ге немесе поштаға, соның ішінде MCP-серверлер арқылы қосылған ЖИ-көмекшіні іске қосып жатырсыз немесе іске қосып қойдыңыз.
- Қауіпсіздік қызметі қызметкерлердің қандай ЖИ-сервистерді пайдаланатынын және оларға қандай деректер кететінін айта алмайды.
- Әзірлеушілер Langflow, MLflow, Ray пайдаланады — 2026 жылғы тамызда CISA KEV тізіміне дәл осылардағы осалдықтар енді.
- Тендер, аудит немесе бас компания ЖИ пайдалану саясатын және оның орындалуының дәлелдерін талап етеді.
- Қызметкерлерге «ЖИ-сервистер атынан» фишинг келеді — Kaspersky осындай 92 мың шабуылды санады.
Check Point деректері бойынша промпт-инъекция шабуылдарының саны бір тоқсанда 5 есе өсті, ал тексерілген 10 мың MCP-сервердің 40 %-ынан осалдық табылды. IBM Cost of a Data Breach 2026: әрбір төртінші жылыстау ЖИ қолданумен байланысты, жылыстаудың орташа құны — $4,99 млн. Толығырақ — 2026 жылғы тамыздағы ақпараттық қауіпсіздік дайджестінде.
Не ұсынамыз
| Check Point GenAI Protect | Palo Alto Networks Prisma AIRS | Energy Logserver | |
|---|---|---|---|
| Міндет | Сыртқы GenAI-сервистердің пайдаланылуын бақылау | Меншікті ЖИ-қолданбаларды, модельдер мен агенттерді қорғау | ЖИ-инциденттерді журналдау, корреляциялау және тергеп-тексеру |
| Не істейді | Трафиктегі ЖИ-сервистерді анықтайды, промпттардағы деректерді жіктейді, саясаттарды қолданады (рұқсат ету / маскалау / бұғаттау) | Промпт-инъекцияларға және жауаптардағы жылыстауға қарсы AI Runtime Firewall, модельдер мен жеткізу тізбегін сканерлеу, red teaming, агенттер мен MCP-құралдардың әрекеттерін бақылау | ЖИ-шлюздерден, файрволдардан және қолданбалардан оқиғаларды жинайды, мінез-құлық ережелерін және реттеуші мен ішкі аудитке арналған есептерді құрады |
| Күшті жақтары | Қолданыстағы Check Point шлюзінде жылдам бастау, shadow AI-ды бірнеше күнде көру, дербес деректерді маскалау | Желі мен қолданбаларға арналған бірыңғай платформа, продакшнға дейін шабуылдарға тестілеу, агенттерді бақылау | Сақтаудың төмен құны, ЖИ-оқиғалардың басқа ақпараттық қауіпсіздік оқиғаларымен қатар бірыңғай көрінісі |
| Кімге сай келеді | Check Point орнатылған немесе shadow AI-ды жылдам бақылау қажет компанияларға | LLM-қолданбалар мен агенттерді әзірлейтін немесе енгізетіндерге | Дәлелдемелік база мен тергеп-тексеруге арналған тарих қажет барлық ұйымдарға |
Шешімдер бірін-бірі толықтырады: Check Point немесе Palo Alto саясатты белгілейді, ал Energy Logserver оның қалай жұмыс істейтінін көрсетіп, тергеп-тексеруге арналған тарихты сақтайды. Жұмыс орындарында ЖИ-сервистер арқылы болатын жылыстауды бақылау үшін DLP, ал желілік деңгей үшін NGFW қосамыз.
ЖИ қорғау не істейді
- ЖИ-сервистерді түгендеу. Қандай сервистерді кім және қаншалықты жиі пайдаланады — сауалнама бойынша емес, трафик бойынша.
- Промпттарды жіктеу. Дербес деректер, шарттар, бастапқы код, қаржылық құжаттар сыртқы модельге жіберілмей тұрып танылады.
- Саясаттар. Рұқсат ету, маскалау, бұғаттау — сервистер, бөлімдер және деректер санаттары бойынша.
- LLM-қолданбаларды рантаймда қорғау. Модельдің кірісі мен шығысын тексеру, промпт-инъекцияларды және жауаптардағы жылыстауды бұғаттау.
- Агенттер мен құралдарды бақылау. CRM, пошта, дерекқорлар және MCP-серверлер арқылы жасалатын әрекеттерді шектеу, аса маңызды операцияларды адамның растауы.
- Модельдер мен платформаларды тексеру. Модельдер мен тәуелділіктерді сканерлеу, Langflow, MLflow, Ray және басқа платформалардағы осалдықтар — осалдықтарды басқару аясында.
- Red teaming. Көмекшіні іске қосар алдында және әрбір елеулі өзгерістен кейін шабуылдарға тестілеу.
- Журналдау. Барлық оқиғалар Energy Logserver-ге немесе сіздің SIEM жүйеңізге жіберіледі: кім, нені, қайда, не бұғатталды.
- ЖИ пайдалану саясаты. Қызметкерлер мен әзірлеушілерге арналған құжат, киберқауіпсіздік бойынша жыл сайынғы курс аясында оқыту.
Қалай енгіземіз
- Түгендеу. 2 апта мониторинг: қандай ЖИ-сервистер пайдаланылады, оларды кім пайдаланады және оларға қандай деректер кетеді — сауалнама бойынша емес, трафик бойынша.
- ЖИ пайдалану саясаты. 1–2 апта: рұқсат етілген сервистер тізімі, жіберуге болмайтын деректер санаттары, әзірлеушілерге арналған ережелер. Құжатты ақпараттық қауіпсіздік мамандарымен және заңгерлермен бірге дайындаймыз.
- Сыртқы ЖИ-ді бақылау. 1–2 апта: Check Point GenAI Protect немесе Palo Alto баптау — промпттарды жіктеу, дербес деректерді маскалау, санаттар бойынша бұғаттау.
- Меншікті ЖИ-қолданбаларды қорғау. 3–4 апта: модель мен агент құралдарының алдына Prisma AIRS қою, кіріс пен шығысты тексеру, әрекеттерді шектеу, продакшнға шығарғанға дейін red teaming.
- Журналдау және есептілік. 1 апта: оқиғаларды Energy Logserver-ге немесе SIEM-ге жіберу, басшылық пен реттеушіге арналған есептер.
- Оқыту. 1 күн: қызметкерлер мен әзірлеушілер саясатты және ЖИ-ге жасалатын типтік шабуылдарды біледі.
- Сүйемелдеу. Саясаттарды жаңа сервистер мен модельдерге сай жаңарту, инциденттерді талдау, қолданбадағы өзгерістерден кейін қайта тестілеу.
Неліктен Genius Systems
- ЖИ-өнімдерді — Kömekshi Budget, RaDAR және GenMail — өзіміз әзірлейміз және LLM-қолданбалардың ішкі құрылысын білеміз: деректер қайда, құралдар қайда, қай жері сыр береді. Сондықтан саясаттар қағаз жүзінде қалмай, іс жүзінде жұмыс істейді.
- Қазақстандағы Check Point және Palo Alto Networks серіктесіміз, ақпараттық қауіпсіздікпен (АҚ) 2012 жылдан бері айналысамыз; дербес деректерді қорғау туралы заңды, АҚ жөніндегі бірыңғай талаптарды және АКИАМО-ға қойылатын талаптарды ескереміз.
- ЖИ қорғау — кешенді қорғаудың бір бөлігі: қатар DLP, NGFW және SIEM енгіземіз, ал қауіпсіз ЖИ-агенттерді әзірлеуді ЖИ-әзірлеу қызметі аясында жүргіземіз.
- Сатып алуға дейінгі пилоттық жоба: сіздің шлюзіңізде shadow AI-ды 2 аптада түгендеу өнім таңдалмай тұрып-ақ ненің қайда кетіп жатқанын көрсетеді.
- goszakup.gov.kz және Самұрық-Қазына порталы арқылы сатып алуға қатысамыз, тапсырыс берушінің талаптарына сай техникалық ерекшелік дайындаймыз.
Жиі қойылатын сұрақтар
ChatGPT-ді файрволда жай ғана бұғаттап тастау жеткілікті ме?
Жоқ. Мұндай сервистер қазірдің өзінде жүздеп саналады, олар браузерлерге, кеңсе пакеттеріне және мессенджерлерге кіріктірілген, ал тыйым салу қызметкерлерді жеке телефондарына көшіреді. Жұмыс істейтін схема мынадай: қандай ЖИ-сервистер пайдаланылатынын көру, тексерілгендеріне рұқсат беру, промпттардағы дербес деректерді маскалау және сыртқа жіберуге болмайтын санаттарды ғана бұғаттау.
Промпт-инъекция деген не және ол біздің ЖИ-көмекшіміз үшін неге қауіпті?
Бұл — пайдаланушының сұрауындағы, құжаттағы, хаттағы немесе веб-беттегі мәтін; ол модельді нұсқауларды бұзуға мәжбүрлейді: бөтен деректерді беруге, құралдар арқылы артық әрекет орындауға немесе зиянды жауап жасауға. Егер көмекші CRM-ге, поштаға немесе дерекқорға қосылған болса, салдары есептік жазба бұзылғандағымен бірдей. Check Point деректері бойынша промпт-инъекция шабуылдарының саны бір тоқсанда 5 есе өсті.
MCP деген не және ол неге жаңа тәуекел аймағы?
Model Context Protocol — ЖИ-агенттер құралдарға: файлдарға, дерекқорларға, CRM-ге, поштаға қосылатын стандарт. Check Point зерттеуі тексерілген 10 мың MCP-сервердің 40 %-ынан осалдық тапты, ал 2026 жылғы тамызда CISA KEV тізіміне Langflow, MLflow және Ray ЖИ-платформаларындағы осалдықтар енді. Әрбір MCP-сервер мен ЖИ-платформаны периметрдегі кәдімгі сервер сияқты тексереміз: нұсқалар, қол жеткізу құқықтары, журналдау.
Модельдеріміз провайдердің бұлтында тұр — бұл соның жауапкершілік аймағы емес пе?
Провайдер модельдің инфрақұрылымы үшін жауап береді. Модельге қандай деректер жіберетініңіз, оның сіздің интеграцияларыңыз арқылы не істей алатыны және жауаптарының қалай тексерілетіні үшін кез келген бұлттық сервистегідей өзіңіз жауап бересіз. Дербес деректерді қорғау туралы заң 2026 жылғы 25 тамыздан бастап модельдің қайда орналасқанына қарамастан жылыстау туралы реттеушіні 1 жұмыс күні ішінде хабардар етуді талап етеді.
Өз модельдеріміз болмаса, ЖИ қорғау қажет пе?
Иә, бірінші міндет — сыртқы сервистерді бақылау үшін қажет. Қызметкерлер ChatGPT, DeepSeek, аудармашылар мен браузердегі плагиндерді қазірдің өзінде пайдаланып жүр, ал IBM Cost of a Data Breach 2026 деректері бойынша әрбір төртінші жылыстау ЖИ қолданумен байланысты. Қолданыстағы Check Point немесе Palo Alto негізінде 2 аптада жүргізілетін түгендеу жаңа өнімдер сатып алмай-ақ нақты көріністі көрсетеді.
Бұл бізде бұрыннан бар SIEM және DLP жүйелерімен қалай байланысты?
DLP жұмыс орындарынан ЖИ-сервистерге не кететінін бақылайды, ЖИ-шлюз — желі мен промпттар деңгейінде, ал Energy Logserver немесе сіздің SIEM оқиғаларды сақтайды: кім, нені, қайда жіберді және не бұғатталды. Осылайша ешкім қарамайтын жеке консоль емес, реттеуші мен аудитке арналған дәлелдемелік база пайда болады.
Енгізу қанша уақыт алады?
ЖИ-сервистерді түгендеу және алғашқы бақылау саясаттары — қолданыстағы Check Point немесе Palo Alto негізінде 2–3 апта. Меншікті LLM-қолданбаны қорғау — шабуылдарға тестілеуді (red teaming) және журналдауды қосуды қоса алғанда, 3–4 аптадан бастап. Құжат түріндегі ЖИ пайдалану саясаты — қатар жүргізілетін 1–2 апта.
Міндетті талқылау
Міндетіңізді қысқаша сипаттаңыз — шешім таңдап, мерзімі мен құнын бағалаймыз. Жұмыс уақытында бір сағат ішінде жауап береміз.
+7 705 186 34 85 Өз өнімдерімізді әзірлеу және енгізу мәселелері бойынша
Жаңартылды: 03.09.2026