
АҚЖО-ға (ОЦИБ) қосылу: Қазақстанның мемлекеттік органдары, квазимемлекеттік секторы және АКИАМО (КВОИКИ) үшін ақпараттық қауіпсіздік оқиғаларын мониторингтеу
Ақпараттық қауіпсіздіктің жедел орталығы (АҚЖО, ОЦИБ) — Қазақстандағы мемлекеттік органдар, квазимемлекеттік сектор және АКИАМО (КВОИКИ) иелері үшін міндетті талап. Қосылу жөніндегі барлық жұмысты орындаймыз: инфрақұрылымды және ақпараттық қауіпсіздік оқиғаларын мониторингтеу жүйесін зерттеп-қараудан бастап, оқиғаларды АҚЖО-ға тұрақты беруге және тексерулерге қажетті растаушы құжаттарға дейін.
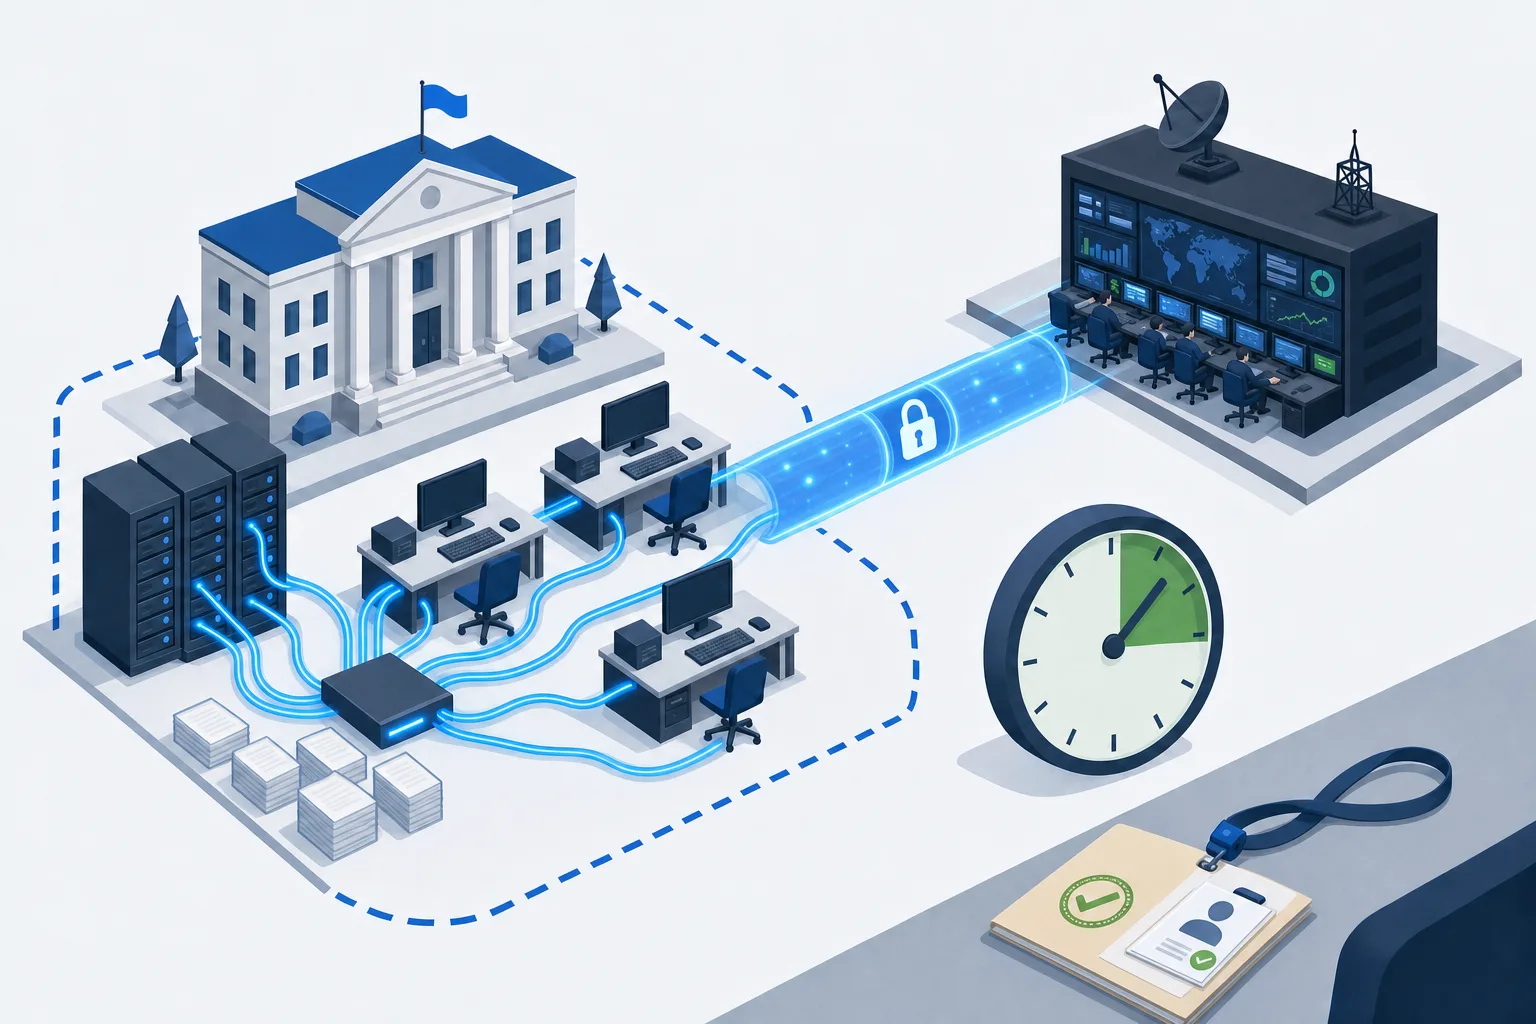
АҚЖО (Ақпараттық қауіпсіздіктің жедел орталығы; орысша — ОЦИБ, ағылш. SOC — Security Operations Center) — ұйымның ақпараттық қауіпсіздік оқиғаларын 24/7 режимінде жинап, талдайтын, инциденттерді анықтайтын және мәліметтерді Ақпараттық қауіпсіздікті ұлттық үйлестіру орталығына (ҚР ҰҚК АҚҰҮО, орысша — НКЦИБ) беретін мониторинг орталығы. Genius Systems Қазақстанның мемлекеттік органдары, квазимемлекеттік секторы, ақпараттық-коммуникациялық инфрақұрылымның аса маңызды объектілері (АКИАМО, КВОИКИ) және қаржы ұйымдары үшін АҚЖО-ға «кілтке дейін» қосылуды орындайды — Өскемен, Астана, Алматы, Қарағанды, Павлодар, Семей. Форматтар: дайындықтың экспресс-аудиті, АҚ оқиғаларын мониторингтеу жүйесі (СМО ИБ) және «кілтке дейін» қосылу, қолданыстағы SIEM арқылы қосылу және сүйемелдеу.
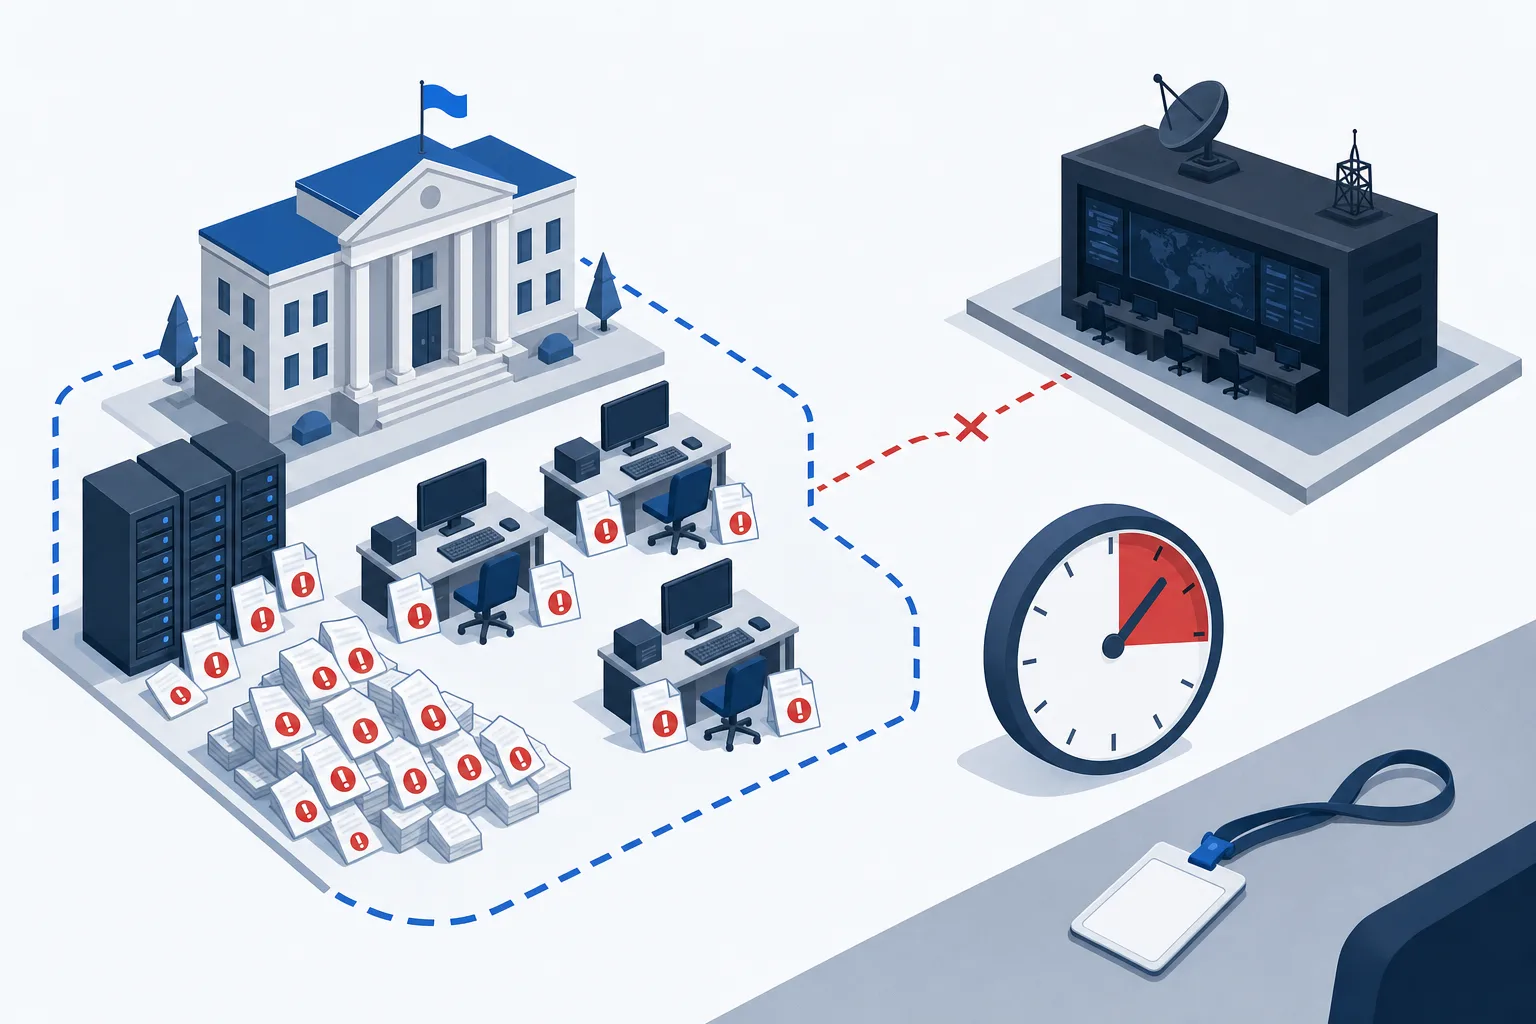
Нақты кім қосылуға міндетті, Мониторинг қағидаларында қандай мерзімдер белгіленген және қандай айыппұлдар көзделген — «АҚЖО-ға қосылу: кім міндетті, мерзімдер, айыппұлдар» мақаласында.
АҚЖО-ға қосылу қашан қажет
- Ұйым АКИАМО тізбесіне енгізілді: мониторинг жүйесін қосуға және жауапты тұлғаны тағайындауға күнтізбелік 90 күн берілген.
- Мемлекеттік орган, жергілікті атқарушы орган (ЖАО) немесе квазимемлекеттік компания Бірыңғай талаптарға сәйкестікті тексеру қорытындысы бойынша уәкілетті органнан нұсқама алды.
- Банк немесе қаржы ұйымы Қаржы нарығын реттеу және дамыту агенттігі (ҚНРДА) мен салалық ақпараттық қауіпсіздік орталығының талаптарын орындайды және оқиғалар мониторингін растауға тиіс.
- АҚЖО-ға қосылу немесе АҚ оқиғаларын мониторингтеу жүйесінің болуы мемлекеттік тапсырыс бойынша конкурстық құжаттамада көрсетілген.
- Инцидент — зиянды бағдарламаның жұғуы, DDoS, рұқсатсыз қол жеткізу — оқиғаларды ешкім жинамағанын және болған жайттың бейнесін қалпына келтіру мүмкін еместігін көрсетті.
- Ішкі ақпараттық қауіпсіздік қызметі бар, бірақ екі адамның күшімен тәулік бойы мониторинг жүргізу мүмкін емес.
АҚЖО деген не және ол неліктен міндетті
Қосылу талабы «Қазақстанның киберқалқаны» тұжырымдамасы аясында Қазақстан Республикасының заңнамасында бекітілген:
- ҚР «Ақпараттандыру туралы» 24.11.2015 № 418-V Заңы (2026 жылдан бастап — «Киберқауіпсіздік туралы» заң), 7-1-бап — АҚҰҮО мен ақпараттық қауіпсіздіктің жедел орталықтарының мәртебесі;
- ҚР Үкіметінің 20.12.2016 № 832 қаулысы «АКТ және ақпараттық қауіпсіздікті қамтамасыз ету саласындағы бірыңғай талаптар» — мемлекеттік органдардың, квазимемлекеттік сектордың және АКИАМО иелерінің ақпараттық қауіпсіздік оқиғаларын мониторингтеуді және АҚЖО-ға қосылуды қамтамасыз ету міндеті;
- «Электрондық үкіметтің» ақпараттандыру объектілері мен АКИАМО-ның ақпараттық қауіпсіздігін қамтамасыз ету мониторингін жүргізу қағидалары — мониторинг және АҚЖО-мен өзара іс-қимыл тәртібі;
- АҚЖО мен АҚҰҮО арасында ақпарат алмасу қағидалары — орталықтар АҚҰҮО-ға нені және қалай беретіні.
АКИАМО меншік иелері мен иеленушілері үшін мерзім белгіленген: мониторинг жүйесін АҚЖО-ның техникалық құралдарына қосуға және ақпараттық қауіпсіздік үшін жауапты тұлғаны тағайындауға аса маңызды объектілер тізбесіне енгізілген күннен бастап күнтізбелік 90 күн беріледі. 2026 жылғы 29 тамыздан бастап бұған Киберқауіпсіздік инциденттеріне ден қоюдың ұлттық дағдарысқа қарсы жоспары қосылды: ден қою жоспары, цифрлық іздерді сақтау, жауапты тұлға. Қатерлер жөніндегі мәнмәтін — 2026 жылғы тамыздағы ақпараттық қауіпсіздік дайджестінде: ҚР мемлекеттік органдарына қарсы SilkParasite және OctLurk/SilkLurk APT-науқандары дәл оқиғалар журналдары бойынша анықталған.
Не ұсынамыз
| Дайындықтың экспресс-аудиті | АҚ оқиғаларын мониторингтеу жүйесі + «кілтке дейін» қосылу | Қолданыстағы SIEM арқылы қосылу | Сүйемелдеу | |
|---|---|---|---|---|
| Құрамы | Инфрақұрылымды зерттеп-қарау және № 832 Бірыңғай талаптармен алшақтықтарды бағалау, 1–2 апта | Ақпараттық қауіпсіздік оқиғаларын мониторингтеу жүйесін жобалау және енгізу, АҚЖО-мен шарт, қабылдау, 4–10 апта | Сіздің SIEM жүйеңізді немесе коллекторларыңызды АҚЖО-мен интеграциялау, оқиға көздерін қосымша баптау, 2–4 апта | Оқиғалардың берілуін бақылау, жаңа оқиға көздері, инциденттерді талдау, ай сайын |
| Не кіреді | Ақпараттандыру объектілері мен оқиға көздерінің тізбесі, сәйкессіздіктер тізімі, смета, бағалары көрсетілген АҚЖО нұсқалары | Оқиға жинау серверлері, коллекторлар, агенттер, журналдауды баптау, қорғалған арна, қажет болса SIEM (KUMA, Energy Logserver), құжаттар жинағы | Беру форматтары мен регламенттері, жетіспейтін оқиға көздеріне арналған парсерлер, толықтық тесті, актілер | Берудің толықтығы туралы есептер, ережелер мен парсерлерді жаңарту, тергеп-тексерулерге қатысу, тексерулерге дайындық |
| Күшті жақтары | Орталықпен шартқа қол қойғанға дейін не істеу керегі және қанша тұратыны түсінікті | Нәтижеге бір команда жауап береді: жабдықтан бастап қол қойылған актілер мен тексеруге арналған құжаттарға дейін | Сатып алынған SIEM-ді ауыстырудың қажеті жоқ, ең қысқа мерзім | Қайта ұйымдастырулар мен жаңартулардан кейін берудің толықтығы төмендемейді |
| Кімге лайық | Тізбеге енгізілгені туралы хабарламаны немесе нұсқаманы жаңа ғана алғандардың бәрі | Өз АҚ оқиғаларын мониторингтеу жүйесі жоқ мемлекеттік органдар, ЖАО, квазимемлекеттік сектор, АКИАМО | SIEM жүйесі бар ұйымдар, салалық орталығы бар банктер | Штаттағы SIEM әкімшісі жоқ ұйымдар |
Жобалардың көпшілігі экспресс-аудиттен басталады: ол сметаны және АҚЖО абоненттік төлемді есептейтін оқиға көздерінің тізбесін береді. Міндетке сай SIEM-ді қалай таңдау керек — Орта компанияға арналған SIEM мақаласында.
Қосылуға не кіреді
- Зерттеп-қарау. Ақпараттандыру объектілерін түгендеу, оқиға көздерін (серверлер, желілік жабдық, қорғау құралдары, қосымшалар, дерекқорлар) анықтау, № 832 Бірыңғай талаптарға дайындықты бағалау.
- АҚ оқиғаларын мониторингтеу жүйесін жобалау. Ақпараттық қауіпсіздік оқиғаларын мониторингтеу жүйесінің архитектурасы, журналға жазылатын оқиғалардың құрамы, АҚЖО-ға беру схемасы, қажет болса — өз контурыңыздағы SIEM.
- Жеткізу және енгізу. Логтарды жинау серверлері, коллекторлар, агенттер, оқиға көздерінде журналдауды баптау, АҚЖО-ға дейінгі қорғалған арна.
- Қосылуды ұйымдастыру. Жұмыс істеп тұрған лицензиясы бар АҚЖО-ларды құны мен SLA бойынша іріктеу және салыстыру, шартты сүйемелдеу, беру форматтары мен регламенттерін келісу, тестілеу және өнеркәсіптік пайдалануға енгізу.
- Құжаттар. Ақпараттық қауіпсіздік оқиғаларын мониторингтеу саясаты мен регламенттері, жауапты тұлғаны тағайындау туралы бұйрық, дағдарысқа қарсы жоспарға сәйкес инциденттерге ден қою жоспары, уәкілетті органның тексерулеріне арналған құжаттар жинағы.
- Сабақтас қорғау құралдары. NGFW, DLP және EDR оқиғалары — АҚЖО үшін ең құндысы; олар жоқ болса, сол жобаның аясында енгізуді ұсынамыз.
- Сүйемелдеу. Оқиғаларды берудің толықтығын бақылау, жаңа оқиға көздерін қосу, инциденттерді АҚЖО-мен бірге талдау.
Жоба қалай өтеді
- Экспресс-аудит. 1–2 апта: инфрақұрылымды зерттеп-қараймыз, оқиға көздерінің тізбесін жасаймыз, № 832 Бірыңғай талаптармен алшақтықтарды тіркейміз.
- Жоба және смета. 1 апта: АҚ оқиғаларын мониторингтеу жүйесінің архитектурасы, жабдық пен бағдарламалық жасақтаманың спецификациясы, жұмыс кестесі, бағалары мен SLA-сы көрсетілген АҚЖО нұсқалары.
- АҚЖО-мен шарт. Қатар жүреді: беру форматтарын, регламенттерді және байланыс нүктелерін келісу, таңдалған орталықпен шартқа қол қою.
- Енгізу. 2–6 апта: оқиғаларды жинауды өрістетеміз, оқиға көздерінде журналдауды баптаймыз, АҚЖО-ға дейінгі қорғалған арнаны іске қосамыз.
- Тәжірибелік пайдалану. 1–2 апта: берудің толықтығы мен тұрақтылығын тексереміз, орталықпен бірге тестілік инцидентті пысықтаймыз.
- Қабылдау және құжаттар. Актілерге қол қоямыз, саясатты, регламенттерді, жауапты тұлға туралы бұйрықты және ден қою жоспарын тапсырамыз.
- Сүйемелдеу. Берілуді ай сайын бақылау, жаңа оқиға көздері, тергеп-тексерулерге қатысу, тексерулерге дайындық.
Бүкіл Қазақстан бойынша жұмыс істейміз: Астана, Алматы, Өскемен, Қарағанды, Шымкент, Павлодар, Ақтөбе, Атырау — тапсырыс берушінің объектілерінде және қашықтан.
Неліктен Genius Systems
- Ақпараттық қауіпсіздікпен 2012 жылдан бері айналысамыз, өз бағдарламалық жасақтамамыз ҚР ҰҚК-да сенімнің 4-деңгейі бойынша сертификатталған; № 832 Бірыңғай талаптар мен мониторинг қағидаларын біреудің айтуынан емес, тармақ-тармағымен білеміз.
- Бір ғана АҚЖО-ға байланып қалмағанбыз: лицензиясы бар бірнеше орталықтың шарттарын салыстырып, тапсырыс берушіге тиімдірегіне қосамыз.
- Кешенді тәсіл: АҚЖО-ға қосылуды ақпараттық қауіпсіздік аудитімен, SIEM, NGFW және DLP енгізумен және дербес деректер туралы заңға сәйкестендірумен ұштастыра жүргіземіз.
- Сатып алуға дейінгі SIEM пилоттық жобасы: лицензиялар мен серверлерді сатып алмас бұрын оқиғаларды жинау мен корреляциялауды сіздің оқиға көздеріңізде көрсетеміз.
- goszakup.gov.kz және «Самұрық-Қазына» порталы арқылы сатып алуға қатысамыз, АҚ оқиғаларын мониторингтеу жүйесі мен АҚЖО-ға қосылуға арналған техникалық ерекшелікті дайындаймыз.
Жиі қойылатын сұрақтар
АҚЖО-ға кім қосылуға міндетті?
Мемлекеттік органдар, жергілікті атқарушы органдар, мемлекеттік заңды тұлғалар, квазимемлекеттік сектор субъектілері, сондай-ақ ақпараттық-коммуникациялық инфрақұрылымның аса маңызды объектілерінің (АКИАМО, КВОИКИ) меншік иелері мен иеленушілері. АКИАМО үшін мерзім қатаң: мониторинг жүйесін АҚЖО-ның техникалық құралдарына тізбеге енгізілген күннен бастап күнтізбелік 90 күн ішінде қосу керек.
Сіздердің өздеріңіз АҚЖО болып табыласыздар ма?
Біз — интеграторбыз: сіздің ұйымыңызда ақпараттық қауіпсіздік оқиғаларын мониторингтеу жүйесін жобалап, құрамыз, инфрақұрылым мен құжаттарды дайындаймыз, өзіңіз таңдаған, жұмыс істеп тұрған лицензиясы бар АҚЖО-ға қосылуды ұйымдастырып, сүйемелдейміз. Бірнеше орталықтың шарттары мен SLA-сын салыстыруға көмектесеміз және олардың ешқайсысына тәуелді емеспіз.
Қосылмаса не болады?
Бірыңғай талаптарды орындамау — уәкілетті органның нұсқамалары мен әкімшілік жауаптылық, ал АКИАМО үшін — ҚР ҰҚК тексерулерінің қорытындысы бойынша талап-шағымдар қаупі. Оған қоса практикалық тәуекел бар: ҰҚК деректері бойынша, 2022 жылдан бері Қазақстанға 2,5 млрд кибершабуыл жасалған, оның ішінде АКИАМО-ға бағытталған 20,5 мың нысаналы DDoS-шабуыл бар, ал мониторингсіз инциденттер айлап анықталмай жатады.
Қосылу қанша уақыт алады?
Үлгілік жоба инфрақұрылым көлеміне байланысты 4 аптадан 10 аптаға дейін созылады: зерттеп-қарау — 1–2 апта, оқиға көздерін өрістету және баптау — 2–6 апта, тәжірибелік пайдалану және қабылдау — 1–2 апта. АКИАМО үшін жұмыс тізбеге енгізілгеннен кейінгі алғашқы екі аптада басталса, 90 күндік мерзімге үлгереміз.
Өз SIEM жүйеміз қажет пе, әлде АҚЖО коллекторлары жеткілікті ме?
Ең аз нұсқада коллекторлар мен оқиға көздеріндегі бапталған журналдау жеткілікті: оқиғалар АҚЖО-ға тікелей жіберіледі. Өз SIEM жүйеңіз (Kaspersky Unified Monitoring and Analysis Platform (KUMA), Energy Logserver) инциденттерді өз тарапыңызда көргіңіз келсе, оқиғаларды орталық талап еткеннен ұзағырақ сақтағыңыз келсе және АҚЖО талдамайтын оқиға көздерін қосқыңыз келсе қажет. SIEM бұрыннан бар болса, оны ауыстырмай-ақ АҚЖО-ға қосамыз.
АҚЖО-ға қосылу дағдарысқа қарсы ден қою жоспарымен қалай байланысты?
2026 жылғы 29 тамыздан бастап Киберқауіпсіздік инциденттеріне ден қоюдың ұлттық дағдарысқа қарсы жоспары қолданылады: АКИАМО иелері өздерінің ден қою жоспарларын бекітуге, цифрлық іздерді сақтауға және жауапты тұлғаны тағайындауға міндетті. Оқиғаларды АҚЖО-ға бере отырып мониторингтеу — жоспардың техникалық негізі: жиналған журналдарсыз із де, ден қою да болмайды. Ден қою жоспарын және жауапты тұлғаны тағайындау туралы бұйрықты қосылу құжаттарымен бір жинақта дайындаймыз.
АҚЖО-ға қосылу қанша тұрады?
Құны үш бөліктен тұрады: зерттеп-қарау, жобалау және баптау жұмыстары; оқиғаларды жинауға арналған жабдық пен лицензиялар (SIEM қажет болса); оқиға көздерінің саны мен оқиғалар көлеміне байланысты АҚЖО-ның абоненттік төлемі. Жұмыстар мен жабдық бойынша бағдарлы бағаны 1–2 апталық экспресс-аудиттен кейін береміз, абоненттік төлемді 2–3 орталық бойынша салыстырамыз.
Міндетті талқылау
Міндетіңізді қысқаша сипаттаңыз — шешім таңдап, мерзімі мен құнын бағалаймыз. Жұмыс уақытында бір сағат ішінде жауап береміз.
+7 705 186 34 85 Өз өнімдерімізді әзірлеу және енгізу мәселелері бойынша
Жаңартылды: 03.09.2026