
Кибербарлау: Қазақстан ұйымдары үшін қауіптерді инцидентке дейін анықтау
Кибербарлау шабуылдаушының сіз туралы не білетінін көрсетеді: қызметкерлердің жылыстаған парольдері, брендіңізге ұқсатып жасалған жалған домендер, компанияның жабық алаңдарда талқылануы, периметрде ұмыт қалған сервистер. Ай сайынғы есебі мен лездік хабарламалары бар сервис форматында жұмыс істейміз немесе NGFW мен SIEM-ге арналған фидтері бар платформаны өрістетеміз.
Kaspersky Threat IntelligenceKaspersky Digital Footprint IntelligenceCheck Point ThreatCloudPalo Alto Networks Unit 42Открытые фиды
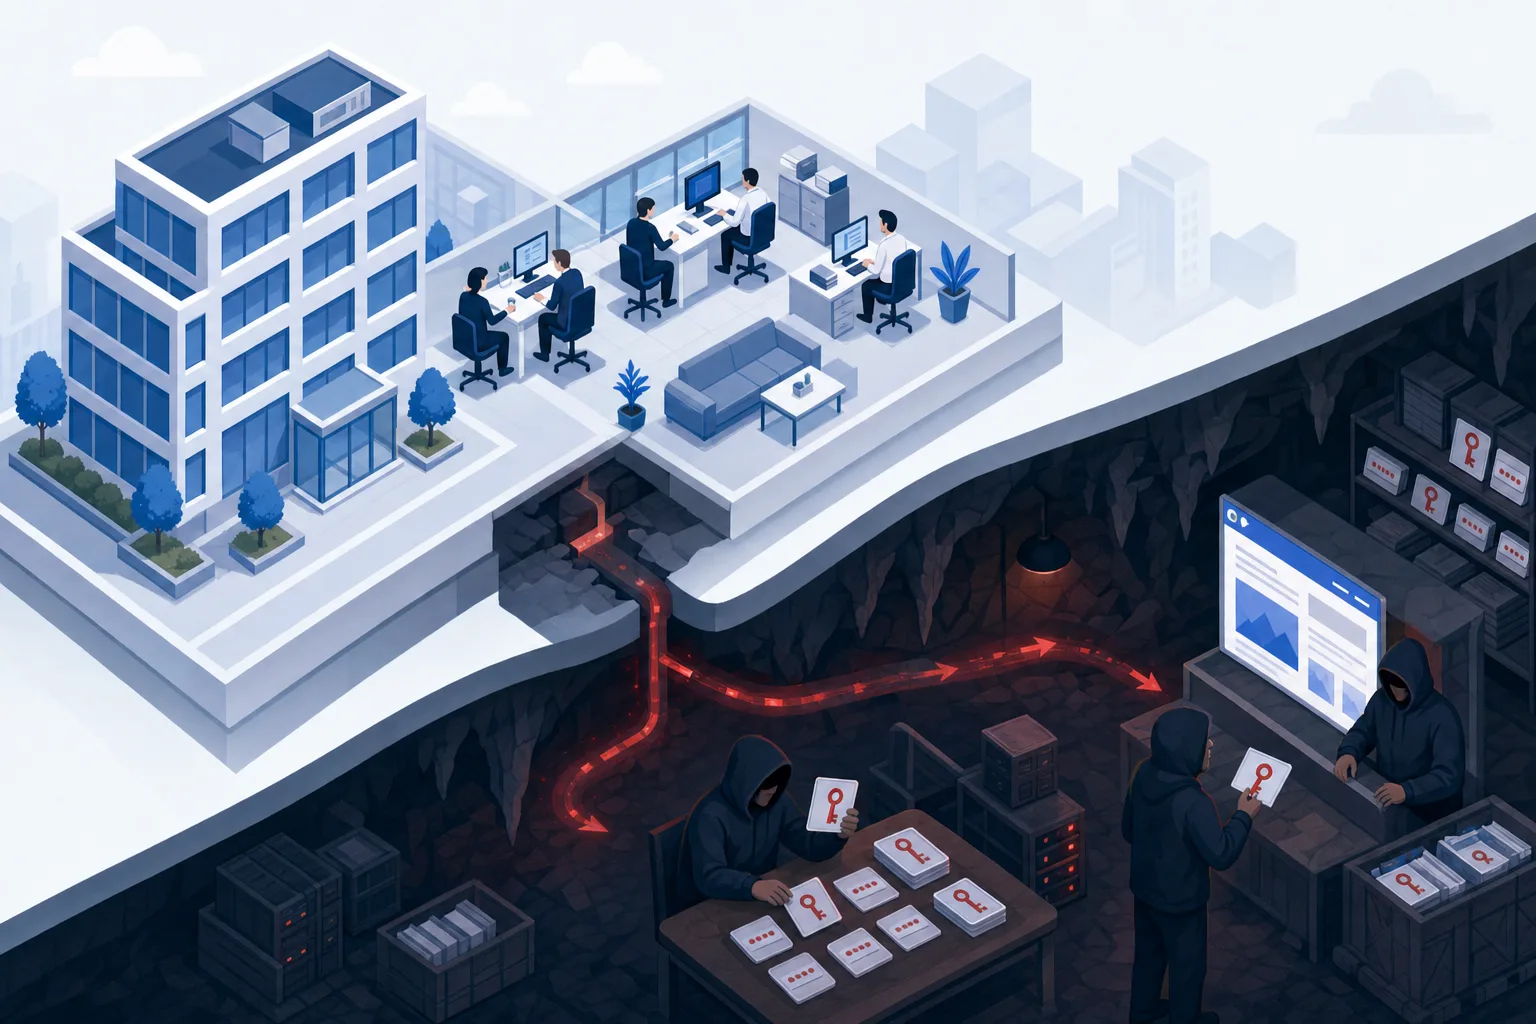
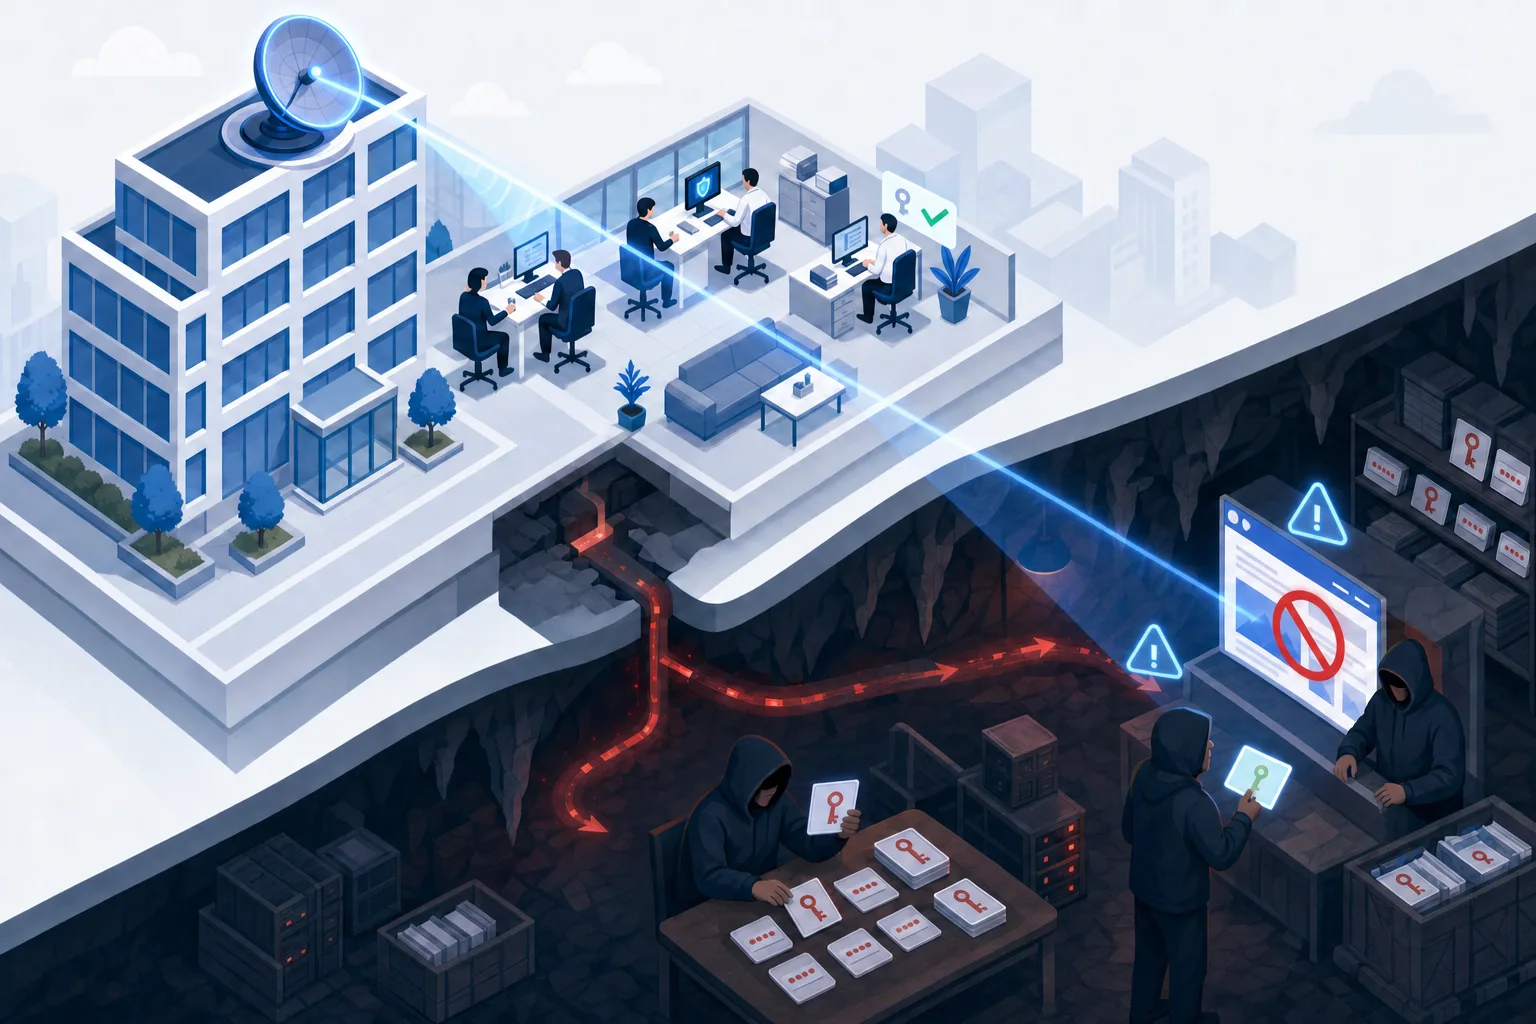
Кибербарлау (Threat Intelligence, TI) — нақты ұйымға бағытталған қауіптер туралы деректерді жинау және талдау: есептік деректердің жылыстауы, фишингтік домендер мен жалған сайттар, компанияның даркнетте аталуы және қолжетімділіктердің сатылуы, сыртқы шабуыл бетіндегі ұмыт қалған және осал сервистер, қорғау құралдарына арналған компрометация индикаторлары. Genius Systems Қазақстанның банктері, мемлекеттік органдары, сауда желілері және өнеркәсіптік компаниялары үшін кибербарлау жүргізеді — Өскемен, Астана, Алматы, Қарағанды, Павлодар, Семей. Форматтары — есептері мен хабарламалары бар сервис немесе NGFW және SIEM үшін фидтері бар платформа, дереккөздері — Kaspersky Threat Intelligence, Check Point ThreatCloud, Palo Alto Networks Unit 42 және ашық фидтер.
Кибербарлау қашан қажет
- Клиенттер «сіздің атыңыздан» келген хаттар мен сайттарға шағымданады, ал қауіпсіздік қызметі жалған домен туралы ең соңғы болып біледі.
- Банк, микроқаржы ұйымы (МҚҰ), сақтандыру компаниясы немесе маркетплейс: алаяқтар брендті көшіреді, ал Ұлттық банк пен ҚНРДА клиенттерді қорғау шаралары туралы сұрайды.
- Мемлекеттік орган немесе ақпараттық-коммуникациялық инфрақұрылымның аса маңызды объектісі (АКИАМО, КВОИКИ): 2026 жылдың жартыжылдығында F6 қазақстандық ұйымдардың жарияланған 12 жылыстауын тіркеді, жазбалардың 79 %-ы — мемлекеттік сектор; дербес деректерді қорғау туралы заң 25.08.2026 бастап жылыстау туралы реттеушіні 1 жұмыс күні ішінде хабардар етуді талап етеді.
- Компанияда 100-ден астам қызметкер бар, ал кімнің корпоративтік парольдері стилер логтарында жатқанын ешкім білмейді.
- Инфрақұрылым өсті: субдомендер, тесттік серверлер, бұлттар, мердігерлер — сыртқы периметрді ешкім түгендемеген.
- SIEM мен NGFW бар, бірақ олар сіздің салаңыз бен өңіріңізге қатысты индикаторларсыз, тек вендор сигнатураларымен жұмыс істейді.
KZ-CERT 2026 жылдың бірінші жартыжылдығында 353 фишингтік инцидентті, ал Kaspersky ЖИ-сервистер атын жамылған 92 мың шабуылды тіркеді. ҚР мемлекеттік органдарына қарсы кампаниялардың талдауы — 2026 жылғы тамыздағы ақпараттық қауіпсіздік дайджестінде.
Не ұсынамыз
| Есептік деректердің жылыстауын мониторингтеу | Брендті қорғау | Сыртқы шабуыл беті | Фидтер және платформа | |
|---|---|---|---|---|
| Құрамы | Корпоративтік мекенжайлар мен парольдерді жылыстау базаларынан, стилер логтарынан, көлеңкелі форумдар мен Telegram-арналардан іздеу | Фишингтік домендерді, жалған сайттарды, қосымшалар мен әлеуметтік желілердегі аккаунттарды, компания атынан жасалатын алаяқтықты анықтау | Сырттан көрінетіннің бәрін түгендеу: сервистер, порттар, сертификаттар, субдомендер, бұлттық ресурстар, бағдарламалық жасақтама нұсқалары | NGFW, SIEM және EDR үшін компрометация индикаторлары (мекенжайлар, домендер, хэштер) және қауіптер туралы есептер |
| Не кіреді | Паролі жарамды жайт табылғанда бір тәулік ішінде хабарлау, парольді ауыстыру және MFA бойынша ұсынымдар, ай сайынғы жиынтық | Сіздің доменіңізге ұқсас жаңа тіркеулер мен сертификаттарды мониторингтеу, NGFW мен поштада бұғаттау, доменді алып тастау туралы өтініштер | Периметрді апта сайын сканерлеу, бұрынғы күйімен салыстыру, табылған жайттарды осалдықтарды басқаруға беру | Kaspersky, Check Point немесе Unit 42 фидтеріне жазылым, NGFW және SIEM-мен интеграция, талдаушы порталы, ҚР-ға қарсы APT бойынша есептер |
| Күшті жақтары | DBIR бопсалаушы шифрлағыш бағдарламалар шабуылдарының 73 %-ының себебі деп атайтын векторды жабады | Қызметкерлерге ғана емес, клиенттерге жасалатын шабуылдарды да тоқтатады | Осалдықтар сканерінде жоқ, ұмыт қалған активтерді табады | Талдаушының қатысуынсыз автоматты бұғаттау |
| Кімге лайық | 50 қызметкерден басталатын барлық ұйымдар | Банктер, МҚҰ, ритейл, мемлекеттік қызметтер, бренді танымал компаниялар | Инфрақұрылымы бөлінген, мердігерлері мен бұлттары бар ұйымдар | SOC, SIEM және талдаушысы бар компаниялар, АКИАМО, қаржы ұйымдары |
Алғашқы үш бағыт әдетте ай сайынғы есебі бар сервис ретінде, төртіншісі — платформа немесе фидтерге жазылым ретінде рәсімделеді. Жалған домендерден келетін хаттардың қандай болатыны және қызметкерлер оларды қалай тани алатыны — Фишинг 2026: хатты қалай тануға болады мақаласында.
Кибербарлау не істейді
- Есептік деректердің жылыстауы. Ашық және жабық базалардағы, қызметкерлердің жұмыс және үй компьютерлерінен алынған стилер логтарындағы корпоративтік мекенжайлар мен парольдер.
- Фишингтік домендер. Ұқсас жазылулар, кириллицалық және IDN жалған домендер, бренд атына берілген жаңа сертификаттар — тарату басталғанға дейін.
- Даркнет және жабық алаңдар. Желіге қолжетімділіктердің сатылуы, клиенттер базалары, компанияның талқылануы, қолжетімділік брокерлерінің хабарландырулары.
- Сыртқы шабуыл беті. Ашық порттар, периметрдегі ескірген нұсқалар, ұмыт қалған субдомендер, әкімшілендіру панельдері, ашық репозиторийлер.
- Негізгі тұлғалар. Басшылар мен бухгалтерия — нысаналы фишинг пен «директордан келген хаттың» нысанасы.
- Фидтер мен индикаторлар. Командалық серверлердің мекенжайлары, фишингтік домендер, зиянды бағдарламалардың хэштері — NGFW, SIEM және EDR жүйелеріне автоматты түрде.
- Салалық есептер. ҚР мемлекеттік органдарына қарсы APT-кампаниялар (SilkParasite, OctLurk), қаржы секторы мен өнеркәсіпке жасалатын шабуылдардың трендтері.
- Ден қою. Парольдерді ауыстыру, домендерді бұғаттау, тіркеушілерге өтініштер, KZ-CERT-ті хабардар ету, оқыту арқылы қызметкерлерге нұсқама беру.
Қалай жұмыс істейміз
- Активтерді анықтаймыз. 1 апта: домендер, брендтер, мекенжайлар ауқымдары, негізгі қызметкерлер, қолжетімділігі бар мердігерлер.
- Дереккөздерді қосамыз. 1 апта: жылыстау базалары, домендер мен сертификаттарды мониторингтеу, көлеңкелі алаңдар, периметрді сканерлеу, қажет болса фидтер.
- Алғашқы есеп. 2 аптадан кейін: не жылыстап үлгерді, қандай жалған домендер бар, периметрде не ашық тұр, басым әрекеттер.
- Табылғанды жоямыз. 1–2 апта: парольдерді ауыстыру және MFA, домендерді бұғаттау және алып тастау, артық сервистерді сіздің әкімшілеріңізбен бірге жабу.
- Тұрақты мониторинг. Сыни жайттар — бір тәулік ішінде, динамикасы мен ұсынымдары бар ай сайынғы есеп.
- Интеграция. Қалауыңыз бойынша — NGFW мен SIEM-ге фидтер, EDR-ға индикаторлар, өтінімдер жүйесіне есептер.
Неліктен Genius Systems
- Ақпараттық қауіпсіздікпен 2012 жылдан бері айналысамыз, Қазақстандағы Kaspersky, Check Point және Palo Alto Networks серіктесіміз — вендорлардың қауіптер мен ҚР-ға қарсы APT-кампаниялар туралы деректеріне қолжетімділігіміз бар.
- Цифрландыру және дербес деректерді қорғау туралы заңды (реттеушіні 1 жұмыс күні ішінде хабардар ету), Ұлттық банк талаптарын және Ұлттық дағдарысқа қарсы жоспарды ескереміз.
- Кибербарлау — кешенді қорғаудың бір бөлігі: табылған жайттар осалдықтарды басқаруға, SIEM мен NGFW жүйелеріне беріледі, ал қызметкерлер фишинг бойынша оқытудан өтеді.
- Шартқа дейін 2 апталық пилоттық жоба: сіздің домендеріңіз бен қызметкерлеріңіз бойынша алғашқы есеп іздейтін нәрсенің бар-жоғын көрсетеді.
- goszakup.gov.kz және «Самұрық-Қазына» порталы арқылы сатып алуларға қатысамыз, тапсырыс берушінің талаптарына сай техникалық ерекшелік дайындаймыз.
Жиі қойылатын сұрақтар
Кибербарлау орта көлемді компанияға іс жүзінде не береді?
Үш практикалық нәрсе: қызметкерлер парольдерінің жылыстағаны туралы хабарлама — оларды біреу пайдаланып үлгергенше ауыстыру үшін; сіздің доменіңізге ұқсас фишингтік домендерді анықтау және бұғаттау; компанияның, оның деректері мен қолжетімділіктерінің жабық алаңдарда аталуын мониторингтеу. Verizon DBIR 2026 деректері бойынша, ransomware құрбандарының 73 %-ында бір жыл бұрын есептік деректер жылыстаған — біз дәл осы уақыт аралығында үлгереміз.
Бұл платформа ма, әлде сервис пе?
Тапсырыс берушілердің көпшілігі үшін — сервис: мониторингті біз жүргіземіз, ай сайынғы есепті және сыни жайттар бойынша лездік хабарламаларды жібереміз. Фидтері мен порталы бар жеке платформаны SOC немесе онымен жұмыс істейтін талдаушысы бар SIEM болған кезде өрістеткен жөн.
Жылыстаулар мен даркнет туралы деректер қайдан алынады?
Жылыстаулардың ашық және жабық базаларынан, көлеңкелі форумдар мен маркетплейстерден, Telegram-арналардан, стилер логтарынан, домендер мен сертификаттар тізілімдерінен, пассивті DNS-тен және интернетті сканерлеуден алынады. Kaspersky Threat Intelligence және Digital Footprint Intelligence, Check Point ThreatCloud, Unit 42 деректерін және ашық дереккөздерді пайдаланамыз — құрамы форматқа байланысты.
Мәселе туралы қаншалықты тез білеміз?
Алғашқы есеп — активтер анықталғаннан кейін 2 аптадан соң. Одан әрі сыни жайттар — паролі жарамды есептік деректердің жылыстауы, жаңа фишингтік домен, желіңізге қолжетімділіктің сатылуы — бір тәулік ішінде, қалғаны ай сайынғы есепте хабарланады.
Табылған фишингтік доменмен не істеу керек?
Оны сіздегі NGFW мен пошта шлюзінде бұғаттаймыз, доменді алып тастау туралы тіркеуші мен хостингке, қажет болса KZ-CERT-ке өтініш дайындаймыз. Сонымен қатар қызметкерлер мен клиенттерді ескертеміз. Мұндай доменнен келген хатты қалай тануға болатыны — 2026 жылғы фишинг туралы мақаламызда.
Мұның осалдықтар сканерінен айырмашылығы неде?
Сканер сізге белгілі активтерді ішінен және сыртынан тексереді. Кибербарлау шабуылдаушының көзімен қарайды: сіз ұмытып кеткен активтерді және жылыстап үлгерген деректерді табады. Бұл бағыттар бірін-бірі толықтырады — табылған субдомендерді осалдықтарды басқаруға береміз.
Бұл қанша тұрады?
Бір домені және 300-ге дейін қызметкері бар ұйымға арналған сервис — бағдар ретінде жылына бірнеше жүз мың теңгеден басталады, құны брендтер, домендер және негізгі тұлғалар санына қарай өседі. Фидтері бар платформа бөлек лицензияланады — есеп мониторинг периметрі анықталғаннан және 2 апталық пилоттық жобадан кейін жасалады.
Міндетті талқылау
Міндетіңізді қысқаша сипаттаңыз — шешім таңдап, мерзімі мен құнын бағалаймыз. Жұмыс уақытында бір сағат ішінде жауап береміз.
+7 705 186 34 85 Өз өнімдерімізді әзірлеу және енгізу мәселелері бойынша
Жаңартылды: 03.09.2026