
NGFW: Қазақстан ұйымдары үшін желі периметрін қорғау
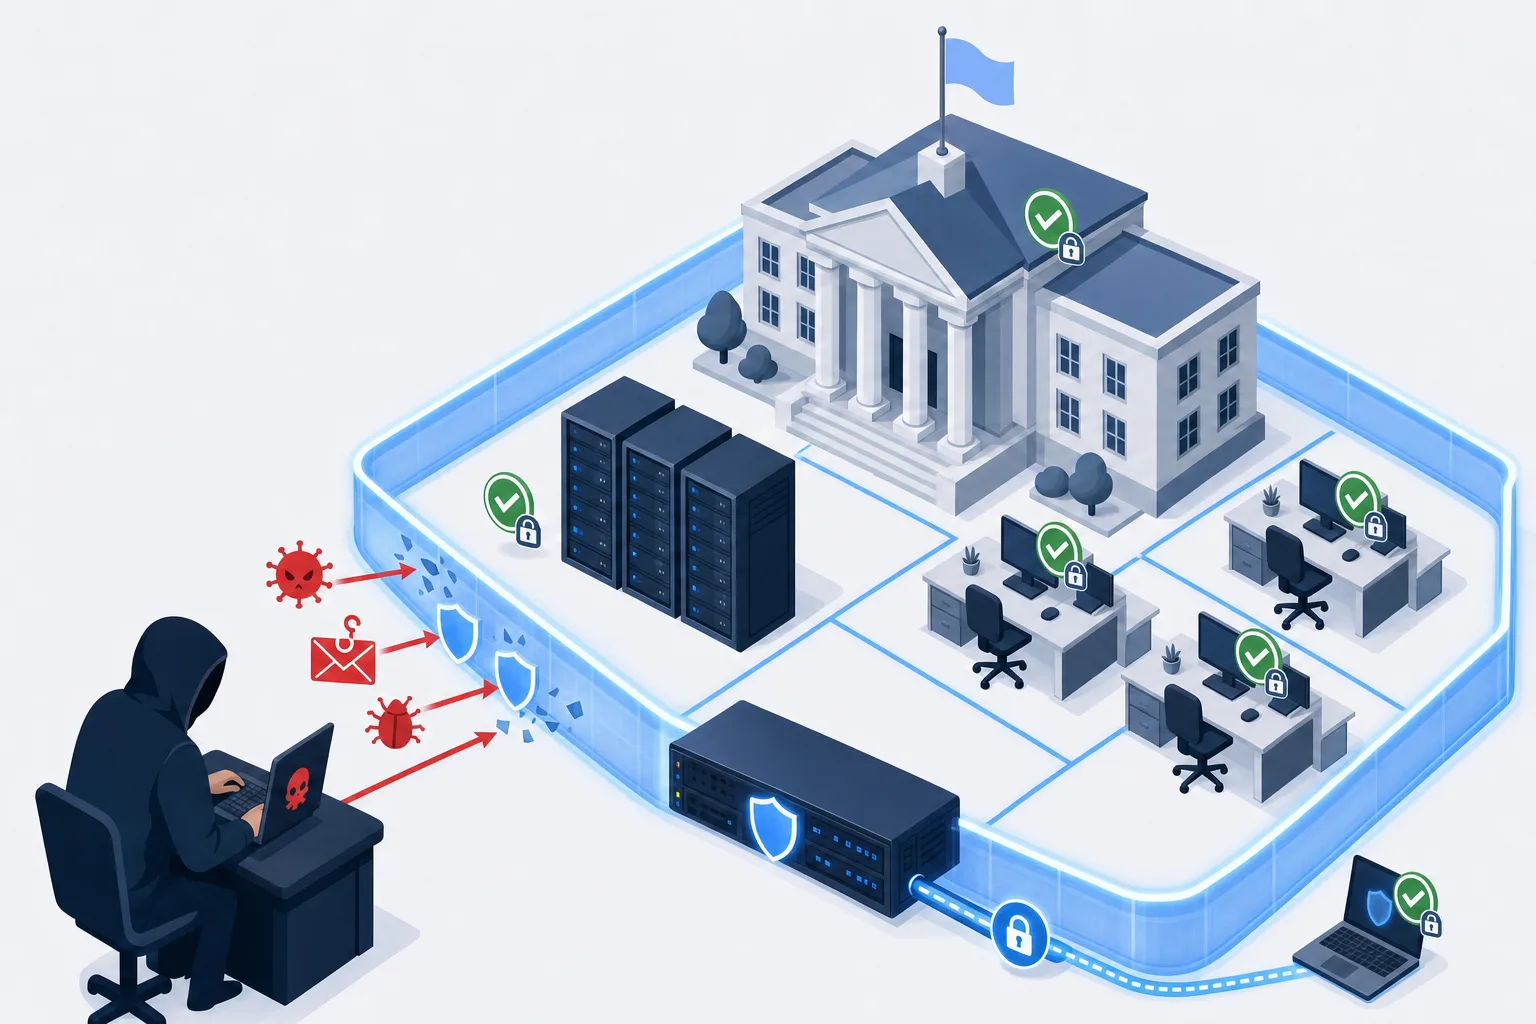
Жаңа буын желіаралық экраны периметрді сырттан келетін шабуылдардан жабады: қосымшалар мен пайдаланушыларды көреді, HTTPS ішіндегі трафикті тексереді, эксплойттар мен зиянды файлдарды серверлерге жетпей тұрып тоқтатады. Palo Alto Networks, Check Point, Fortinet және бюджеттік NGFW шешімдерін енгіземіз — трафик пен реттеуші талаптарына қарай іріктейміз.
Palo Alto NetworksCheck PointFortinet FortiGateSophosWatchGuardKaspersky NGFW
NGFW (Next-Generation Firewall, жаңа буын желіаралық экраны) — желі шекарасында орналасатын құрылғы немесе виртуалды жүйе; ол желіаралық экранды, басып кіруді болдырмау жүйесін (IPS), қосымшалар мен пайдаланушыларды бақылауды, SSL-инспекцияны, антивирусты, құмсалғышты (sandbox) және VPN-ді біріктіреді. Genius Systems Қазақстанның мемлекеттік органдары, банктері, өнеркәсіп кәсіпорындары мен коммерциялық компаниялары үшін NGFW жобалайды және енгізеді — Өскемен, Астана, Алматы, Қарағанды, Павлодар, Семей. Palo Alto Networks, Check Point, Fortinet шешімдерін, сондай-ақ Sophos, WatchGuard, Zyxel және Kaspersky NGFW бюджеттік шешімдерін енгіземіз.
NGFW қашан қажет
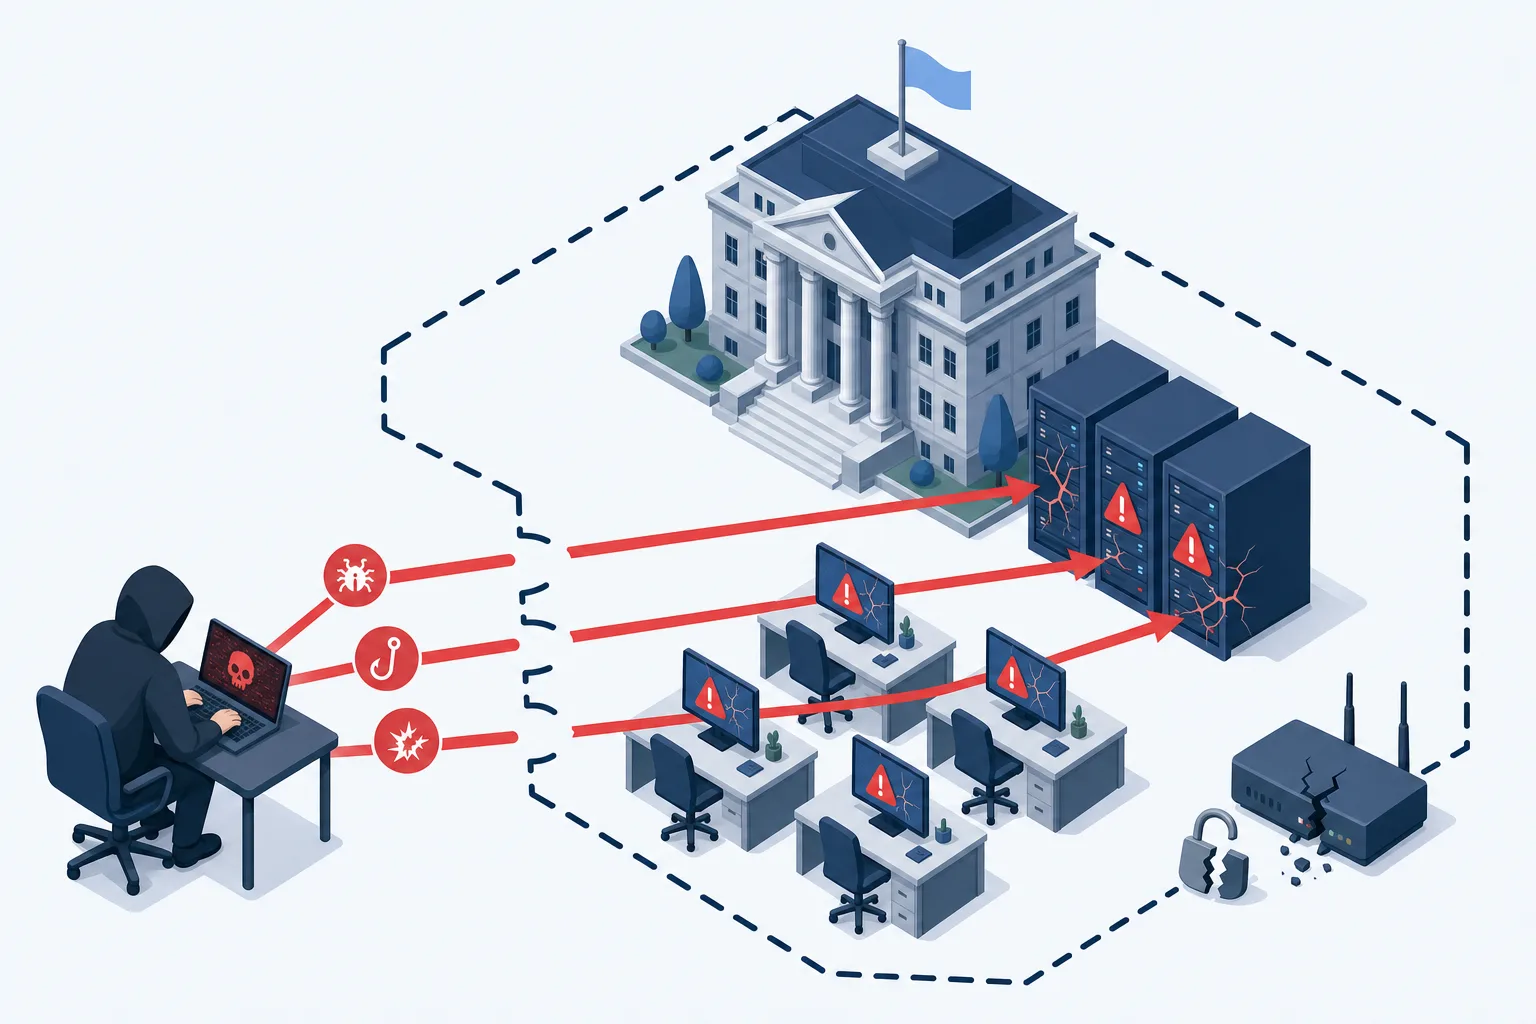
- Периметрде провайдердің роутері немесе HTTPS ішінде не болып жатқанын көрмейтін он жылдық файрвол тұр.
- Ұйымға ақпараттық қауіпсіздік (АҚ) жөніндегі бірыңғай талаптар қолданылады, ол ақпараттық-коммуникациялық инфрақұрылымның аса маңызды объектілеріне (АКИАМО, КВОИКИ) жатады немесе ақпараттық қауіпсіздіктің жедел орталығына — АҚЖО-ға (ОЦИБ) — қосылады.
- Филиалдар, қашықтағы қызметкерлер, VPN арқылы жұмыс істейтін 1С немесе ERP бар — қол жеткізуді бірыңғай бақылау қажет.
- Серверлер, ТП АБЖ (АСУ ТП), камералар, принтерлер және қонақтарға арналған Wi-Fi бухгалтериямен бір желіде орналасқан.
- Қауіпсіздік қызметі қызметкерлердің қандай қосымшалар мен бұлттық сервистерді пайдаланатынын және деректердің қайда кететінін айта алмайды.
- Тендер, аудит немесе бас ұйым периметрде IPS, сегменттеу және журналдау болуын талап етеді.
Не ұсынамыз
| Palo Alto Networks | Check Point | Fortinet FortiGate | Бюджеттік NGFW | |
|---|---|---|---|---|
| Бейіні | Қосымшаларды бақылау (App-ID) және машиналық оқыту арқылы қауіптерден қорғау бойынша эталон | Ондаған шлюзге арналған саясаттарды орталықтандырып басқару, қауіптерден жетілген қорғаныс | Меншікті ASIC-процессорлар есебінен баға мен өнімділіктің ең жақсы арақатынасы | Sophos Firewall, WatchGuard Firebox, Zyxel USG FLEX, Kaspersky NGFW |
| Өнімдер желісі | Кеңселер мен филиалдарға арналған PA-400, орталық алаңдарға арналған PA-1400 және PA-3400, виртуализация мен бұлттарға арналған VM-Series, Panorama арқылы басқару | Шағын бизнеске арналған Quantum Spark, ұйымдар мен дата-орталықтарға арналған Quantum Force, SmartConsole және Infinity Portal арқылы басқару | Кеңселерге арналған FortiGate 40F–90G, ұйымдарға арналған 100–600, филиалдық желілерге арналған FortiManager және FortiAnalyzer | Қорғаныс функцияларының толық жиынтығы бар, 20–150 қызметкерлік кеңсеге арналған модельдер |
| Күшті жақтары | Трафикті терең көру, желі мен қашықтағы пайдаланушыларға арналған бірыңғай саясат (GlobalProtect), қауіптерді автоматты түрде корреляциялау | Барлық шлюздерге арналған бірыңғай консоль, эксплойттар мен фишингтен мықты қорғаныс, пошта мен бұлттарды қорғаумен интеграция | Security Fabric кең экожүйесі (коммутаторлар, Wi-Fi, SD-WAN), Қазақстанда мамандар көп | Кіру құнының төмендігі, қарапайым басқару, жылдам енгізу |
| Кімге сай келеді | Ақпараттық қауіпсіздік қызметі барынша көрінімділікті қалайтын мемлекеттік органдарға, банктерге, өнеркәсіпке, таратылған желілерге | Бірыңғай басқарудағы ондаған алаңы бар холдингтерге, банктерге және ұйымдарға | Коммерциялық ұйымдардың көпшілігіне және бюджеті шектеулі мемлекеттік секторға | Шағын ұйымдарға, филиалдарға, мектептер мен клиникаларға, қорғаныстың бастапқы деңгейі ретінде |
Барлық шешімдер периметрдің базалық міндеттерін жабады. Айырмашылық — талдау тереңдігінде, құнда, желі ауқымында және әкімшілердің біліктілігінде. Модельді прайс бойынша емес, нақты трафикті өлшегеннен кейін іріктейміз. Таңдау критерийлері туралы толығырақ — NGFW немесе кәдімгі файрвол: қалай таңдау керек мақаласында.
NGFW не істейді
- Сүзу және маршруттау. Қосылыстардың күйін бақылайтын желіаралық экран, NAT, маршруттау, екі құрылғыдан тұратын істен шығуға төзімді кластер.
- Басып кіруді болдырмау (IPS). Эксплойттарды, сканерлеуді және серверлер мен жұмыс станцияларының осалдықтарына жасалатын шабуылдарды бұғаттау.
- Шлюздегі ағындық антивирус және құмсалғыш. Пошта мен веб-трафиктегі файлдарды антивирус қозғалтқышымен тікелей трафик ағынында (ағындық режим) немесе файлды толық буферлеп (прокси-режим) тексеру, белгісіз файлдарды оқшауланған ортада іске қосу (Palo Alto WildFire, Check Point ThreatCloud, FortiSandbox). Қазақстандағы сатып алулардың техникалық ерекшеліктеріне ең жиі дәл осы «ағындық антивирусы бар желіаралық экран» тұжырымы енеді — оны қалай дұрыс жазу және оған сай өнімділікті қалай есептеу керектігі Ағындық антивирусы бар NGFW мақаласында талданған.
- Қосымшалар мен пайдаланушыларды бақылау. Қосымшалар мен Active Directory топтары бойынша саясаттар: кімге не рұқсат етілген, қандай жылдамдықпен, қай уақытта.
- SSL/TLS-инспекция. Бүгінде трафиктің 90 %-дан астамы және шабуылдардың көпшілігі өтетін HTTPS шифрын ашу және тексеру.
- URL және DNS сүзгілеу. Фишингтік және зиянды сайттарды, зиянды бағдарламалардың басқару серверлерін, қажетсіз санаттарды бұғаттау.
- VPN. Алаңдар арасындағы site-to-site және қашықтағы қызметкерлерге арналған екі факторлы аутентификациясы бар клиенттік VPN.
- Сегменттеу. Серверлерді, жұмыс орындарын, ТП АБЖ-ны, камераларды және қонақтарға арналған Wi-Fi-ды жеке саясаттары бар аймақтарға бөлу.
- Журналдау. Тергеп-тексеру мен реттеушіге есеп беру үшін логтарды SIEM жүйесіне және АҚЖО-ға жіберу.
Қалай енгіземіз
- Аудит және трафикті өлшеу. 1 апта: желі схемасы, ең жоғары жүктеме кезіндегі трафик көлемі, қосымшалар мен сервистер тізімі, реттеуші талаптары.
- Модельді іріктеу және есептеу. IPS пен SSL-инспекция қосулы кездегі өнімділік қоры бар спецификация, 3 жылдық жазылымдар, істен шығуға төзімді кластер нұсқасы.
- Пилоттық жоба немесе демонстрация. Сұрау бойынша — сіздің желіңізде мониторинг режимінде жұмыс істейтін тестілік құрылғы немесе виртуалды нұсқа: 2 аптадағы қосымшалар, қауіптер мен жылыстаулар туралы есеп.
- Тоқтап тұрусыз енгізу. Ағымдағы шлюзбен қатар орнату, саясаттарды көшіру, келісілген терезеде ауыстырып қосу, қажет болса минуттар ішінде бастапқы күйге қайтару.
- Қорғанысты кезең-кезеңімен қосу. Қосымшаларды бақылау, IPS, SSL-инспекция, сүзгілеу — жалған дабылдарды тексере отырып, бір-бір модульден.
- Құжаттама және оқыту. Схемалар, өзгерістер регламенті, әкімшілерді оқыту, логтарды SIEM-ге қосу.
- Сүйемелдеу. Сигнатуралар мен микробағдарламаларды жаңарту, саясаттарды қайта қарау, инциденттерді талдау, жазылымдарды ұзарту.
Неліктен Genius Systems
- Қазақстандағы Palo Alto Networks, Check Point, Fortinet және Kaspersky серіктесіміз: ресми жеткізілімдер, жазылымдар, вендордың техникалық қолдауы.
- Мемлекеттік органдар мен квазимемлекеттік сектордағы енгізулер АҚ жөніндегі бірыңғай талаптар мен АКИАМО (КВОИКИ) объектілеріне қойылатын талаптарды ескере отырып жүргізіледі.
- NGFW — кешенді қорғаныстың бір бөлігі: қатар DLP, SIEM, осалдықтарды басқаруды және ЖИ қорғауды енгіземіз.
- Трафикті өлшеу бойынша іріктеу және сатып алуға дейінгі пилоттық жоба — құрылғы «тар орынға» айналмауы және қорғанысты өшіруге тура келмеуі үшін.
- goszakup.gov.kz және «Самұрық-Қазына» порталы арқылы сатып алуға қатысамыз, тапсырыс берушінің талаптарына сай техникалық ерекшелік дайындаймыз.
Жиі қойылатын сұрақтар
NGFW-дің кәдімгі файрволдан немесе сүзгісі бар роутерден айырмашылығы неде?
Кәдімгі файрвол мен роутер порттар мен мекенжайлар деңгейінде жұмыс істейді және қосылыстың ішінде не барын көрмейді. NGFW қосымшалар мен пайдаланушыларды таниды (мысалы, «Telegram-ға тек сату бөліміне рұқсат беру»), SSL/TLS шифрын ашады, мазмұнды басып кіруді болдырмау жүйесімен (IPS), антивируспен және құмсалғышпен тексереді, қауіпті сайттар мен зиянды бағдарламалардың басқару серверлерін бұғаттайды.
Palo Alto, Check Point әлде Fortinet — нені таңдау керек?
Palo Alto Networks — қосымшаларды барынша көру және қауіптерден ең жетілген қорғаныс, мемлекеттік органдар, банктер, өнеркәсіп және таратылған желілер үшін таңдау. Check Point — ондаған шлюзді мықты орталықтандырылған басқару, холдингтер мен банктерге сай келеді. Fortinet FortiGate — меншікті ASIC арқасында өнімділікке шаққандағы ең тиімді баға, Қазақстандағы ең кең таралған өнімдер желісі. Брендке қарап емес, трафикке, бюджетке және әкімшілеріңіздің біліктілігіне қарай іріктейміз.
Шағын ұйымға арналған бюджеттік NGFW бар ма?
Иә. 20–150 қызметкері бар кеңсеге Palo Alto PA-400 мен FortiGate 40F–90G кіші модельдері, сондай-ақ Sophos Firewall, WatchGuard Firebox, Zyxel USG FLEX және Kaspersky NGFW сай келеді. Функциялардың толық жиынтығы — IPS, қосымшаларды бақылау, SSL-инспекция, VPN — осы класта да бар, айырмашылық өнімділік пен талдау тереңдігінде.
NGFW өнімділігін қалай іріктеу керек?
Қорғаныс функциялары қосулы кездегі нақты трафик бойынша. Даташиттегі мәлімделген «файрвол өткізу қабілеті» IPS пен SSL-инспекция қосулы кездегіден 3–5 есе жоғары: Threat Protection немесе NGFW throughput жолын қараңыз. Модельді таңдамас бұрын желіңіздегі жүктемені өлшейміз және өсуге 30–50 % қор қалдырамыз.
Қазақстанда мемлекеттік органдар мен АКИАМО (КВОИКИ) объектілері үшін NGFW міндетті ме?
АКТ және ақпараттық қауіпсіздікті қамтамасыз ету саласындағы бірыңғай талаптар (ҚР Үкіметінің № 832 қаулысы) мен ақпараттық-коммуникациялық инфрақұрылымның аса маңызды объектілеріне қойылатын талаптар периметрді қорғауды, сегменттеуді, басып кіруді анықтауды және журналдауды көздейді. NGFW бұл тармақтарды бір құрылғымен жабады, ал оның логтары SIEM жүйесіне және ақпараттық қауіпсіздіктің жедел орталығына (АҚЖО) жіберіледі.
NGFW-дегі ағындық антивирус деген не?
Бұл — файлдарды құрылғыда толық буферлемей, антивирус қозғалтқышымен тікелей трафик ағынында тексеру: зиянды файл пайдаланушыға жеткенге дейін бұғатталады, ал кідіріс ең аз күйінде қалады. Екінші режим — прокси: файл толық жүктеледі, мұрағаттар тереңірек ашылады. Техникалық ерекшелікте екі режимнің де саясат деңгейінде таңдалатын қолдауын талап еткен жөн, ал өткізу қабілетін IPS, антивирус және қосымшаларды бақылау бір мезгілде қосулы кезде көрсету керек.
NGFW-ге жазылымдар қажет пе және оларсыз не болады?
Қажет. IPS сигнатуралары, антивирус, URL санаттары, құмсалғыш және DNS сүзгілеу жазылым бойынша жаңартылады. Жазылымсыз құрылғы бір жылдан кейін кәдімгі файрволға айналады. Жазылымдарды 3 жылға сатып алу бюджетіне енгізіңіз — бұл жыл сайын ұзартқаннан арзанырақ.
NGFW енгізу қанша уақытқа созылады?
Желі аудиті және трафикті өлшеу — 1 апта. Жабдықты жеткізу — вендорға байланысты 2–6 апта. Ағымдағы шлюзбен қатар орнату, саясаттарды көшіру және қорғанысты кезең-кезеңімен қосу — ұйымның жұмысын тоқтатпай 2–3 апта.
Міндетті талқылау
Міндетіңізді қысқаша сипаттаңыз — шешім таңдап, мерзімі мен құнын бағалаймыз. Жұмыс уақытында бір сағат ішінде жауап береміз.
+7 705 186 34 85 Өз өнімдерімізді әзірлеу және енгізу мәселелері бойынша
Жаңартылды: 02.09.2026