
NGFW: защита периметра сети для организаций Казахстана
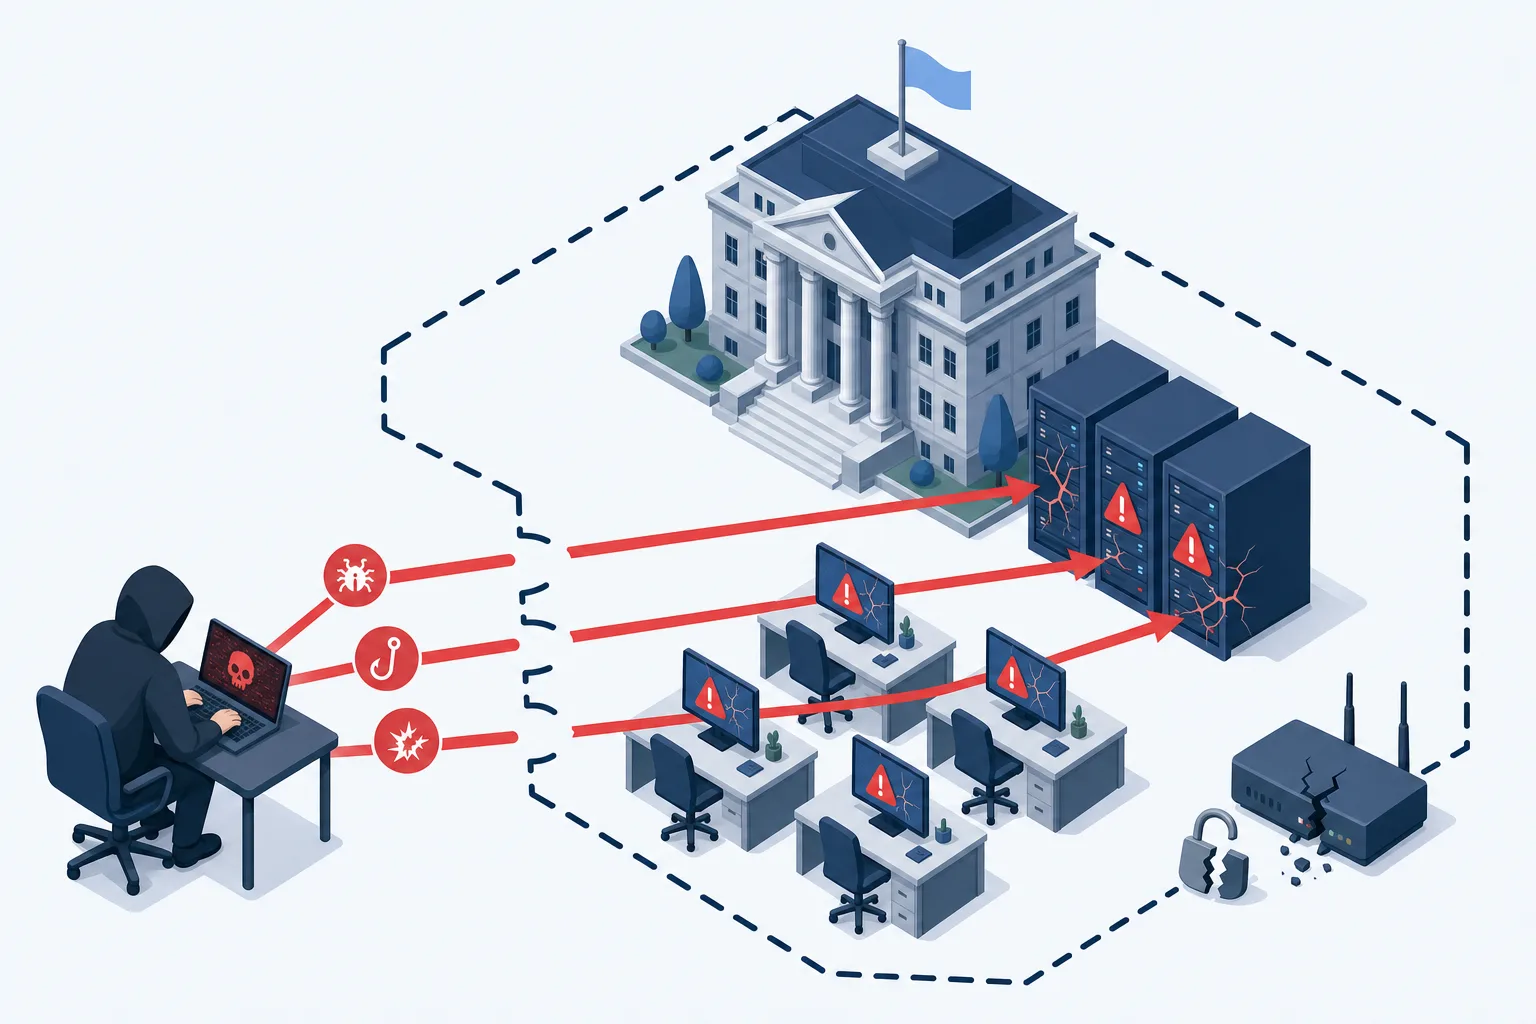
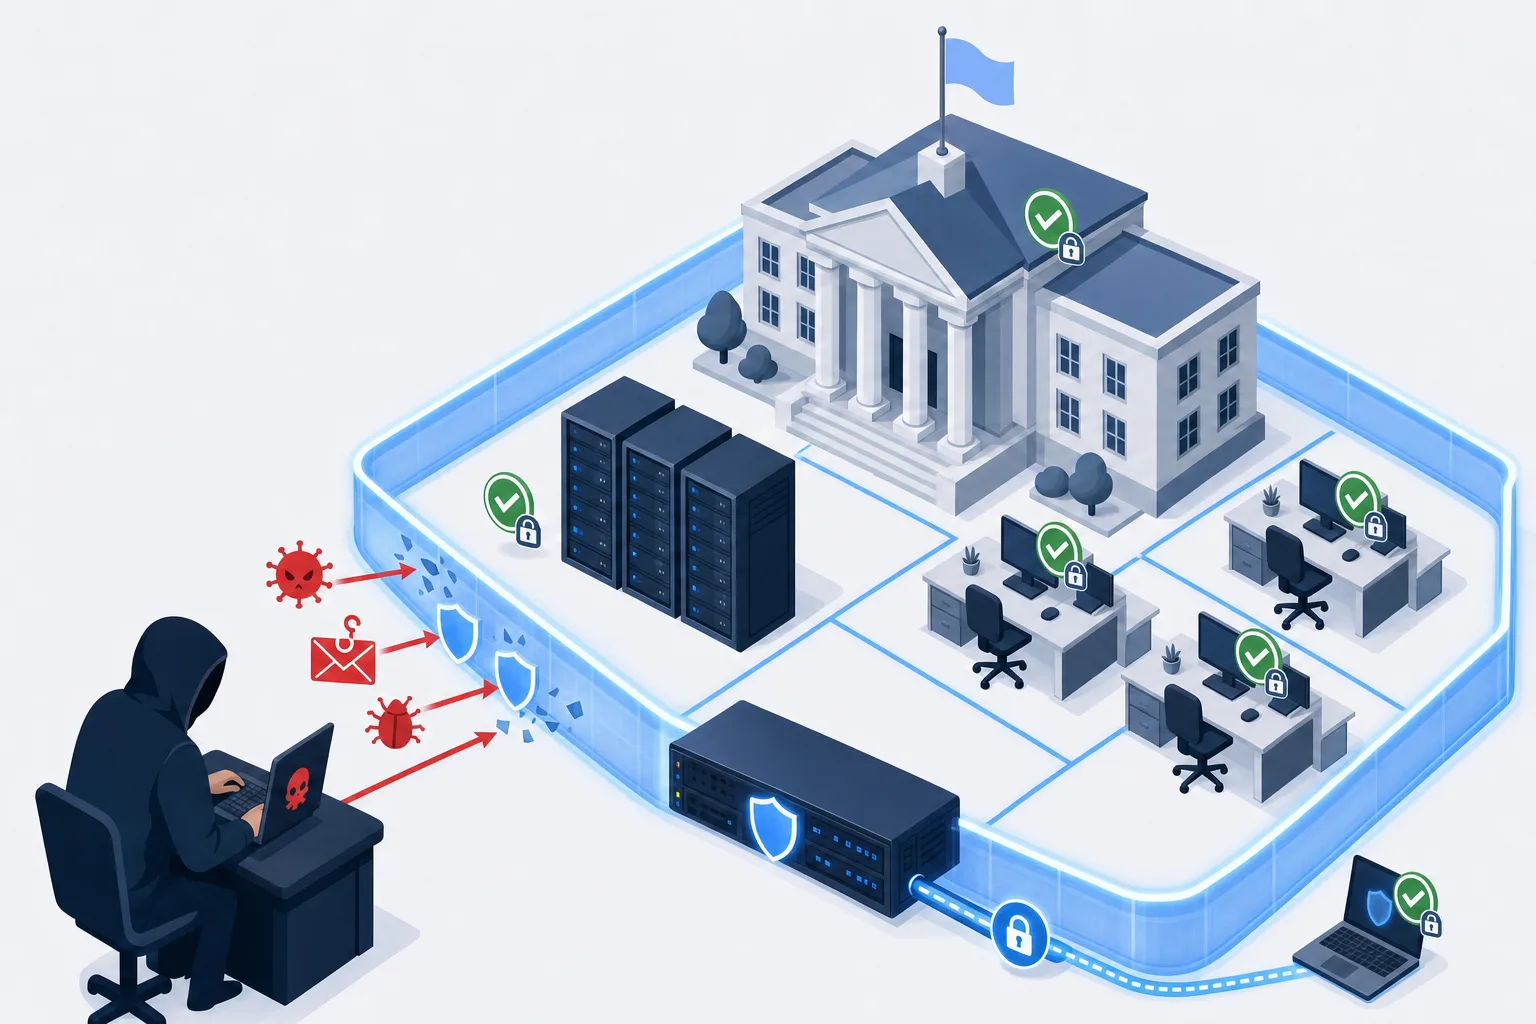
Межсетевой экран нового поколения закрывает периметр от атак извне: видит приложения и пользователей, проверяет трафик внутри HTTPS, останавливает эксплойты и вредоносные файлы до того, как они дойдут до серверов. Внедряем Palo Alto Networks, Check Point, Fortinet и бюджетные NGFW — подбираем по трафику и требованиям регулятора.
Palo Alto NetworksCheck PointFortinet FortiGateSophosWatchGuardKaspersky NGFW
NGFW (Next-Generation Firewall, межсетевой экран нового поколения) — это устройство или виртуальная система на границе сети, которая объединяет межсетевой экран, систему предотвращения вторжений (IPS), контроль приложений и пользователей, SSL-инспекцию, антивирус, песочницу и VPN. Genius Systems проектирует и внедряет NGFW для государственных органов, банков, промышленных предприятий и коммерческих компаний Казахстана — Усть-Каменогорск, Астана, Алматы, Караганда, Павлодар, Семей. Внедряем Palo Alto Networks, Check Point, Fortinet и бюджетные решения Sophos, WatchGuard, Zyxel и Kaspersky NGFW.
Когда нужен NGFW
- На периметре стоит роутер провайдера или файрвол десятилетней давности, который не видит, что происходит внутри HTTPS.
- Организация подпадает под Единые требования по ИБ, относится к критически важным объектам ИКИ или подключается к оперативному центру информационной безопасности (ОЦИБ).
- Есть филиалы, удалённые сотрудники, 1С или ERP по VPN — нужен единый контроль доступа.
- Серверы, АСУ ТП, камеры, принтеры и гостевой Wi-Fi находятся в одной сети с бухгалтерией.
- Служба безопасности не может сказать, какие приложения и облачные сервисы используют сотрудники и куда уходят данные.
- Тендер, аудит или головная организация требуют IPS, сегментацию и журналирование на периметре.
Что предлагаем
| Palo Alto Networks | Check Point | Fortinet FortiGate | Бюджетные NGFW | |
|---|---|---|---|---|
| Профиль | Эталон по контролю приложений (App-ID) и защите от угроз с машинным обучением | Централизованное управление политиками для десятков шлюзов, зрелая защита от угроз | Лучшее соотношение цена/производительность за счёт собственных ASIC-процессоров | Sophos Firewall, WatchGuard Firebox, Zyxel USG FLEX, Kaspersky NGFW |
| Линейка | PA-400 для офисов и филиалов, PA-1400 и PA-3400 для центральных площадок, VM-Series для виртуализации и облаков, управление через Panorama | Quantum Spark для малого бизнеса, Quantum Force для организаций и ЦОД, управление через SmartConsole и Infinity Portal | FortiGate 40F–90G для офисов, 100–600 для организаций, FortiManager и FortiAnalyzer для филиальных сетей | Модели для офиса на 20–150 сотрудников с полным набором функций защиты |
| Сильные стороны | Глубокая видимость трафика, единая политика для сети и удалённых пользователей (GlobalProtect), автоматическая корреляция угроз | Единая консоль для всех шлюзов, сильная защита от эксплойтов и фишинга, интеграция с защитой почты и облаков | Широкая экосистема Security Fabric (коммутаторы, Wi-Fi, SD-WAN), много специалистов в Казахстане | Низкая стоимость входа, простое управление, быстрое внедрение |
| Кому подходит | Госорганы, банки, промышленность, распределённые сети, где ИБ-служба хочет максимальной видимости | Холдинги, банки и организации с десятками площадок под единым управлением | Большинство коммерческих организаций и госсектор с ограниченным бюджетом | Малые организации, филиалы, школы и клиники, стартовый уровень защиты |
Все решения закрывают базовые задачи периметра. Разница — в глубине анализа, стоимости, масштабе сети и квалификации администраторов. Подбираем модель после замера реального трафика, а не по прайсу. Подробнее о критериях выбора — в статье NGFW или обычный файрвол: как выбрать.
Что делает NGFW
- Фильтрация и маршрутизация. Межсетевой экран с контролем состояния, NAT, маршрутизация, отказоустойчивый кластер из двух устройств.
- Предотвращение вторжений (IPS). Блокировка эксплойтов, сканирования и атак на уязвимости серверов и рабочих станций.
- Потоковый антивирус и песочница на шлюзе. Проверка файлов в почте и веб-трафике антивирусным движком прямо в потоке трафика (потоковый режим) либо с полной буферизацией файла (прокси-режим), запуск неизвестных файлов в изолированной среде (Palo Alto WildFire, Check Point ThreatCloud, FortiSandbox). Именно формулировка «межсетевой экран с потоковым антивирусом» чаще всего попадает в технические спецификации закупок Казахстана — как её правильно прописать и как считать под неё производительность, разобрано в статье NGFW с потоковым антивирусом.
- Контроль приложений и пользователей. Политики по приложениям и группам Active Directory: кому что разрешено, с какой скоростью, в какое время.
- SSL/TLS-инспекция. Расшифровка и проверка HTTPS, где сегодня идёт более 90 % трафика и большинство атак.
- URL- и DNS-фильтрация. Блокировка фишинговых и вредоносных сайтов, командных серверов вредоносного ПО, нежелательных категорий.
- VPN. Site-to-site между площадками и клиентский VPN для удалённых сотрудников с двухфакторной аутентификацией.
- Сегментация. Разделение серверов, рабочих мест, АСУ ТП, камер и гостевого Wi-Fi на зоны с отдельными политиками.
- Журналирование. Логи в SIEM и оперативный центр ИБ для расследований и отчётности регулятору.
Как внедряем
- Аудит и замер трафика. 1 неделя: схема сети, объём трафика в пиках, список приложений и сервисов, требования регулятора.
- Подбор модели и расчёт. Спецификация с запасом производительности при включённых IPS и SSL-инспекции, подписки на 3 года, вариант отказоустойчивого кластера.
- Пилот или демонстрация. По запросу — тестовое устройство или виртуальная версия в вашей сети в режиме мониторинга: отчёт о приложениях, угрозах и утечках за 2 недели.
- Внедрение без простоя. Установка параллельно с текущим шлюзом, перенос политик, переключение в согласованное окно, откат за минуты при необходимости.
- Поэтапное включение защиты. Контроль приложений, IPS, SSL-инспекция, фильтрация — по одному модулю с проверкой ложных срабатываний.
- Документация и обучение. Схемы, регламент изменений, обучение администраторов, подключение логов к SIEM.
- Сопровождение. Обновление сигнатур и прошивок, ревизия политик, разбор инцидентов, продление подписок.
Почему Genius Systems
- Партнёр Palo Alto Networks, Check Point, Fortinet и Kaspersky в Казахстане: официальные поставки, подписки, техподдержка вендора.
- Внедрения для государственных органов и квазигосударственного сектора с учётом Единых требований по ИБ и требований к объектам КВОИКИ.
- NGFW — часть комплексной защиты: рядом внедряем DLP, SIEM, управление уязвимостями и защиту ИИ.
- Подбор по замеру трафика и пилот до закупки — чтобы устройство не стало «узким горлышком» и защиту не пришлось отключать.
- Участвуем в закупках через goszakup.gov.kz и портал Самрук-Казыны, готовим техническую спецификацию под требования заказчика.
Частые вопросы
Чем NGFW отличается от обычного файрвола или роутера с фильтрацией?
Обычный файрвол и роутер работают на уровне портов и адресов и не видят, что внутри соединения. NGFW распознаёт приложения и пользователей (например, «разрешить Telegram только отделу продаж»), расшифровывает SSL/TLS, проверяет содержимое системой предотвращения вторжений (IPS), антивирусом и песочницей, блокирует опасные сайты и командные серверы вредоносного ПО.
Palo Alto, Check Point или Fortinet — что выбрать?
Palo Alto Networks — максимальная видимость приложений и самая зрелая защита от угроз, выбор для госорганов, банков, промышленности и распределённых сетей. Check Point — сильное централизованное управление десятками шлюзов, подходит холдингам и банкам. Fortinet FortiGate — лучшая цена за производительность благодаря собственным ASIC, самая распространённая линейка в Казахстане. Подбираем по трафику, бюджету и квалификации ваших администраторов, а не по бренду.
Есть ли бюджетные NGFW для небольшой организации?
Да. Для офиса на 20–150 сотрудников подходят младшие модели Palo Alto PA-400 и FortiGate 40F–90G, а также Sophos Firewall, WatchGuard Firebox, Zyxel USG FLEX и Kaspersky NGFW. Полный набор функций — IPS, контроль приложений, SSL-инспекция, VPN — есть и в этом классе, разница в производительности и глубине аналитики.
Как подобрать производительность NGFW?
По реальному трафику с включёнными функциями защиты. Заявленная «пропускная способность файрвола» в даташите в 3–5 раз выше, чем с IPS и SSL-инспекцией: смотрите строку Threat Protection или NGFW throughput. Мы замеряем нагрузку на вашей сети до выбора модели и закладываем запас 30–50 % на рост.
Обязателен ли NGFW для госорганов и объектов КВОИКИ в Казахстане?
Единые требования в области ИКТ и обеспечения информационной безопасности (постановление Правительства РК № 832) и требования к критически важным объектам ИКИ предусматривают защиту периметра, сегментацию, обнаружение вторжений и журналирование. NGFW закрывает эти пункты одним устройством, а его логи уходят в SIEM и оперативный центр ИБ.
Что такое потоковый антивирус в NGFW?
Это проверка файлов антивирусным движком прямо в потоке трафика, без полной буферизации файла на устройстве: вредоносный файл блокируется до того, как дойдёт до пользователя, а задержка остаётся минимальной. Второй режим — прокси, с полной загрузкой файла и более глубокой распаковкой архивов. В технической спецификации стоит требовать поддержку обоих режимов с выбором на уровне политики, а пропускную способность указывать с одновременно включёнными IPS, антивирусом и контролем приложений.
Нужны ли подписки к NGFW и что будет без них?
Нужны. Сигнатуры IPS, антивирус, категории URL, песочница и фильтрация DNS обновляются по подписке. Без неё устройство через год превращается в обычный файрвол. Закладывайте подписки на 3 года в бюджет закупки — так дешевле, чем продлевать ежегодно.
Сколько занимает внедрение NGFW?
Аудит сети и замер трафика — 1 неделя. Поставка оборудования — 2–6 недель в зависимости от вендора. Установка параллельно с текущим шлюзом, перенос политик и поэтапное включение защиты — 2–3 недели без остановки работы организации.
Обсудить задачу
Опишите задачу в двух словах — подберём решение, оценим сроки и стоимость. Ответим в рабочее время в течение часа.
+7 705 186 34 85 По вопросам разработки и внедрения собственных продуктов
Обновлено: 02.09.2026