
Аудит информационной безопасности: объективная картина рисков для организаций Казахстана
За 1–4 недели показываем, где уязвимости, что нарушает требования регулятора и что делать в первую очередь. Проверяем внешний периметр, внутреннюю сеть, данные и процессы, при необходимости проводим тест на проникновение. Отчёт понятен и руководителю, и инженеру.
Аудит информационной безопасности (англ. Security Audit) — это независимая проверка защищённости инфраструктуры, данных и процессов организации с оценкой соответствия требованиям регулятора и планом устранения рисков по приоритетам. Genius Systems проводит аудит ИБ и тесты на проникновение для государственных органов, банков, промышленных предприятий и коммерческих компаний Казахстана — Усть-Каменогорск, Астана, Алматы, Караганда, Павлодар, Семей. Форматы: экспресс-аудит за 1 неделю, полный аудит с пентестом за 3–4 недели, регулярный аудит и проверка соответствия требованиям — ПП РК № 832, закон о персональных данных 2026 года, требования Нацбанка.
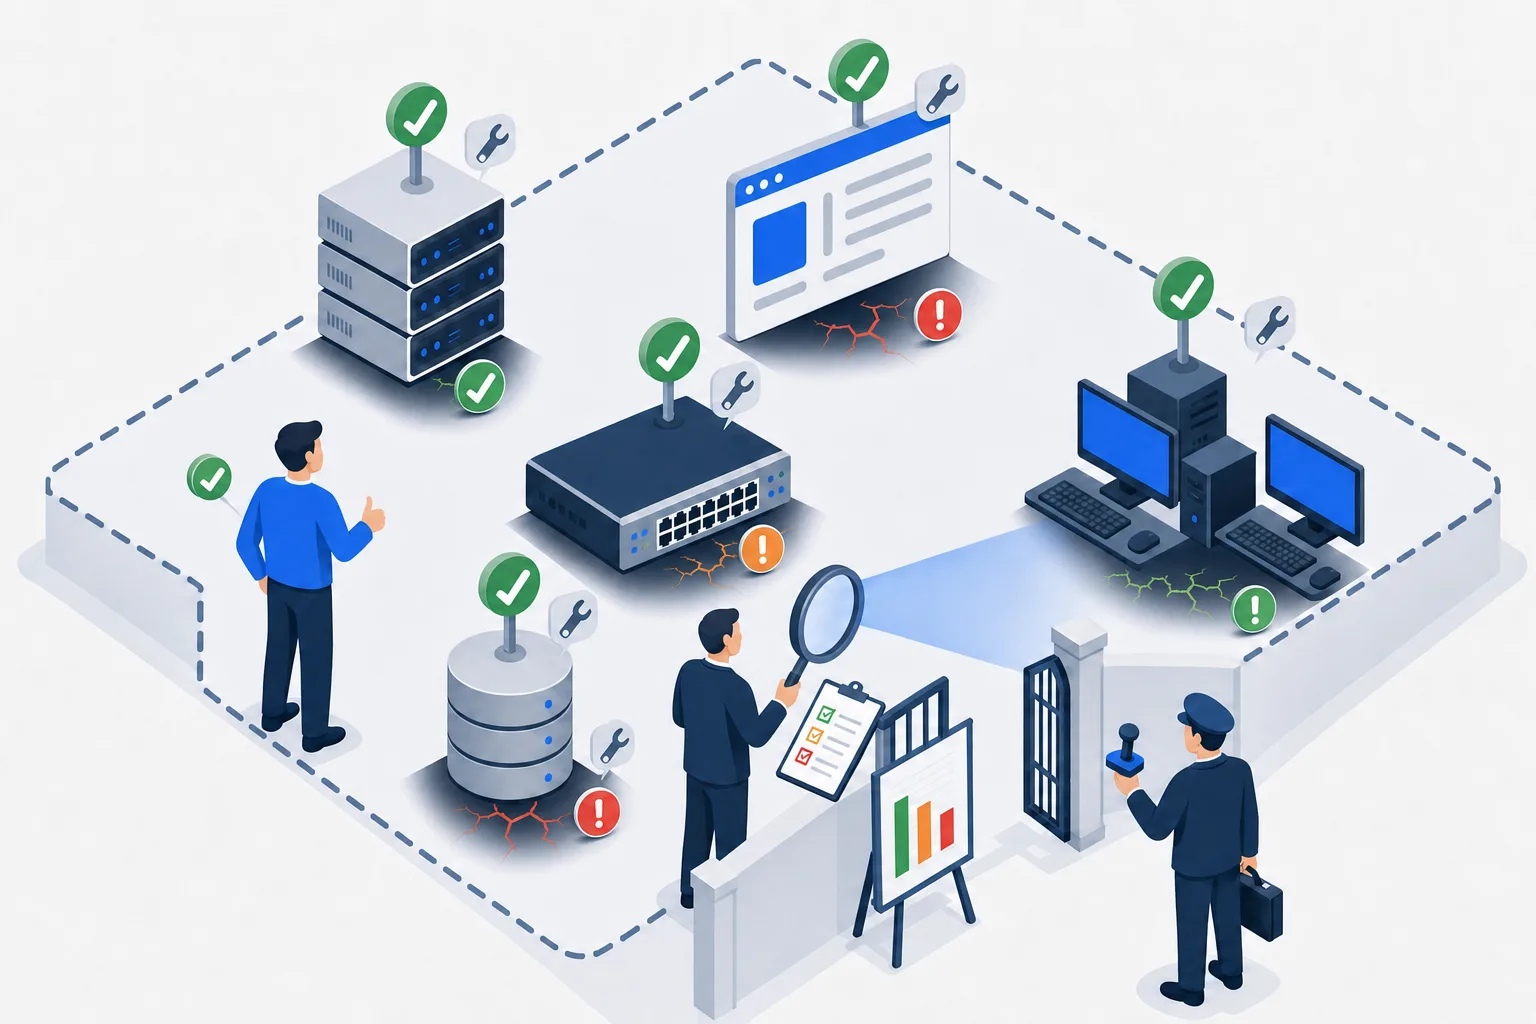
Когда нужен аудит ИБ
- Предстоит проверка уполномоченного органа, Нацбанка или головной организации по Единым требованиям (ПП РК № 832) либо по защите персональных данных.
- Тендер или крупный заказчик требует отчёт о защищённости или подтверждение соответствия.
- Был инцидент — шифровальщик, утечка, взлом почты — и нужно понять, как вошли и что ещё открыто.
- Компания обрабатывает более 10 тыс. субъектов ПДн и с 25.08.2026 обязана уведомлять об утечке за один рабочий день — нужно убедиться, что утечку вообще заметят.
- Инфраструктура выросла или сменился администратор, и никто не может сказать, какие сервисы открыты наружу и кто имеет права доменного администратора.
- Планируется бюджет на ИБ, и нужно обоснование: что покупать первым, а что подождёт.
Статистика подтверждает приоритет: по Verizon DBIR 2026 эксплуатация уязвимостей стала вектором № 1 (31 %), впервые опередив кражу учётных данных, а уязвимости из CISA KEV полностью закрыты только у 26 % организаций при медиане патча 43 дня. В августе 2026 NVD зарегистрировала 12 719 CVE против 3 737 годом ранее. Разбор — в ИБ-дайджесте за август 2026.
Что предлагаем
| Экспресс-аудит | Полный аудит с пентестом | Регулярный аудит | Соответствие требованиям | |
|---|---|---|---|---|
| Состав | Внешний периметр и ключевые узлы, 1 неделя | Периметр, внутренняя сеть, данные, процессы, тест на проникновение, 3–4 недели | Ежеквартально или раз в полгода, с отслеживанием динамики | Проверка по чек-листу конкретного НПА: ПП РК № 832, закон о ПДн 2026, требования Нацбанка/АРРФР |
| Что входит | Сканирование внешних сервисов и веб-приложений, проверка почты, VPN, резервного копирования, краткий отчёт | Всё из экспресса плюс внутренний пентест, анализ Active Directory и прав, интервью, проверка политик, полный отчёт с доказательствами | Повторное сканирование, проверка закрытия прошлых находок, отчёт с трендом, обновление плана | Перечень несоответствий со ссылками на пункты требований, комплект документов, план приведения в соответствие |
| Сильные стороны | Быстро и недорого: через неделю понятно, что закрывать немедленно | Реальная картина: не список из сканера, а показанные пути проникновения | Риски не накапливаются, к проверке всегда есть свежий отчёт | Закрывает вопросы проверяющих и тендерных комиссий по формальным требованиям |
| Кому подходит | Компании до 100–150 рабочих мест, первый шаг перед бюджетом | Банки, промышленность, квазигоссектор, организации после инцидента | Все, кто прошёл полный аудит, и КВОИКИ | Госорганы, квазигоссектор, КВОИКИ, финорганизации, операторы ПДн |
Экспресс-аудит обычно перерастает в полный, а полный — в регулярный: разовая проверка фиксирует состояние на день отчёта, а инфраструктура и угрозы меняются ежемесячно. С чего начать работу с найденными уязвимостями — в статье Управление уязвимостями: с чего начать.
Что проверяем
- Внешний периметр. Открытые сервисы, устаревшие версии, конфигурации шлюзов и VPN, веб-приложения, DNS и почтовые записи, утечки учётных данных в открытых источниках.
- Внутренняя сеть. Сегментация, права и группы Active Directory, парольная политика, обновления, защита конечных точек, доступ подрядчиков.
- Данные. Где хранятся персональные и конфиденциальные данные, кто имеет доступ, шифруются ли резервные копии, есть ли контроль каналов утечки (DLP).
- Процессы. Резервное копирование и проверенное восстановление, реагирование на инциденты, управление изменениями, обучение сотрудников, ответственный за ИБ.
- Соответствие. Единые требования № 832, закон о цифровизации и защите ПДн 2026 года, Национальный антикризисный план реагирования, требования Нацбанка и АРРФР, готовность к подключению к ОЦИБ.
- Тест на проникновение. Внешний и внутренний, чёрный или серый ящик, по согласованным правилам; проверка фишингом — по запросу.
- Средства защиты. Насколько корректно настроены имеющиеся NGFW, антивирус, SIEM, DLP: часто продукт куплен, но половина функций выключена.
- Отчёт. Рейтинг рисков, доказательства, рекомендации по приоритетам с оценкой затрат, двухстраничное резюме для руководства, при необходимости — техспецификация для закупки.
Как проходит аудит
- Опросник и границы. 1–2 дня: размер инфраструктуры, площадки, веб-приложения, применимые требования, правила пентеста, договор о конфиденциальности.
- Сбор данных. 3–5 дней: сканирование периметра и внутренней сети сканерами управления уязвимостями (Invicti (ex-Acunetix), Tenable, Rapid7), выгрузка конфигураций, интервью с администраторами.
- Тест на проникновение. 1–2 недели в полном формате: проверка найденных уязвимостей на практике, попытка получить доступ к данным и доменному администратору, документирование пути.
- Анализ процессов и документов. Параллельно: политики, регламенты, резервное копирование с контрольным восстановлением, реагирование на инциденты, обучение.
- Отчёт и защита результатов. 3–5 дней: черновик, разбор с командой заказчика, финальный отчёт, презентация руководству.
- План устранения. Приоритеты, ответственные, сроки, бюджет; при необходимости — спецификация на средства защиты и план внедрения.
- Контроль. Через 1–3 месяца проверяем закрытие критичных находок; далее — регулярный формат.
Почему Genius Systems
- Работаем с ИБ с 2012 года, собственное ПО сертифицировано КНБ РК по 4-му уровню доверия; аудиторы знают инфраструктуру банков, госорганов, SCADA и ERP изнутри, потому что сами её внедряют.
- Проверяем по актуальным требованиям РК: ПП № 832, закон о ПДн 2026 года, Цифровой кодекс, антикризисный план реагирования, требования Нацбанка; ссылаемся на конкретные пункты, а не на общие слова.
- Аудит не заканчивается отчётом: рядом внедряем NGFW, DLP, SIEM, резервное копирование и помогаем с подключением к ОЦИБ.
- Пилот средств защиты до закупки: найденные риски закрываем проверенным решением, а не первым попавшимся.
- Участвуем в закупках через goszakup.gov.kz и портал Самрук-Казыны, готовим техническую спецификацию на аудит и последующее внедрение.
Частые вопросы
Чем аудит отличается от пентеста?
Пентест — попытка взлома снаружи или изнутри, чтобы найти реальные пути проникновения и показать, что произойдёт при атаке. Аудит шире: он включает пентест, проверку конфигураций, прав доступа, политик, процессов резервного копирования и реагирования, а также соответствие требованиям регулятора. Делаем и то и другое, по отдельности или вместе.
Сколько стоит аудит ИБ?
Зависит от размера инфраструктуры и глубины проверки. Экспресс-аудит для компании до 100 рабочих мест — одна неделя работы; полный аудит с пентестом — 3–4 недели; регулярный — ежеквартально по фиксированной цене. Оценку даём после короткого опросника о числе узлов, площадок и веб-приложений.
Нужен ли аудит перед тендером или проверкой?
Да, это самый частый повод. Отчёт аудита закрывает вопросы комиссии и показывает, что организация контролирует риски. Для госорганов, квазигоссектора и КВОИКИ проверка соответствия Единым требованиям (постановление Правительства РК № 832) — обязательная часть работы, для финорганизаций — требования Нацбанка и АРРФР.
Что изменилось с 25 августа 2026 года?
Вступил в силу закон о цифровизации и защите персональных данных: операторы классифицированы по объёму (малые до 10 тыс. субъектов, средние до 500 тыс., крупные свыше), появился реестр нарушений безопасности ПДн, об утечке нужно уведомить регулятора в течение одного рабочего дня, штрафы — до 2000 МРП. В аудите отдельно проверяем, знает ли организация, где хранит ПДн, кто имеет доступ и как обнаружит утечку.
Безопасен ли пентест для работающей инфраструктуры?
Работаем по согласованным правилам: перечень целей, окно времени, запрет деструктивных действий, контакт для экстренной остановки. Эксплуатацию уязвимостей на боевых системах проводим только с письменного разрешения и в нерабочее время..
Что мы получим в итоге?
Отчёт с рейтингом рисков (критичный, высокий, средний, низкий), доказательствами — скриншотами, логами, выводами сканеров, рекомендациями по приоритетам и оценкой затрат на устранение. Отдельно — краткая версия для руководства на две страницы и техспецификация, если для закрытия рисков нужна закупка.
Как часто повторять аудит?
Полный аудит — раз в год или после существенных изменений инфраструктуры; сканирование уязвимостей внешнего периметра — ежемесячно; проверку восстановления из копий — ежеквартально. В августе 2026 CISA добавила в KEV 31 уязвимость с подтверждённой эксплуатацией, 6 из них — 2015–2023 годов: старые дыры продолжают взламывать, поэтому разовой проверки недостаточно.
Обсудить задачу
Опишите задачу в двух словах — подберём решение, оценим сроки и стоимость. Ответим в рабочее время в течение часа.
+7 705 186 34 85 По вопросам разработки и внедрения собственных продуктов
Обновлено: 03.09.2026