
Информационная безопасность: комплексная защита для организаций Казахстана
Подбираем, пилотируем и внедряем средства защиты под задачу и требования регулятора: от контроля утечек и периметра до мониторинга событий и подключения к ОЦИБ. Работаем с ИБ с 2012 года, с банками, госорганами, промышленностью, телекомом, SCADA и ERP. Собственное ПО сертифицировано КНБ РК по 4-му уровню доверия.
Информационная безопасность (ИБ, англ. Information Security) — это комплекс организационных и технических мер, которые защищают данные, инфраструктуру и сервисы организации от утечек, взлома, шифровальщиков и простоев, а также обеспечивают выполнение требований регулятора. Genius Systems подбирает, пилотирует и внедряет средства защиты для государственных органов, банков, промышленных предприятий и коммерческих компаний Казахстана — Усть-Каменогорск, Астана, Алматы, Караганда, Павлодар, Семей. Работаем в четырёх форматах: аудит и план, пилот в вашей сети, внедрение под ключ и сопровождение. Работаем с ИБ с 2012 года, собственное ПО сертифицировано КНБ РК по 4-му уровню доверия.
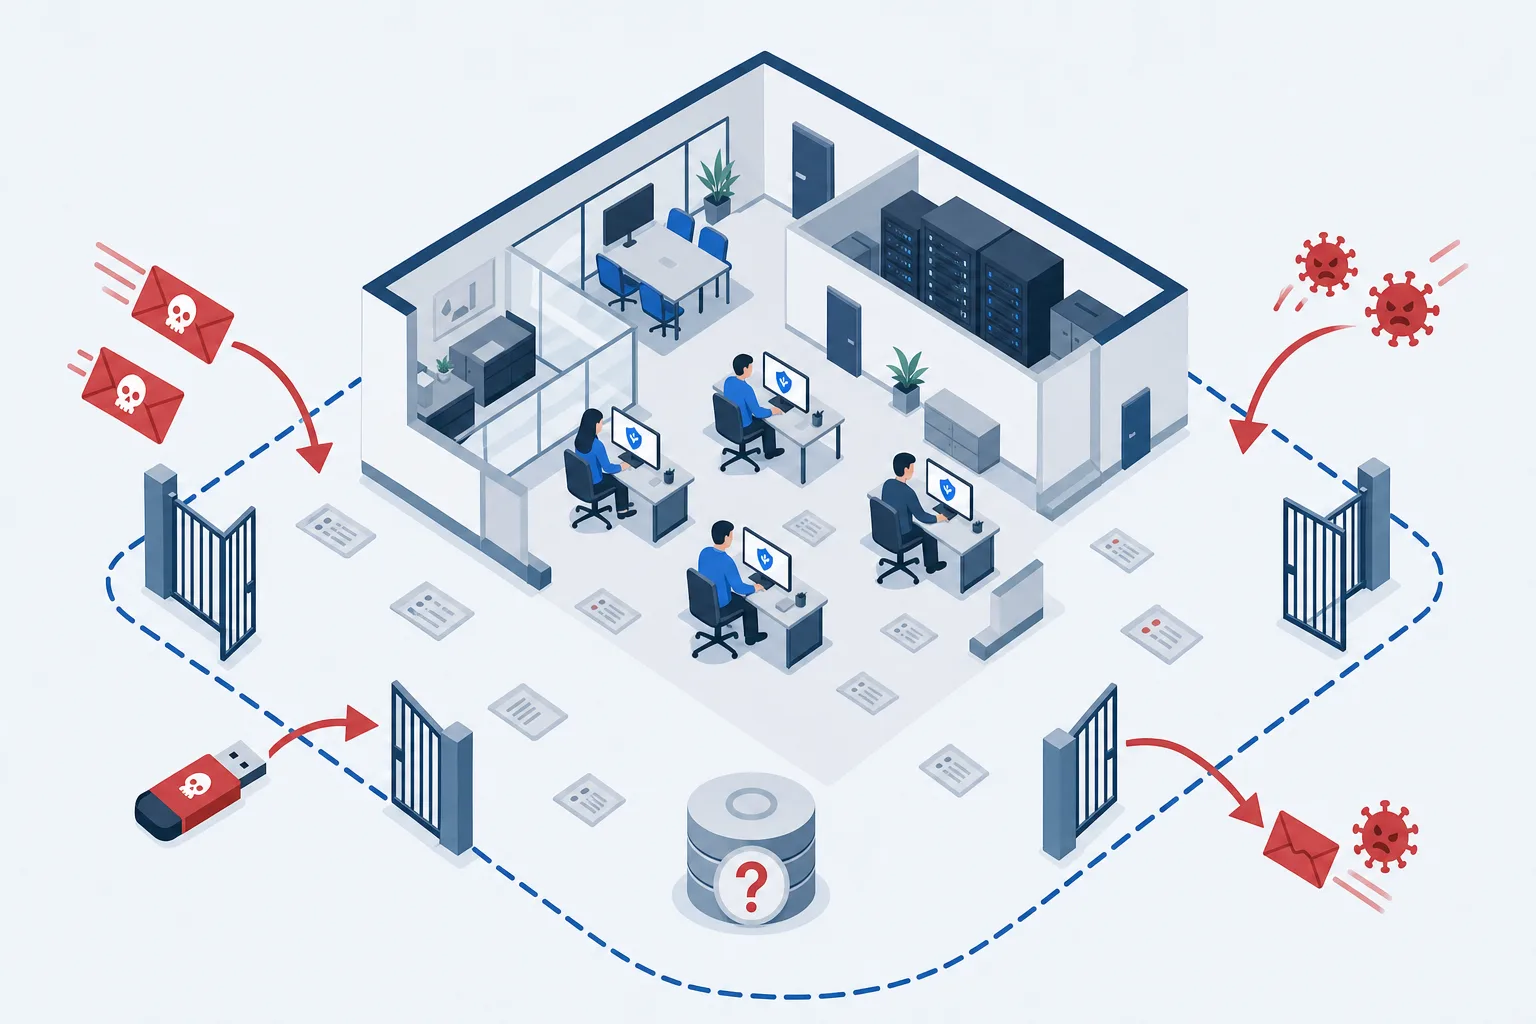
Когда нужна комплексная защита
- Организация подпадает под Единые требования (постановление Правительства РК № 832): госорган, квазигоссектор или КВОИКИ, где проверяют мониторинг событий, защиту периметра, резервное копирование, защиту от утечек и регистрацию событий.
- Компания обрабатывает персональные данные и с 25.08.2026 обязана уведомлять регулятора об утечке в течение одного рабочего дня, а штрафы выросли до 2000 МРП.
- Был инцидент: шифровальщик, утечка клиентской базы, компрометация почты через фишинг — и стало ясно, что антивируса недостаточно.
- Тендер, головная организация, банк-партнёр или аудитор требуют показать систему защиты и подтверждающие документы.
- Инфраструктура выросла: филиалы, удалённые сотрудники, облака, ИИ-сервисы, а контроль остался на уровне одного офиса.
- Нет штатного специалиста по ИБ, и нужен подрядчик, который возьмёт направление целиком: от аудита до сопровождения.
По данным KZ-CERT, за первое полугодие 2026 года в Казахстане зафиксировано 24,3 тыс. инцидентов, заражений вредоносным ПО стало в 2,3 раза больше, случаев несанкционированного доступа — в 26 раз. Verizon DBIR 2026 впервые ставит эксплуатацию уязвимостей на первое место среди векторов атак (31 %). Подробный разбор — в нашем ИБ-дайджесте за август 2026.
Что внедряем
| Задача | Класс решения | Вендоры и продукты |
|---|---|---|
| Утечки данных через почту, мессенджеры, USB, печать, облака, ИИ-сервисы | DLP | Falcongaze SecureTower, GTB Technologies, Киберстраж и iBatyr (сертификат КНБ РК 4-го уровня доверия) |
| Защита периметра, IPS, SSL-инспекция, контроль приложений, VPN, сегментация | NGFW | Palo Alto Networks, Check Point, Fortinet |
| Сбор и корреляция событий, реагирование, передача в ОЦИБ | SIEM | Kaspersky Unified Monitoring and Analysis Platform (KUMA), Energy Logserver |
| Уязвимости инфраструктуры и веб-приложений, приоритизация патчей | Управление уязвимостями | Invicti (ex-Acunetix), Tenable, Rapid7 |
| Защита рабочих станций и серверов, обнаружение и реагирование | EDR / EPP | Kaspersky |
| Контроль ИИ-сервисов в компании, защита собственных LLM-приложений | Защита ИИ | Check Point, Palo Alto Networks |
| Утечки учётных данных, фишинговые домены, упоминания в даркнете | Киберразведка (TI) | подбираем по задаче и бюджету |
| Мониторинг 24/7 и отчётность по Единым требованиям | Подключение к ОЦИБ | лицензированные ОЦИБ, СМО ИБ на базе SIEM |
| Восстановление после сбоя и шифровальщика | Резервное копирование | Veeam, Veritas |
Также доступен Forcepoint DLP. Для госорганов, КВОИКИ и квазигоссектора подбираем средства защиты, проходящие по требованиям к доверенному ПО; собственные разработки Genius Systems сертифицированы КНБ РК по 4-му уровню доверия.
Что предлагаем
| Аудит и план | Пилот | Внедрение под ключ | Сопровождение | |
|---|---|---|---|---|
| Профиль | Обследование инфраструктуры, процессов и документов, оценка разрывов с требованиями РК | Решение одного класса в вашей сети на реальных политиках | Проект по одному или нескольким классам защиты с документами и обучением | Администрирование внедрённых систем и разбор инцидентов силами нашей команды |
| Что входит | Отчёт с рейтингом рисков, приоритеты, план и бюджет на 1–3 года, краткая версия для руководства | Развёртывание на 20–50 узлах, настройка политик, отчёт по находкам и нагрузке, спецификация | Поставка лицензий и оборудования, установка, интеграция с AD, почтой, SIEM, регламенты, обучение администраторов | Обновления, ревизия политик, реагирование по SLA, отчёты для регулятора, продление лицензий |
| Сильные стороны | Понятно, с чего начать и сколько это стоит; закрывает вопросы проверок и тендеров | Закупка по проверенному результату, а не по презентации; сравнение 2–3 вендоров | Одна команда отвечает за результат по всем классам, а не за коробку | Не нужен штатный специалист по каждому продукту; инциденты разбираем вместе |
| Кому подходит | Организации без службы ИБ, перед проверкой или тендером | Все проекты внедрения средств защиты | Госорганы, квазигоссектор, КВОИКИ, банки, промышленность | Компании на 50–1000 рабочих мест без выделенной команды ИБ |
Чаще всего проект начинается с аудита и пилота одного класса, а через год организация приходит к полному контуру. Форматы аудита и сроки — на странице аудита информационной безопасности, первые шаги по уязвимостям — в статье Управление уязвимостями: с чего начать.
Что входит в комплексную защиту
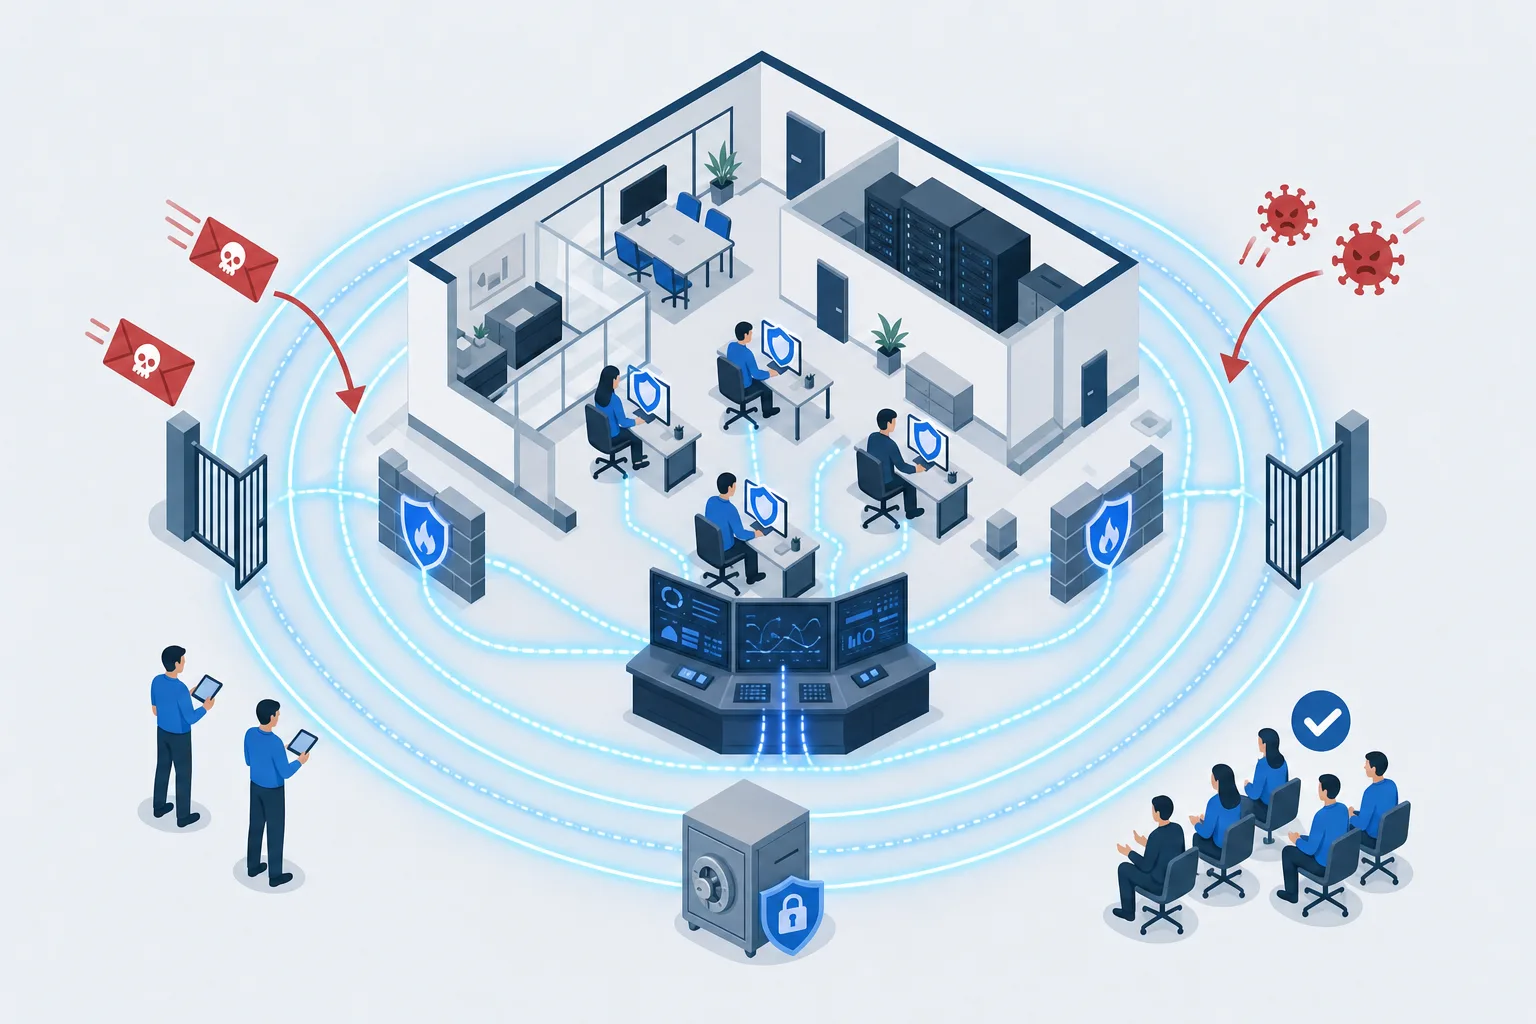
- Защита периметра. NGFW с IPS, SSL-инспекцией и сегментацией; логи уходят в SIEM и ОЦИБ.
- Контроль утечек. DLP на рабочих местах и шлюзах, юридическое оформление контроля сотрудников, журнал инцидентов для регулятора.
- Мониторинг событий. SIEM или система мониторинга событий ИБ, корреляция, реагирование, передача в оперативный центр ИБ.
- Управление уязвимостями. Регулярное сканирование инфраструктуры и веб-приложений, приоритизация по CISA KEV, контроль патчей.
- Защита конечных точек. EPP/EDR Kaspersky на серверах и рабочих станциях, централизованное управление, песочница.
- Резервное копирование. Схема 3-2-1 с неизменяемой копией и тестом восстановления — услуга внедрения.
- Защита ИИ. Контроль отправки данных в ChatGPT и другие сервисы, защита собственных чат-ботов от промпт-инъекций.
- Люди и документы. Ежегодное обучение сотрудников, политики, регламенты, план реагирования на инциденты, приведение в соответствие закону о персональных данных.
Как проходит проект
- Аудит и требования. 1–4 недели: что защищаем, от чего, какие нормы применимы, где разрывы. Результат — отчёт и план по приоритетам.
- Проект и спецификация. 1–2 недели: архитектура, состав средств защиты, лицензии, оборудование, бюджет по этапам, техспецификация для закупки.
- Пилот. 2–4 недели: решение в вашей сети, реальные политики, отчёт по находкам. По DLP и NGFW — сравнение 2–3 вендоров.
- Поставка и внедрение. 2–8 недель на класс: установка, политики, интеграция с Active Directory, почтой, прокси и SIEM, без остановки работы организации.
- Документы. Политики, регламенты, приказы, уведомления сотрудников, план реагирования — комплект для проверок и тендеров.
- Обучение. Администраторы и офицер безопасности умеют разбирать инциденты и обновлять политики; сотрудники проходят курс по кибербезопасности.
- Сопровождение. Обновления, ревизия политик, реагирование по SLA, отчёты руководству и регулятору, продление лицензий.
Почему Genius Systems
- Работаем с ИБ с 2012 года; партнёр Kaspersky, Falcongaze, GTB Technologies, Palo Alto Networks, Check Point, Fortinet, Invicti, Tenable, Rapid7 и Veeam в Казахстане; собственное ПО сертифицировано КНБ РК по 4-му уровню доверия.
- Знаем требования РК: Единые требования № 832, закон о персональных данных 2026 года, антикризисный план реагирования, требования Нацбанка и АРРФР; готовим документы, которые принимают проверяющие.
- Комплексный подход: одна команда отвечает за периметр, утечки, мониторинг, уязвимости, резервное копирование и обучение; смежные направления — аудит и подключение к ОЦИБ.
- Пилот до закупки: платите за результат, проверенный на своей инфраструктуре и данных; пример — выбор DLP в страховой компании по итогам пилотов.
- Участвуем в закупках через goszakup.gov.kz и портал Самрук-Казыны, готовим техническую спецификацию под требования заказчика.
Частые вопросы
С чего начать, если системы ИБ в компании нет?
С аудита: за 1–4 недели фиксируем текущее состояние, риски и применимые требования регулятора, затем составляем план внедрения по приоритетам с бюджетом на 1–3 года. Обычно первыми идут защита конечных точек, резервное копирование с проверкой восстановления и контроль утечек, затем периметр и мониторинг событий.
Какие требования по ИБ действуют в Казахстане в 2026 году?
Единые требования в области ИКТ и обеспечения ИБ (постановление Правительства РК № 832) для госорганов, квазигоссектора и КВОИКИ; закон о цифровизации и защите персональных данных, действующий с 25.08.2026 (уведомление об утечке за 1 рабочий день, штрафы до 2000 МРП); Цифровой кодекс РК с 12.07.2026; обязательное подключение к ОЦИБ; для финорганизаций — требования Нацбанка и АРРФР. Подскажем, что применимо именно к вам.
Можно ли протестировать решение до покупки?
Да, это стандартный процесс: разворачиваем DLP, NGFW, SIEM или сканер уязвимостей в вашей инфраструктуре на 2–4 недели, настраиваем реальные политики и показываем отчёт. Закупка — по результатам пилота, а не по презентации.
Нужно ли сертифицированное КНБ РК программное обеспечение?
Для госорганов, КВОИКИ и квазигоссектора — да, на ряд классов средств защиты. По DLP предлагаем казахстанские Киберстраж и iBatyr с сертификатом КНБ РК 4-го уровня доверия, наше собственное ПО также сертифицировано по 4-му уровню. По остальным классам подбираем решения, которые проходят по требованиям заказчика и регулятора.
Сколько стоит построить систему ИБ?
Зависит от размера инфраструктуры и стартовой точки. Для организации на 100–300 рабочих мест базовый контур (EDR, резервное копирование, NGFW, DLP) обычно укладывается в бюджет одного года, мониторинг и ОЦИБ добавляются вторым этапом. Ориентиры по каждому классу даём после аудита, точную цену — после пилота.
Что делать при инциденте, если системы защиты ещё нет?
Изолировать заражённые узлы, сохранить журналы и образы дисков, не платить выкуп и не переустанавливать системы до фиксации следов. Национальный антикризисный план с 29.08.2026 требует от владельцев КВОИКИ сохранять цифровые следы и назначить ответственного. Мы помогаем разобрать инцидент, восстановиться из копий и закрыть вектор атаки.
Обязательно ли обучать сотрудников?
С августа 2026 года ежегодное обучение работников по кибербезопасности стало обязательным требованием МИИЦР. Проводим обучение и проверочные фишинговые рассылки как часть комплексного проекта или отдельной услугой — см. раздел обучения.
Обсудить задачу
Опишите задачу в двух словах — подберём решение, оценим сроки и стоимость. Ответим в рабочее время в течение часа.
+7 705 186 34 85 По вопросам разработки и внедрения собственных продуктов
Обновлено: 03.09.2026