
Защита ИИ: контроль GenAI-сервисов и безопасность LLM-приложений для организаций Казахстана
Сотрудники уже отправляют договоры и клиентские базы в ChatGPT, а компании запускают своих ИИ-ассистентов поверх внутренних данных. Оба сценария нужно контролировать: что уходит во внешние модели и что можно вытащить из ваших. Внедряем Check Point GenAI Protect, Palo Alto Networks Prisma AIRS и Energy Logserver, сами разрабатываем ИИ-продукты и знаем, где LLM-приложения ломаются.
Check Point GenAI ProtectPalo Alto Networks Prisma AIRSEnergy Logserver
Защита ИИ (GenAI Security, AI Security) — это набор мер, которые контролируют использование внешних ИИ-сервисов сотрудниками и защищают собственные LLM-приложения и агентов компании от промпт-инъекций, утечек данных и злоупотреблений. Genius Systems внедряет защиту ИИ для банков, госорганов, квазигоссектора и коммерческих компаний Казахстана — Усть-Каменогорск, Астана, Алматы, Караганда, Павлодар, Семей — на решениях Check Point GenAI Protect, Palo Alto Networks Prisma AIRS и Energy Logserver, с учётом закона о цифровизации и защите персональных данных и требований к критически важным объектам ИКИ.
Две задачи, которые часто путают
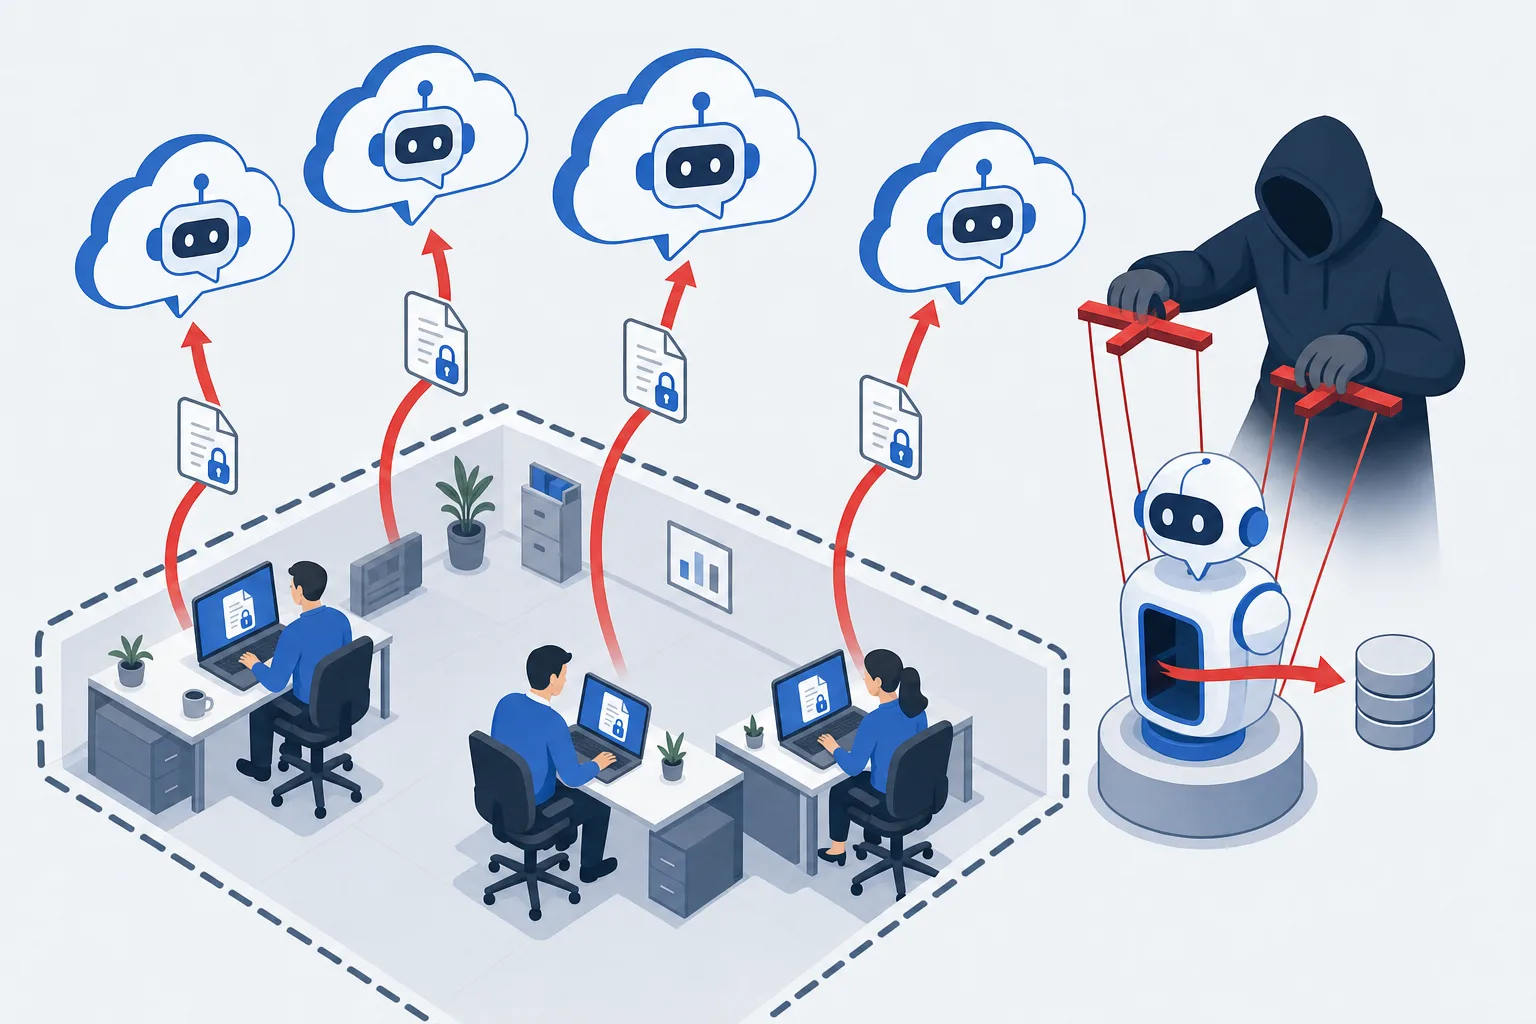
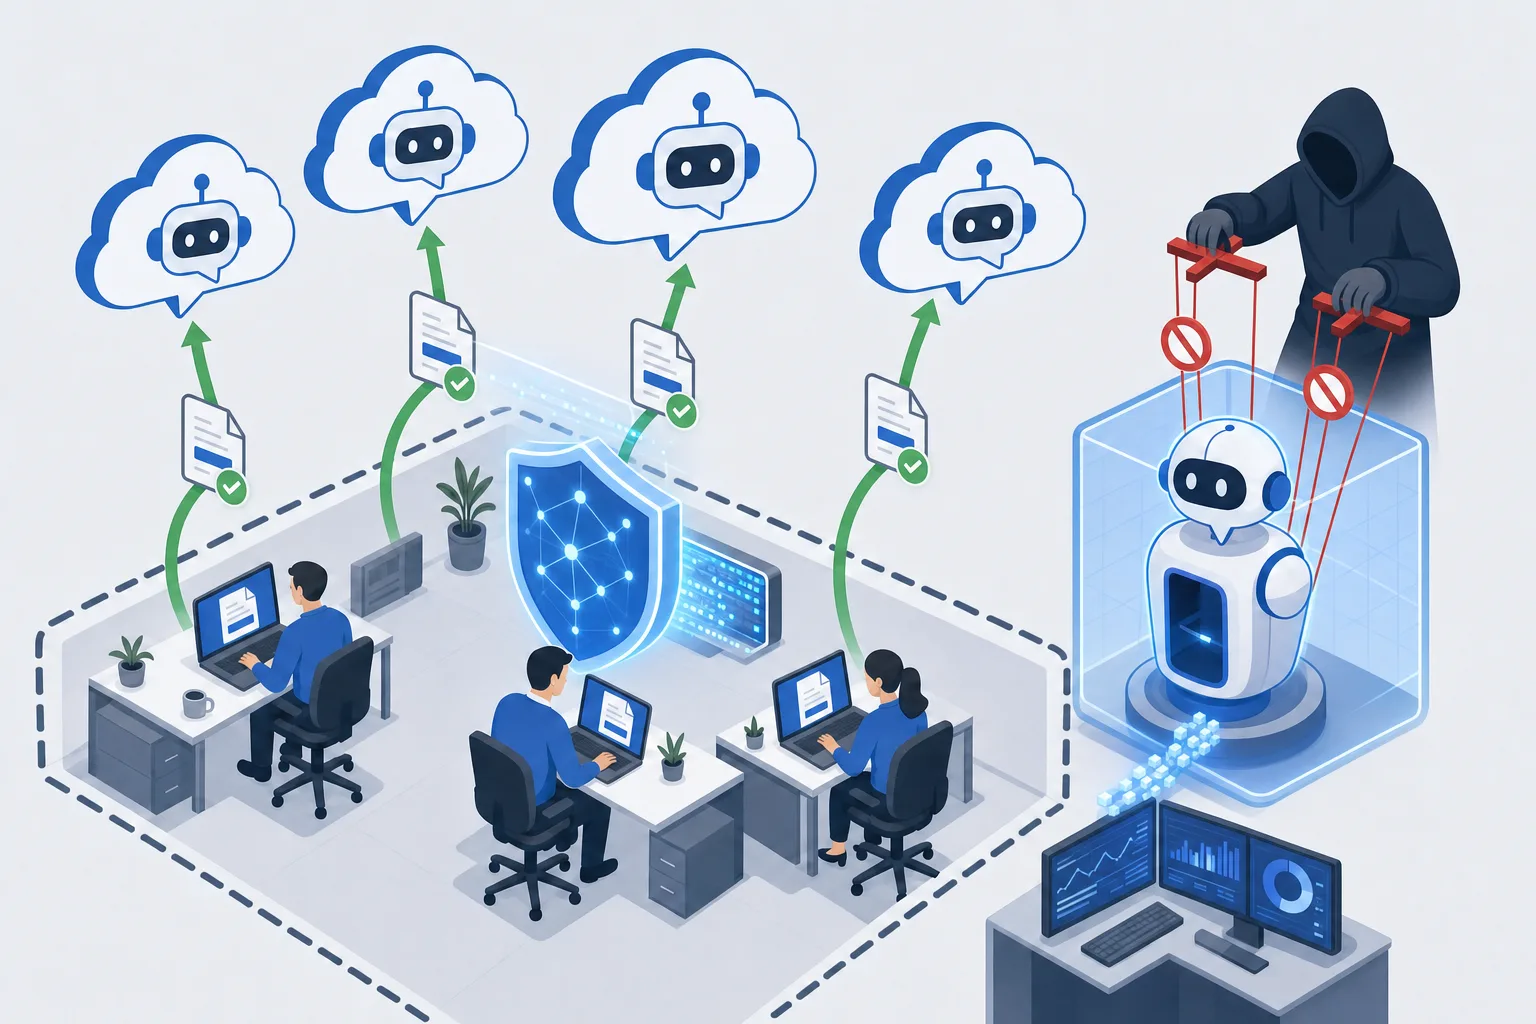
1. Внешний ИИ (shadow AI). Сотрудники используют ChatGPT, Claude, Gemini, DeepSeek, переводчики и «умные» плагины. Туда уходят персональные данные клиентов, договоры, исходный код, финансовые отчёты. Компания об этом не знает, регулятор спросит. Как это выглядит на практике — в статье Shadow AI: ChatGPT в компании.
2. Собственный ИИ. Чат-бот на сайте, ассистент по базе знаний, агент, который читает письма и ставит задачи в CRM. Его можно обмануть промпт-инъекцией, выкачать из него данные, заставить выполнить лишние действия через подключённые инструменты и MCP-серверы или вывести из строя дорогими запросами.
Мы закрываем обе: первую — на уровне сети и рабочих мест, вторую — на уровне приложения и модели.
Когда нужна защита ИИ
- Банк, страховая, квазигосударственная компания или госорган РК — регулятор спрашивает, где обрабатываются данные, а закон о защите персональных данных с 25.08.2026 требует уведомлять об утечке в течение 1 рабочего дня.
- Запускаете или уже запустили ИИ-ассистента, подключённого к внутренним данным, CRM или почте, — в том числе через MCP-серверы.
- Служба безопасности не может ответить, какими ИИ-сервисами пользуются сотрудники и какие данные туда уходят.
- Разработчики используют Langflow, MLflow, Ray — в CISA KEV за август 2026 попали уязвимости именно в них.
- Тендер, аудит или головная компания требуют политику использования ИИ и доказательства её выполнения.
- Сотрудники получают фишинг «от ИИ-сервисов» — Kaspersky насчитал 92 тыс. таких атак.
По данным Check Point, число атак с промпт-инъекциями выросло в 5 раз за квартал, а уязвимости найдены в 40 % из 10 тыс. проверенных MCP-серверов. IBM Cost of a Data Breach 2026: каждая четвёртая утечка — с применением ИИ, средняя стоимость утечки — $4,99 млн. Подробнее — в ИБ-дайджесте за август 2026.
Что предлагаем
| Check Point GenAI Protect | Palo Alto Networks Prisma AIRS | Energy Logserver | |
|---|---|---|---|
| Задача | Контроль использования внешних GenAI-сервисов | Защита собственных ИИ-приложений, моделей и агентов | Журналирование, корреляция и расследование ИИ-инцидентов |
| Что делает | Обнаруживает ИИ-сервисы в трафике, классифицирует данные в промптах, применяет политики (разрешить / замаскировать / заблокировать) | AI Runtime Firewall против промпт-инъекций и утечек в ответах, сканирование моделей и цепочки поставок, red teaming, контроль действий агентов и MCP-инструментов | Собирает события с ИИ-шлюзов, файрволов и приложений, строит поведенческие правила и отчёты для регулятора и внутреннего аудита |
| Сильные стороны | Быстрый старт на существующем шлюзе Check Point, видимость shadow AI за дни, маскирование персональных данных | Единая платформа для сети и приложений, тестирование на атаки до продакшна, контроль агентов | Невысокая стоимость хранения, единая картина ИИ-событий рядом с остальными событиями ИБ |
| Кому подходит | Компаниям, где уже стоит Check Point или нужен быстрый контроль shadow AI | Тем, кто разрабатывает или внедряет LLM-приложения и агентов | Всем, кому нужна доказательная база и история для расследований |
Решения дополняют друг друга: Check Point или Palo Alto ставят политику, Energy Logserver показывает, как она работает, и хранит историю для расследований. Для контроля утечек через ИИ-сервисы на рабочих местах подключаем DLP, для сетевого уровня — NGFW.
Что делает защита ИИ
- Инвентаризация ИИ-сервисов. Какие сервисы, кем и как часто используются — по трафику, а не по опросу.
- Классификация промптов. Персональные данные, договоры, исходный код, финансовые документы распознаются до отправки во внешнюю модель.
- Политики. Разрешить, замаскировать, заблокировать — по сервисам, отделам и категориям данных.
- Рантайм-защита LLM-приложений. Проверка входа и выхода модели, блокировка промпт-инъекций и утечек в ответах.
- Контроль агентов и инструментов. Ограничение действий через CRM, почту, базы и MCP-серверы, подтверждение критичных операций человеком.
- Проверка моделей и платформ. Сканирование моделей и зависимостей, уязвимости в Langflow, MLflow, Ray и других платформах — в рамках управления уязвимостями.
- Red teaming. Тестирование ассистента на атаки до запуска и после каждого значимого изменения.
- Журналирование. Все события в Energy Logserver или вашу SIEM: кто, что, куда, что заблокировано.
- Политика использования ИИ. Документ для сотрудников и разработчиков, обучение в рамках ежегодного курса по кибербезопасности.
Как внедряем
- Инвентаризация. 2 недели мониторинга: какие ИИ-сервисы используются, кем и какие данные туда уходят — по трафику, а не по опросу.
- Политика использования ИИ. 1–2 недели: список разрешённых сервисов, категории данных, которые нельзя отправлять, правила для разработчиков. Готовим документ вместе с ИБ и юристами.
- Контроль внешнего ИИ. 1–2 недели: настройка Check Point GenAI Protect или Palo Alto — классификация промптов, маскирование персональных данных, блокировка по категориям.
- Защита собственных ИИ-приложений. 3–4 недели: Prisma AIRS перед моделью и инструментами агента, проверка входа и выхода, ограничение действий, red teaming до запуска в продакшн.
- Журналирование и отчётность. 1 неделя: события в Energy Logserver или SIEM, отчёты для руководства и регулятора.
- Обучение. 1 день: сотрудники и разработчики знают политику и типовые атаки на ИИ.
- Сопровождение. Обновление политик под новые сервисы и модели, разбор инцидентов, повторное тестирование после изменений в приложении.
Почему Genius Systems
- Сами разрабатываем ИИ-продукты — Kömekshi Budget, RaDAR и GenMail — и знаем, как устроены LLM-приложения изнутри: где данные, где инструменты, где ломается. Политики получаются рабочими, а не бумажными.
- Партнёр Check Point и Palo Alto Networks в Казахстане, работаем с ИБ с 2012 года; учитываем закон о защите персональных данных, Единые требования по ИБ и требования к КВОИКИ.
- Защита ИИ — часть комплексной защиты: рядом внедряем DLP, NGFW и SIEM, а разработку безопасных ИИ-агентов ведём в рамках услуги ИИ-разработки.
- Пилот до закупки: инвентаризация shadow AI на вашем шлюзе за 2 недели показывает, что и куда уходит, — до выбора продукта.
- Участвуем в закупках через goszakup.gov.kz и портал Самрук-Казыны, готовим техническую спецификацию под требования заказчика.
Частые вопросы
Достаточно ли просто запретить ChatGPT на файрволе?
Нет. Сервисов уже сотни, они встроены в браузеры, офисные пакеты и мессенджеры, а запрет уводит сотрудников на личные телефоны. Рабочая схема — видеть, какие ИИ-сервисы используются, разрешить проверенные, маскировать персональные данные в промптах и блокировать только категории, которые нельзя отправлять наружу.
Что такое промпт-инъекция и почему это опасно для нашего ИИ-ассистента?
Это текст в запросе пользователя, документе, письме или веб-странице, который заставляет модель нарушить инструкции: выдать чужие данные, выполнить лишнее действие через инструменты или сгенерировать вредоносный ответ. Если ассистент подключён к CRM, почте или базе, последствия такие же, как при взломе учётной записи. По данным Check Point, число атак с промпт-инъекциями выросло в 5 раз за квартал.
Что такое MCP и почему это новая зона риска?
Model Context Protocol — стандарт, по которому ИИ-агенты подключаются к инструментам: файлам, базам, CRM, почте. Исследование Check Point нашло уязвимости в 40 % из 10 тыс. проверенных MCP-серверов, а в CISA KEV за август 2026 попали уязвимости в платформах для ИИ Langflow, MLflow и Ray. Каждый MCP-сервер и ИИ-платформу проверяем как обычный сервер на периметре: версии, доступы, журналирование.
У нас модели в облаке провайдера — это не его зона ответственности?
Провайдер отвечает за инфраструктуру модели. За то, какие данные вы в неё отправляете, что модель может сделать через ваши интеграции и как проверяются её ответы, отвечаете вы — как и с любым облачным сервисом. Закон о защите персональных данных с 25.08.2026 требует уведомить регулятора об утечке в течение 1 рабочего дня независимо от того, где стояла модель.
Нужна ли защита ИИ, если у нас нет своих моделей?
Да, для первой задачи — контроля внешних сервисов. Сотрудники уже пользуются ChatGPT, DeepSeek, переводчиками и плагинами в браузере, и по данным IBM Cost of a Data Breach 2026 каждая четвёртая утечка связана с применением ИИ. Инвентаризация за 2 недели на существующем Check Point или Palo Alto показывает реальную картину без закупки новых продуктов.
Как это связано с SIEM и DLP, которые у нас уже есть?
DLP контролирует, что уходит в ИИ-сервисы с рабочих мест, ИИ-шлюз — на уровне сети и промптов, а Energy Logserver или ваша SIEM хранят события: кто, что, куда отправил и что заблокировано. Так появляется доказательная база для регулятора и аудита, а не отдельная консоль, в которую никто не смотрит.
Сколько занимает внедрение?
Инвентаризация ИИ-сервисов и первые политики контроля — 2–3 недели на существующем Check Point или Palo Alto. Защита собственного LLM-приложения — от 3–4 недель, включая тестирование на атаки (red teaming) и подключение журналирования. Политика использования ИИ как документ — 1–2 недели параллельно.
Обсудить задачу
Опишите задачу в двух словах — подберём решение, оценим сроки и стоимость. Ответим в рабочее время в течение часа.
+7 705 186 34 85 По вопросам разработки и внедрения собственных продуктов
Обновлено: 03.09.2026