
SIEM: мониторинг событий безопасности для организаций Казахстана
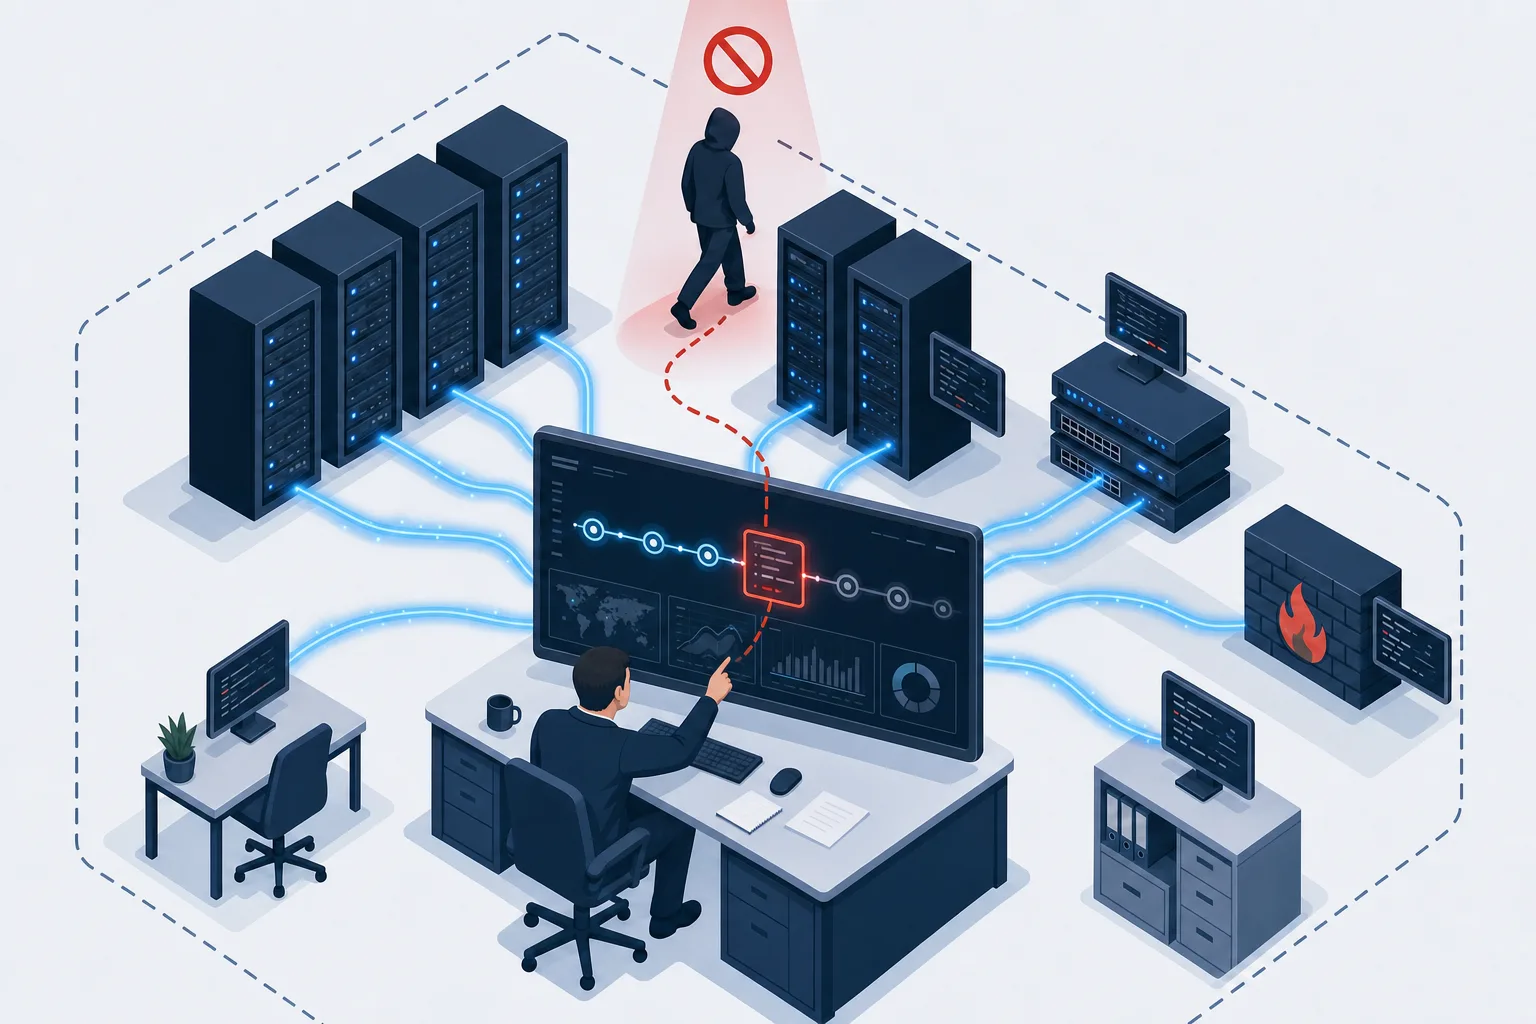
SIEM собирает события со всех систем — серверов, сетевого оборудования, средств защиты, 1С — и находит в них инциденты, которые по отдельным журналам никто бы не заметил. Внедряем Kaspersky Unified Monitoring and Analysis Platform (KUMA), Energy Logserver и решения с открытым кодом Wazuh и OpenSearch, подключаем передачу событий в оперативный центр ИБ.
Kaspersky KUMAEnergy LogserverWazuhOpenSearch
SIEM (Security Information and Event Management, система управления событиями информационной безопасности) — это платформа, которая собирает журналы со всех систем организации, приводит их к единому формату, хранит и в реальном времени сопоставляет между собой, чтобы выявить инцидент, невидимый в отдельных записях. Genius Systems внедряет SIEM для государственных органов, квазигосударственного сектора, банков, промышленных предприятий и коммерческих компаний Казахстана — Усть-Каменогорск, Астана, Алматы, Караганда, Павлодар, Семей. Работаем с Kaspersky Unified Monitoring and Analysis Platform (KUMA), Energy Logserver и решениями с открытым кодом Wazuh и OpenSearch.
Когда нужен SIEM
- Организация подпадает под Единые требования в области ИКТ и обеспечения ИБ (постановление Правительства РК № 832): мониторинг и регистрация событий обязательны для госорганов, квазигоссектора и КВОИКИ.
- Предстоит подключение к ОЦИБ: оперативному центру нужны собранные и нормализованные события, а для КВОИКИ на подключение отведено 90 календарных дней.
- Национальный антикризисный план реагирования на инциденты (с 29.08.2026) обязывает владельцев КВОИКИ сохранять цифровые следы и назначить ответственного — без централизованных журналов расследование невозможно.
- Был инцидент, и выяснилось, что журналы на сервере перезаписались за три дня, а на межсетевом экране их не включали.
- Средства защиты уже стоят — NGFW, антивирус, DLP, EDR — но каждое живёт в своей консоли, и никто не сводит их между собой.
- Финансовая организация: Нацбанк и АРРФР требуют регистрацию событий доступа к информационным системам и их анализ.
По данным KZ-CERT за первое полугодие 2026 года число случаев несанкционированного доступа выросло в 26 раз (266 инцидентов), заражений вредоносным ПО — в 2,3 раза. Летом Kaspersky и Bitdefender описали APT-кампании OctLurk и SilkParasite против госорганов РК — такие атаки видны только при сопоставлении событий из нескольких источников. Подробнее — в ИБ-дайджесте за август 2026.
Что предлагаем
| Kaspersky KUMA | Energy Logserver | Wazuh + OpenSearch | |
|---|---|---|---|
| Профиль | SIEM от Kaspersky, ядро экосистемы Kaspersky Symphony XDR | SIEM и лог-менеджмент на базе OpenSearch от европейского разработчика | Платформа с открытым кодом: агенты Wazuh, хранение и поиск в OpenSearch |
| Что входит | Коллекторы, корреляторы, хранилище, готовые нормализаторы для распространённых источников, интеграция с Kaspersky Endpoint Security, KATA и Security Center; лицензия по EPS | Сбор и нормализация журналов, корреляция, панели, отчёты, оповещения в почту и мессенджеры, модули сетевого анализа и долговременного архива | Агенты для Windows и Linux, контроль целостности файлов, обнаружение уязвимостей на хостах, правила по MITRE ATT&CK, панели OpenSearch Dashboards |
| Сильные стороны | Высокая производительность на узел, единая консоль с антивирусом и EDR, готовые правила корреляции, поддержка на русском языке | Понятные панели, невысокая стоимость владения, гибкое горячее и холодное хранение, подходит как архив событий для ИИ-шлюзов и NGFW | Нулевая стоимость лицензий, открытые правила, большое сообщество, горизонтальное масштабирование |
| Кому подходит | Госорганы, КВОИКИ, банки и организации, где уже стоит Kaspersky и есть требования регулятора к мониторингу | Средние компании и квазигоссектор, которым нужны SIEM и архив событий за понятные деньги | Компании с сильной ИТ-командой, пилотные проекты, филиалы с ограниченным бюджетом |
Все три платформы закрывают базовые задачи: сбор, хранение, корреляция, оповещение. Разница — в стоимости лицензий, глубине готовых правил и трудоёмкости сопровождения. Как выбрать SIEM без штата аналитиков — в статье SIEM для средней компании.
Что делает SIEM
- Сбор событий. Windows и Linux, Active Directory, NGFW, антивирус и EDR, DLP, почта, прокси, 1С, СКУД, виртуализация, базы данных — по syslog, агентам, API и WMI.
- Нормализация. Разные форматы приводятся к единым полям: кто, откуда, что сделал, с каким результатом.
- Корреляция. «Вход под учётной записью уволенного + копирование базы + отправка наружу» — один инцидент, а не три записи в разных журналах.
- Хранение и поиск. Оперативный доступ к событиям за месяцы и архив на годы для расследований и проверок регулятора.
- Оповещение. Уведомления в почту, мессенджеры и систему заявок с приоритетом по критичности.
- Расследование. Хронология инцидента, связанные события, карточка с доказательствами для службы безопасности и правоохранительных органов.
- Отчётность. Отчёты по Единым требованиям, для аудита и головной организации.
- Передача в ОЦИБ. Защищённый канал в оперативный центр ИБ и НКЦИБ КНБ РК в требуемом формате.
- Реагирование. Интеграция с EDR и NGFW: изоляция хоста, блокировка адреса, отключение учётной записи по правилу.
Как внедряем
- Обследование и расчёт. 1–2 недели: перечень источников, расчёт EPS и объёма хранения, требования регулятора; результат — архитектура и спецификация.
- Пилот. 3–4 недели: платформа на 10–20 ключевых источниках, первые правила, оценка реального EPS и нагрузки. Результат — отчёт с инцидентами, найденными за пилот.
- Развёртывание. 2–3 недели: коллекторы, корреляторы, хранилище, подключение всех источников, включение журналирования там, где его не было.
- Правила корреляции. 3–4 недели: 30–50 правил под ваши риски — подбор паролей, вход с нового устройства, изменения в группах администраторов, массовое копирование, активность в нерабочее время.
- Регламент реагирования и ОЦИБ. 1–2 недели: кто и в какой срок разбирает оповещение, эскалация, передача событий в оперативный центр ИБ.
- Обучение и тонкая настройка. Первые 2 месяца: обучение аналитика или администратора, снижение ложных срабатываний, доводка правил.
- Сопровождение. Новые источники и правила, обновления платформы, помощь в расследованиях или внешний мониторинг по договору.
Почему Genius Systems
- Партнёр Kaspersky в Казахстане, работаем с ИБ с 2012 года: поставка KUMA, Energy Logserver, внедрение Wazuh и OpenSearch, техподдержка вендора.
- Знаем требования постановления № 832, порядок подключения к ОЦИБ и Национальный антикризисный план — правила и отчёты настраиваем под них, а не «из коробки».
- SIEM — центр комплексной защиты: рядом внедряем NGFW, DLP и управление уязвимостями, чтобы было что коррелировать.
- Пилот до закупки: расчёт EPS и первые инциденты на ваших источниках, а не на демо-стенде.
- Участвуем в закупках через goszakup.gov.kz и портал Самрук-Казыны, готовим техническую спецификацию под требования заказчика.
Частые вопросы
Нужна ли SIEM компании на 200 сотрудников?
Если есть требования регулятора по мониторингу — госорган, квазигоссектор, КВОИКИ, финансовая организация — да, и SIEM становится источником событий для ОЦИБ. Если требований нет, начните с EDR и централизованного сбора логов на Wazuh или Energy Logserver, а полноценную корреляцию добавьте, когда появится человек, который будет разбирать её оповещения.
Кто будет смотреть в SIEM?
Это ключевой вопрос проекта: SIEM без аналитика — дорогой архив логов. Три варианта: обучаем вашего администратора и настраиваем 30–50 правил, которые дают 5–10 оповещений в день, а не тысячу; подключаем внешний мониторинг с разбором инцидентов по регламенту; для госорганов и КВОИКИ — передача событий в ОЦИБ, где дежурная смена работает круглосуточно.
Kaspersky KUMA, Energy Logserver или Wazuh — что выбрать?
Kaspersky KUMA — для организаций, где уже стоит Kaspersky Endpoint Security, и для тех, кому нужен вендор с локальной поддержкой и готовыми правилами под требования регулятора. Energy Logserver — понятные панели и невысокая стоимость владения, подходит как SIEM и как долговременный архив событий. Wazuh с OpenSearch — бесплатные лицензии и открытые правила для компаний с сильной ИТ-командой и для пилотов. Выбираем после расчёта EPS и пилота на ваших источниках.
Что такое EPS и как считать хранение?
EPS — число событий в секунду со всех источников; по нему лицензируется большинство SIEM и рассчитывается «железо». Офис на 200 рабочих мест с NGFW, контроллером домена и десятком серверов даёт 300–800 EPS в среднем и в 3–5 раз больше в пике. Хранение считаем от среднего EPS и размера события: ориентир — 3 месяца в оперативном доступе и от 1 года в архиве, точный срок задают регулятор и внутренний регламент.
Заменяет ли SIEM подключение к ОЦИБ?
Нет, они дополняют друг друга. ОЦИБ принимает события и следит за ними, но ему нужны собранные и нормализованные журналы — это и делает SIEM или лог-коллектор. Для КВОИКИ срок подключения — 90 календарных дней с момента включения в перечень, поэтому сбор событий стоит запускать сразу.
Сколько длится внедрение SIEM?
Обследование и расчёт — 1–2 недели, пилот на 10–20 ключевых источниках — 3–4 недели, развёртывание и подключение всех источников — 2–3 недели, правила корреляции и регламент — ещё 3–4 недели. Итого 2–3 месяца до рабочего состояния, затем 2 месяца тонкой настройки, когда ложные срабатывания сводятся к минимуму.
Сколько стоит SIEM?
Зависит от EPS, числа источников и сроков хранения. Wazuh и OpenSearch — без лицензий, платите за внедрение и поддержку. Kaspersky KUMA и Energy Logserver лицензируются по объёму событий, ориентир для организации на 200–500 рабочих мест — от нескольких миллионов тенге за платформу и работы. Точную стоимость даём после расчёта EPS и пилота.
Обсудить задачу
Опишите задачу в двух словах — подберём решение, оценим сроки и стоимость. Ответим в рабочее время в течение часа.
+7 705 186 34 85 По вопросам разработки и внедрения собственных продуктов
Обновлено: 03.09.2026