
Информационная безопасность для банков, МФО и страховых организаций Казахстана
Финансовые организации живут под требованиями Нацбанка и АРРФР и под постоянными атаками на клиентов, API и сотрудников. Закрываем оба фронта: приводим ИБ в соответствие требованиям регулятора и строим реальную защиту — от периметра и SIEM до DLP, защиты веб-приложений и киберразведки. Опыт: внедрение DLP в страховой компании.
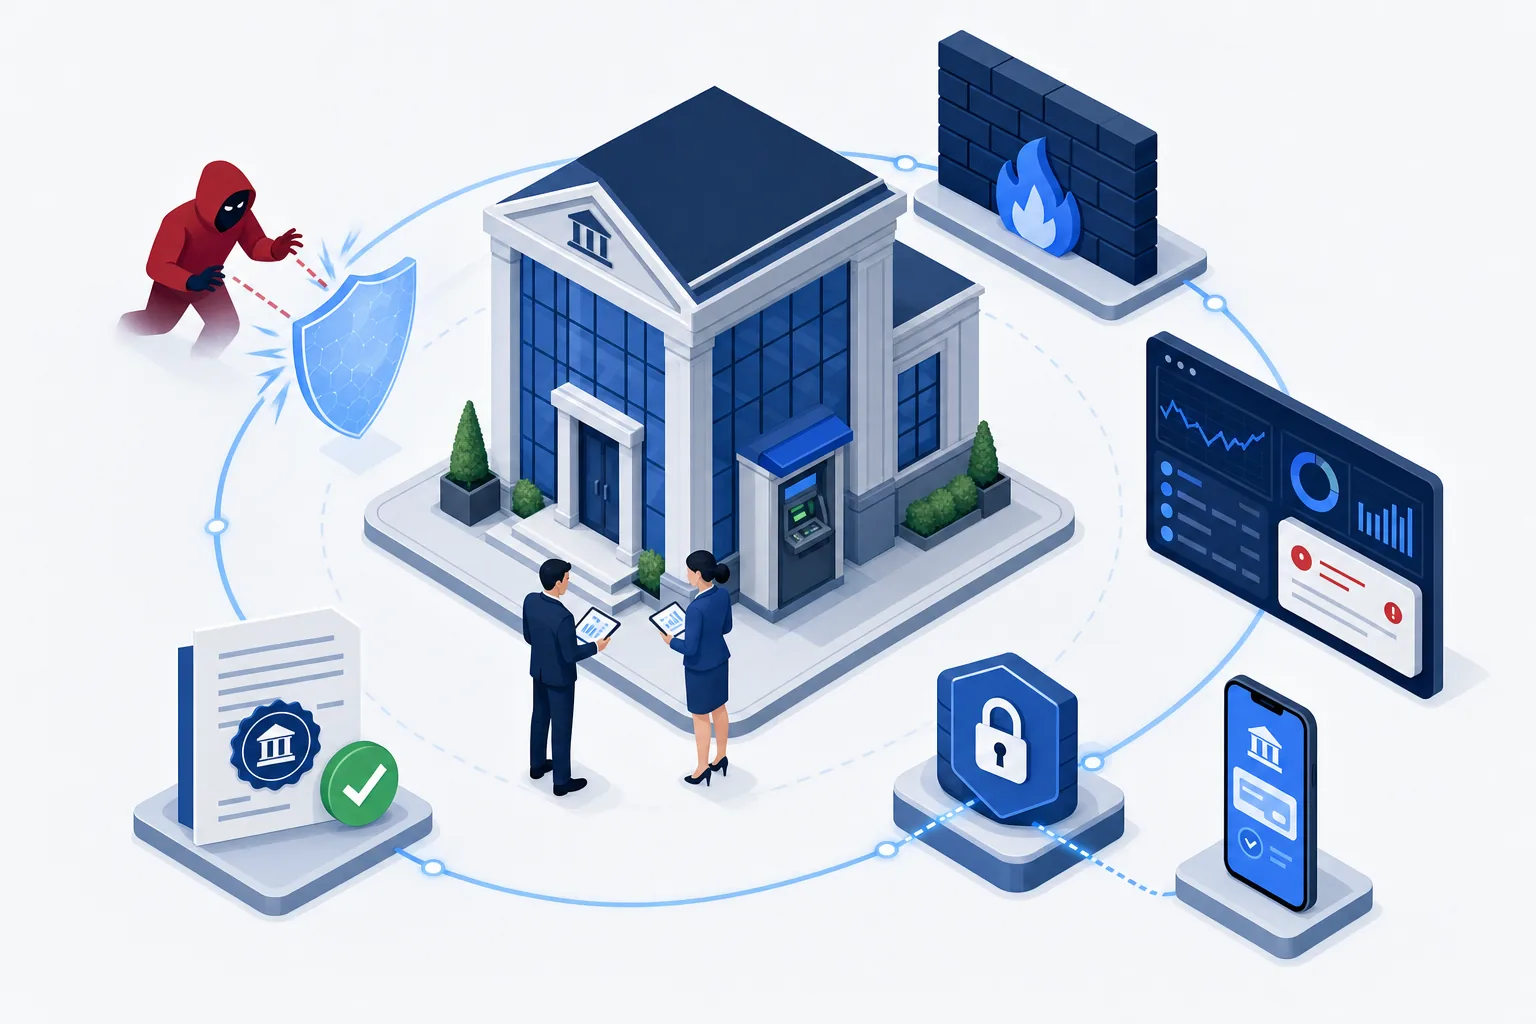
Финансовые организации Казахстана — это банки второго уровня (БВУ), филиалы банков-нерезидентов, микрофинансовые организации (МФО), страховые и перестраховочные компании, платёжные организации, брокеры и ломбарды. Все они работают под надзором Агентства по регулированию и развитию финансового рынка (АРРФР) и Национального Банка РК, обрабатывают персональные и платёжные данные сотен тысяч клиентов и потому остаются главной целью мошенников и инсайдеров. Genius Systems с 2012 года внедряет информационную безопасность для банков, МФО и страховых организаций Казахстана — Усть-Каменогорск, Астана, Алматы, Караганда, Павлодар, Семей. Работаем с продуктами Kaspersky, Falcongaze, GTB Technologies, Palo Alto Networks, Check Point, Fortinet, Invicti, Tenable, Rapid7 и Veeam, проводим пентест, аудит и обучение сотрудников.
Требования регулятора
Финсектор — одна из немногих отраслей в Казахстане, где требования к ИБ прописаны отраслевым регулятором отдельно и проверяются на плановых и внеплановых проверках.
- Постановление Правления Нацбанка РК № 48 от 27.03.2018 «Требования к обеспечению информационной безопасности банков, филиалов банков-нерезидентов и организаций, осуществляющих отдельные виды банковских операций» (с изменениями). Требует службу ИБ, политику и регламенты, управление доступом, регистрацию и мониторинг событий, защиту от вредоносного ПО и утечек, резервное копирование, регулярный аудит и тестирование на проникновение.
- Правила и сроки предоставления информации об инцидентах ИБ — часть того же постановления: банк обязан фиксировать инциденты, включая сбои информационных систем, и передавать сведения о них регулятору в установленные сроки.
- Требования АРРФР к МФО и страховым организациям — отдельные постановления Агентства, по составу близкие к банковским: организация ИБ, защита данных клиентов, управление инцидентами, контроль доступа.
- Подключение к отраслевому центру ИБ. Для банков предусмотрен обмен информацией об инцидентах и угрозах с центром информационной безопасности Нацбанка; для организаций из перечня КВОИКИ действует обязанность подключения к ОЦИБ в течение 90 календарных дней.
- Закон о платежах и платёжных системах (№ 11-VI от 26.07.2016) — требования к платёжным организациям и операторам платёжных систем, включая непрерывность и защиту платёжной информации.
- PCI DSS — для всех, кто хранит, обрабатывает или передаёт данные платёжных карт: эмитенты, эквайеры, платёжные организации, процессинг. Действующая версия — 4.x.
- Закон о цифровизации и защите персональных данных (с 25.08.2026): уведомление регулятора об утечке в течение одного рабочего дня, реестр нарушений, штрафы до 2000 МРП. Цифровой кодекс РК действует с 12.07.2026, закон «Об информатизации» переименован в закон «О кибербезопасности».
Начинаем с аудита соответствия: сверяем каждый пункт требований с фактическим состоянием и отдаём план с приоритетами.
Угрозы 2026 для финсектора РК
- Фишинг под бренд банка. Сайты-клоны, SMS и письма «о блокировке карты», рассылки в WhatsApp и Telegram. По данным KZ-CERT за первое полугодие 2026 года зафиксировано 353 фишинговых инцидента, а число случаев несанкционированного доступа выросло в 26 раз. Как распознать — в статье Фишинг 2026: как распознать письмо.
- Дропперы и мошеннические колл-центры. Схемы «безопасного счёта», перевод через подставных лиц, давление на пожилых клиентов — банк несёт репутационные и финансовые потери, даже если его системы не взломаны.
- Атаки на API мобильного банкинга. Перебор учётных данных, обход лимитов, злоупотребление логикой переводов и бонусов. По Verizon DBIR 2026 эксплуатация уязвимостей стала вектором № 1 (31 %).
- Инсайдерские утечки клиентских баз. Сотрудник отделения или колл-центра выгружает данные заёмщиков «под заказ». F6 насчитала 12 опубликованных утечек казахстанских компаний за полугодие 2026 — столько же, сколько за весь 2025 год.
- DDoS и вымогатели. Check Point фиксирует 2 336 атак на организацию в неделю (+16 %), а Kaspersky — рост бэкдоров на бизнес в Казахстане на 56 %.
Подробная картина угроз с цифрами по Казахстану и миру — в нашем ИБ-дайджесте за август 2026.
Что внедряем
| Задача | Решение | Вендоры / продукты | Срок |
|---|---|---|---|
| Контроль утечек клиентских данных | DLP | Falcongaze SecureTower, GTB Technologies | Пилот 2–4 недели, внедрение 1–2 месяца |
| Мониторинг событий и отчётность об инцидентах | SIEM | Kaspersky Unified Monitoring and Analysis Platform (KUMA), Energy Logserver | 1–2 месяца |
| Защита периметра и филиалов | NGFW | Palo Alto Networks, Check Point, Fortinet | 3–6 недель |
| Защита веб-приложений и API, уязвимости | Управление уязвимостями | Invicti (ex-Acunetix), Tenable, Rapid7 | 3–5 недель, далее регулярно |
| Тестирование на проникновение | Пентест | Внешний, внутренний, веб и API, социальная инженерия | 2–4 недели |
| Раннее обнаружение фишинга и утечек учётных данных | Киберразведка | Kaspersky Threat Intelligence, Check Point ThreatCloud, Palo Alto Networks Unit 42 | 2–3 недели |
| Восстановление после вымогателей | Резервное копирование | Veeam с неизменяемыми репозиториями | 2–4 недели |
| Контроль ИИ-ассистентов и чат-ботов | Защита ИИ | Политики доступа к данным, защита от инъекций промптов | 2–4 недели |
| Обучение сотрудников | Тренинги по ИБ | Курсы для персонала отделений и колл-центров, учебный фишинг | 1–2 дня, далее ежеквартально |
Все решения интегрируем между собой: события DLP и NGFW уходят в SIEM, индикаторы киберразведки — в NGFW и SIEM, результаты сканирования уязвимостей — в план устранения с контролем сроков. Как выбрать DLP под требования финсектора — в статье Как выбрать DLP-систему в Казахстане.
Как проходит проект
- Аудит соответствия. 2–3 недели: сверка с требованиями Нацбанка и АРРФР, инвентаризация систем и данных, интервью с ИТ и ИБ, отчёт с приоритетами.
- Дорожная карта. 1 неделя: что закрыть до проверки, что — в плановом порядке, бюджет и техспецификации для закупки.
- Пилоты. 2–4 недели каждый: DLP на 20–50 рабочих местах, SIEM на ключевых источниках, NGFW в тестовом сегменте — на ваших данных и трафике.
- Внедрение. 1–3 месяца в зависимости от состава: развёртывание, настройка политик и корреляционных правил, интеграция с Active Directory, АБС и процессингом, подключение к SIEM.
- Документы для регулятора. Параллельно с внедрением: политики, регламенты, журнал инцидентов, порядок уведомления — в формулировках, которые ждёт проверка.
- Пентест и приёмка. 2–4 недели: проверяем результат внешним и внутренним тестированием, устраняем находки, повторно проверяем.
- Сопровождение. Обновление правил под новые схемы мошенничества, ежеквартальные сканирования, учебный фишинг, помощь при инцидентах и проверках.
Почему Genius Systems
- Работаем с информационной безопасностью с 2012 года; знаем, что спрашивает проверка Нацбанка и АРРФР и какие документы должны быть на руках.
- Опыт в финсекторе — внедрение DLP в страховой компании: пилоты по нескольким вендорам, политики под требования регулятора, юридическое оформление контроля сотрудников.
- Партнёрства с Kaspersky, Falcongaze, GTB Technologies, Palo Alto Networks, Check Point, Fortinet, Invicti, Rapid7, Tenable и Veeam — официальные поставки, лицензии и поддержка вендора.
- Комплексность: одна команда закрывает DLP, SIEM, NGFW, киберразведку, резервное копирование и защиту ИИ-ассистентов, а не пять подрядчиков с пятью зонами ответственности.
- Пилот до закупки: платите за решение, которое проверили на своих данных. Участвуем в закупках через goszakup.gov.kz и портал Самрук-Казыны, готовим техспецификацию.
Обсудить проект или проверку регулятора — контакты.
Частые вопросы
Какие требования по ИБ предъявляет регулятор к банкам и МФО?
Для банков и организаций с отдельными видами банковских операций действуют Требования к обеспечению информационной безопасности, утверждённые постановлением Правления Нацбанка РК № 48 от 27.03.2018 (с изменениями): организация службы ИБ, управление инцидентами, мониторинг событий, защита данных, контроль доступа, регулярный аудит и передача сведений об инцидентах регулятору. Для МФО и страховых аналогичные требования устанавливает АРРФР. Помогаем пройти проверку: делаем gap-анализ, план и внедряем недостающее.
С чего начать, если проверка регулятора через 3–4 месяца?
С аудита соответствия: 2–3 недели на сверку требований регулятора с фактическим состоянием, отчёт с приоритетами и план. Затем закрываем критичные пункты — как правило, это мониторинг событий (SIEM), контроль каналов утечек (DLP), управление уязвимостями и резервное копирование. За 3–4 месяца реально закрыть основные замечания, если начать сразу.
Нужна ли отдельная SIEM небольшой МФО или страховой?
Регулятор требует регистрации и мониторинга событий ИБ, а не конкретного продукта. Для организации от 100 до 500 рабочих мест подходят Kaspersky Unified Monitoring and Analysis Platform (KUMA) или Energy Logserver в базовой конфигурации: 10–20 источников, корреляционные правила под типовые сценарии банковского мошенничества и инсайда. Внедрение — 1–2 месяца, мониторинг можно вести силами двух специалистов.
Какую DLP выбрать финансовой организации?
Для банков, страховых и МФО с большим объёмом клиентских данных чаще подходят Falcongaze SecureTower и GTB Technologies: контроль почты, мессенджеров, USB, печати, облаков и ИИ-сервисов, распознавание ИИН, номеров карт и договоров. Выбираем после пилота на 20–50 рабочих местах в течение 2–4 недель, как в проекте для страховой компании. Критерии — в статье о выборе DLP.
Как часто нужен пентест и что он должен покрывать?
Практика финсектора — не реже раза в год и после существенных изменений: нового мобильного приложения, открытия API партнёрам, миграции ядра. Покрываем внешний периметр, веб-приложения и API мобильного банкинга, внутреннюю сеть и социальную инженерию. Отчёт содержит доказательства эксплуатации, оценку критичности и план устранения; повторная проверка — через 4–6 недель.
Что с персональными данными клиентов после закона 2026 года?
С 25 августа 2026 действует закон о цифровизации и защите персональных данных: операторы классифицированы по объёму (до 10 тыс., до 500 тыс. и свыше 500 тыс. субъектов), об утечке нужно уведомить регулятора в течение одного рабочего дня, штрафы — до 2000 МРП. Банки и страховые почти всегда попадают в категорию крупных операторов. DLP, SIEM и журнал инцидентов дают доказательную базу для регулятора.
Сколько стоит и сколько длится комплексный проект?
Аудит соответствия — 2–3 недели. Внедрение SIEM, DLP или NGFW — 1–3 месяца каждое, часть работ идёт параллельно. Стоимость зависит от числа рабочих мест, источников событий и выбранных вендоров; ориентир даём после аудита, точную смету — после пилота. Лицензии поставляем по партнёрским ценам вендоров.
Обсудить задачу
Опишите задачу в двух словах — подберём решение, оценим сроки и стоимость. Ответим в рабочее время в течение часа.
+7 705 186 34 85 По вопросам разработки и внедрения собственных продуктов
Обновлено: 08.09.2026