
Киберразведка: обнаружение угроз до инцидента для организаций Казахстана
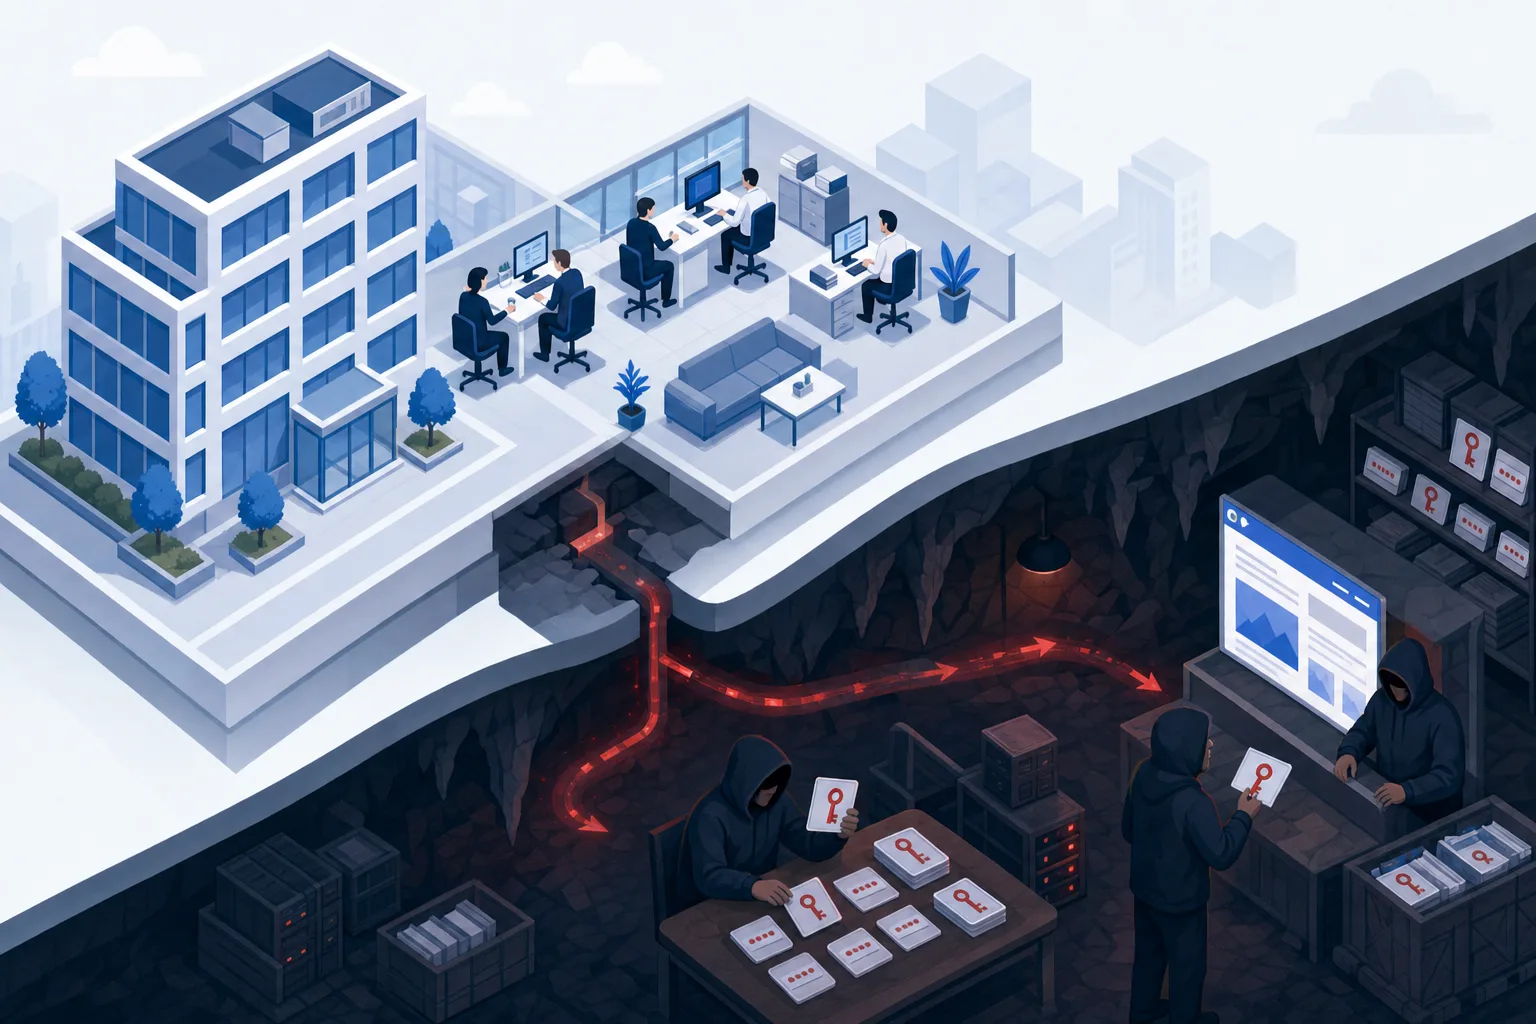
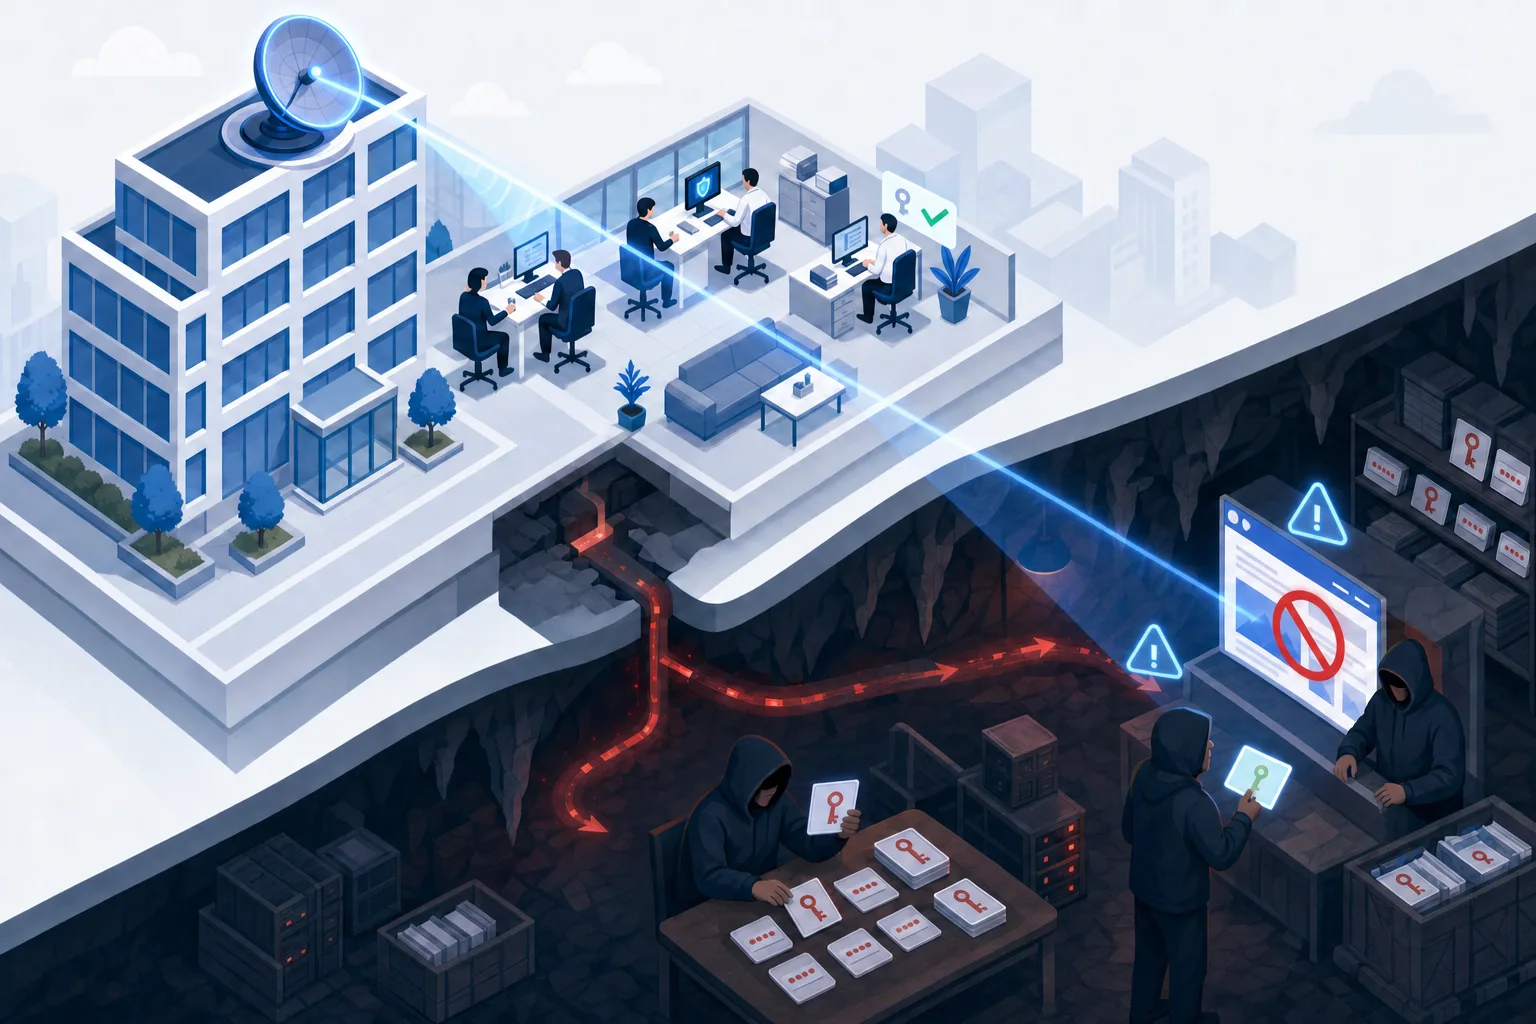
Киберразведка показывает, что известно атакующему о вас: утёкшие пароли сотрудников, поддельные домены под ваш бренд, обсуждения компании на закрытых площадках, забытые сервисы на периметре. Работаем в формате сервиса с ежемесячным отчётом и мгновенными уведомлениями или разворачиваем платформу с фидами для NGFW и SIEM.
Kaspersky Threat IntelligenceKaspersky Digital Footprint IntelligenceCheck Point ThreatCloudPalo Alto Networks Unit 42Открытые фиды
Киберразведка (Threat Intelligence, TI) — это сбор и анализ данных об угрозах, направленных на конкретную организацию: утечки учётных данных, фишинговые домены и поддельные сайты, упоминания компании и продажа доступов в даркнете, забытые и уязвимые сервисы на внешней поверхности атаки, индикаторы компрометации для средств защиты. Genius Systems ведёт киберразведку для банков, госорганов, торговых сетей и промышленных компаний Казахстана — Усть-Каменогорск, Астана, Алматы, Караганда, Павлодар, Семей. Форматы — сервис с отчётами и уведомлениями или платформа с фидами для NGFW и SIEM, источники данных — Kaspersky Threat Intelligence, Check Point ThreatCloud, Palo Alto Networks Unit 42 и открытые фиды.
Когда нужна киберразведка
- Клиенты жалуются на письма и сайты «от вашего имени», а служба безопасности узнаёт о поддельном домене последней.
- Банк, МФО, страховая или маркетплейс: мошенники копируют бренд, а Нацбанк и АРРФР спрашивают о мерах защиты клиентов.
- Госорган или КВОИКИ: за полугодие 2026 года F6 зафиксировала 12 опубликованных утечек казахстанских организаций, 79 % записей — госсектор; закон о защите персональных данных с 25.08.2026 требует уведомить регулятора об утечке в течение 1 рабочего дня.
- В компании более 100 сотрудников, и никто не знает, чьи корпоративные пароли уже лежат в логах стилеров.
- Инфраструктура выросла: поддомены, тестовые серверы, облака, подрядчики — внешний периметр никто не инвентаризировал.
- Есть SIEM и NGFW, но они работают только на сигнатурах вендора без индикаторов, относящихся к вашей отрасли и региону.
KZ-CERT за первое полугодие 2026 зарегистрировал 353 фишинговых инцидента, а Kaspersky — 92 тыс. атак под видом ИИ-сервисов. Разбор кампаний против госорганов РК — в ИБ-дайджесте за август 2026.
Что предлагаем
| Мониторинг утечек учётных данных | Защита бренда | Внешняя поверхность атаки | Фиды и платформа | |
|---|---|---|---|---|
| Состав | Поиск корпоративных адресов и паролей в базах утечек, логах стилеров, на теневых форумах и в Telegram-каналах | Обнаружение фишинговых доменов, поддельных сайтов, приложений и аккаунтов в соцсетях, мошенничества от имени компании | Инвентаризация того, что видно снаружи: сервисы, порты, сертификаты, поддомены, облачные ресурсы, версии ПО | Индикаторы компрометации (адреса, домены, хэши) и отчёты об угрозах для NGFW, SIEM и EDR |
| Что входит | Уведомление в течение суток при находке с действующим паролем, рекомендации по смене и MFA, ежемесячная сводка | Мониторинг новых регистраций и сертификатов, похожих на ваш домен, блокировка на NGFW и почте, обращения на снятие домена | Еженедельное сканирование периметра, сравнение с прошлым состоянием, передача находок в управление уязвимостями | Подписка на фиды Kaspersky, Check Point или Unit 42, интеграция с NGFW и SIEM, портал аналитика, отчёты по APT против РК |
| Сильные стороны | Закрывает вектор, который DBIR называет причиной 73 % атак шифровальщиков | Останавливает атаки на клиентов, а не только на сотрудников | Находит забытые активы, которых нет в сканере уязвимостей | Автоматическая блокировка без участия аналитика |
| Кому подходит | Все организации от 50 сотрудников | Банки, МФО, ритейл, госуслуги, компании с узнаваемым брендом | Организации с распределённой инфраструктурой, подрядчиками и облаками | Компании с SOC, SIEM и аналитиком, КВОИКИ, финорганизации |
Три первых направления обычно оформляются как сервис с ежемесячным отчётом, четвёртое — как платформа или подписка на фиды. Как выглядят письма с поддельных доменов и как их распознать сотрудникам — в статье Фишинг 2026: как распознать письмо.
Что делает киберразведка
- Утечки учётных данных. Корпоративные адреса и пароли в публичных и закрытых базах, логах стилеров с рабочих и домашних компьютеров сотрудников.
- Фишинговые домены. Похожие написания, кириллические и IDN-подделки, новые сертификаты на имя бренда — до запуска рассылки.
- Даркнет и закрытые площадки. Продажа доступов к сети, базы клиентов, обсуждения компании, объявления брокеров доступа.
- Внешняя поверхность атаки. Открытые порты, устаревшие версии на периметре, забытые поддомены, панели администрирования, открытые репозитории.
- Ключевые персоны. Руководители и бухгалтерия — цели для целевого фишинга и «письма от директора».
- Фиды и индикаторы. Адреса командных серверов, фишинговые домены, хэши вредоносного ПО — в NGFW, SIEM и EDR автоматически.
- Отраслевые отчёты. APT-кампании против госорганов РК (SilkParasite, OctLurk), тренды атак на финсектор и промышленность.
- Реагирование. Смена паролей, блокировка доменов, обращения регистраторам, уведомление KZ-CERT, инструктаж сотрудников через обучение.
Как работаем
- Определяем активы. 1 неделя: домены, бренды, диапазоны адресов, ключевые сотрудники, подрядчики с доступом.
- Подключаем источники. 1 неделя: базы утечек, мониторинг доменов и сертификатов, теневые площадки, сканирование периметра, фиды при необходимости.
- Первый отчёт. Через 2 недели: что уже утекло, какие подделки существуют, что открыто на периметре, приоритетные действия.
- Устраняем найденное. 1–2 недели: смена паролей и MFA, блокировка и снятие доменов, закрытие лишних сервисов совместно с вашими администраторами.
- Регулярный мониторинг. Критичные находки — в течение суток, ежемесячный отчёт с динамикой и рекомендациями.
- Интеграция. По желанию — фиды в NGFW и SIEM, индикаторы в EDR, отчёты в систему заявок.
Почему Genius Systems
- Работаем с ИБ с 2012 года, партнёр Kaspersky, Check Point и Palo Alto Networks в Казахстане — доступ к данным вендоров об угрозах и APT-кампаниях против РК.
- Учитываем закон о цифровизации и защите персональных данных (уведомление регулятора в течение 1 рабочего дня), требования Нацбанка и Национальный антикризисный план.
- Киберразведка — часть комплексной защиты: находки уходят в управление уязвимостями, SIEM и NGFW, а сотрудники проходят обучение по фишингу.
- Пилот 2 недели до договора: первый отчёт по вашим доменам и сотрудникам показывает, есть ли что искать.
- Участвуем в закупках через goszakup.gov.kz и портал Самрук-Казыны, готовим техническую спецификацию под требования заказчика.
Частые вопросы
Что реально даёт киберразведка компании среднего размера?
Три практические вещи: уведомление об утечке паролей сотрудников, чтобы сменить их до использования; обнаружение фишинговых доменов, похожих на ваш, и их блокировка; мониторинг упоминаний компании, её данных и доступов на закрытых площадках. По данным Verizon DBIR 2026, 73 % жертв ransomware имели утечку учётных данных годом ранее — это окно, в которое мы успеваем.
Это платформа или сервис?
Для большинства заказчиков — сервис: мы ведём мониторинг, присылаем ежемесячный отчёт и мгновенные уведомления по критичным находкам. Собственную платформу с фидами и порталом имеет смысл разворачивать при наличии SOC или SIEM с аналитиком, который будет с ней работать.
Откуда берутся данные об утечках и даркнете?
Из публичных и закрытых баз утечек, теневых форумов и маркетплейсов, Telegram-каналов, логов стилеров, реестров доменов и сертификатов, пассивного DNS и сканирования интернета. Используем данные Kaspersky Threat Intelligence и Digital Footprint Intelligence, Check Point ThreatCloud, Unit 42 и открытые источники — состав зависит от формата.
Как быстро мы узнаем о проблеме?
Первый отчёт — через 2 недели после определения активов. Далее критичные находки — утечка учётных данных с действующим паролем, свежий фишинговый домен, продажа доступа к вашей сети — в течение суток, остальное в ежемесячном отчёте.
Что делать с найденным фишинговым доменом?
Блокируем его на NGFW и почтовом шлюзе у вас, готовим обращение регистратору и хостингу на снятие, при необходимости — в KZ-CERT. Параллельно предупреждаем сотрудников и клиентов. Как распознать письмо с такого домена — в нашей статье про фишинг 2026 года.
Чем это отличается от сканера уязвимостей?
Сканер проверяет известные вам активы изнутри и снаружи. Киберразведка смотрит глазами атакующего: находит активы, о которых вы забыли, и данные, которые уже утекли. Направления дополняют друг друга — найденные поддомены передаём в управление уязвимостями.
Сколько это стоит?
Сервис для организации с одним доменом и до 300 сотрудников — ориентир от нескольких сотен тысяч тенге в год, стоимость растёт с числом брендов, доменов и ключевых персон. Платформа с фидами лицензируется отдельно — расчёт после определения периметра мониторинга и пилота 2 недели.
Обсудить задачу
Опишите задачу в двух словах — подберём решение, оценим сроки и стоимость. Ответим в рабочее время в течение часа.
+7 705 186 34 85 По вопросам разработки и внедрения собственных продуктов
Обновлено: 03.09.2026