
SIEM: Қазақстан ұйымдары үшін қауіпсіздік оқиғаларын мониторингтеу
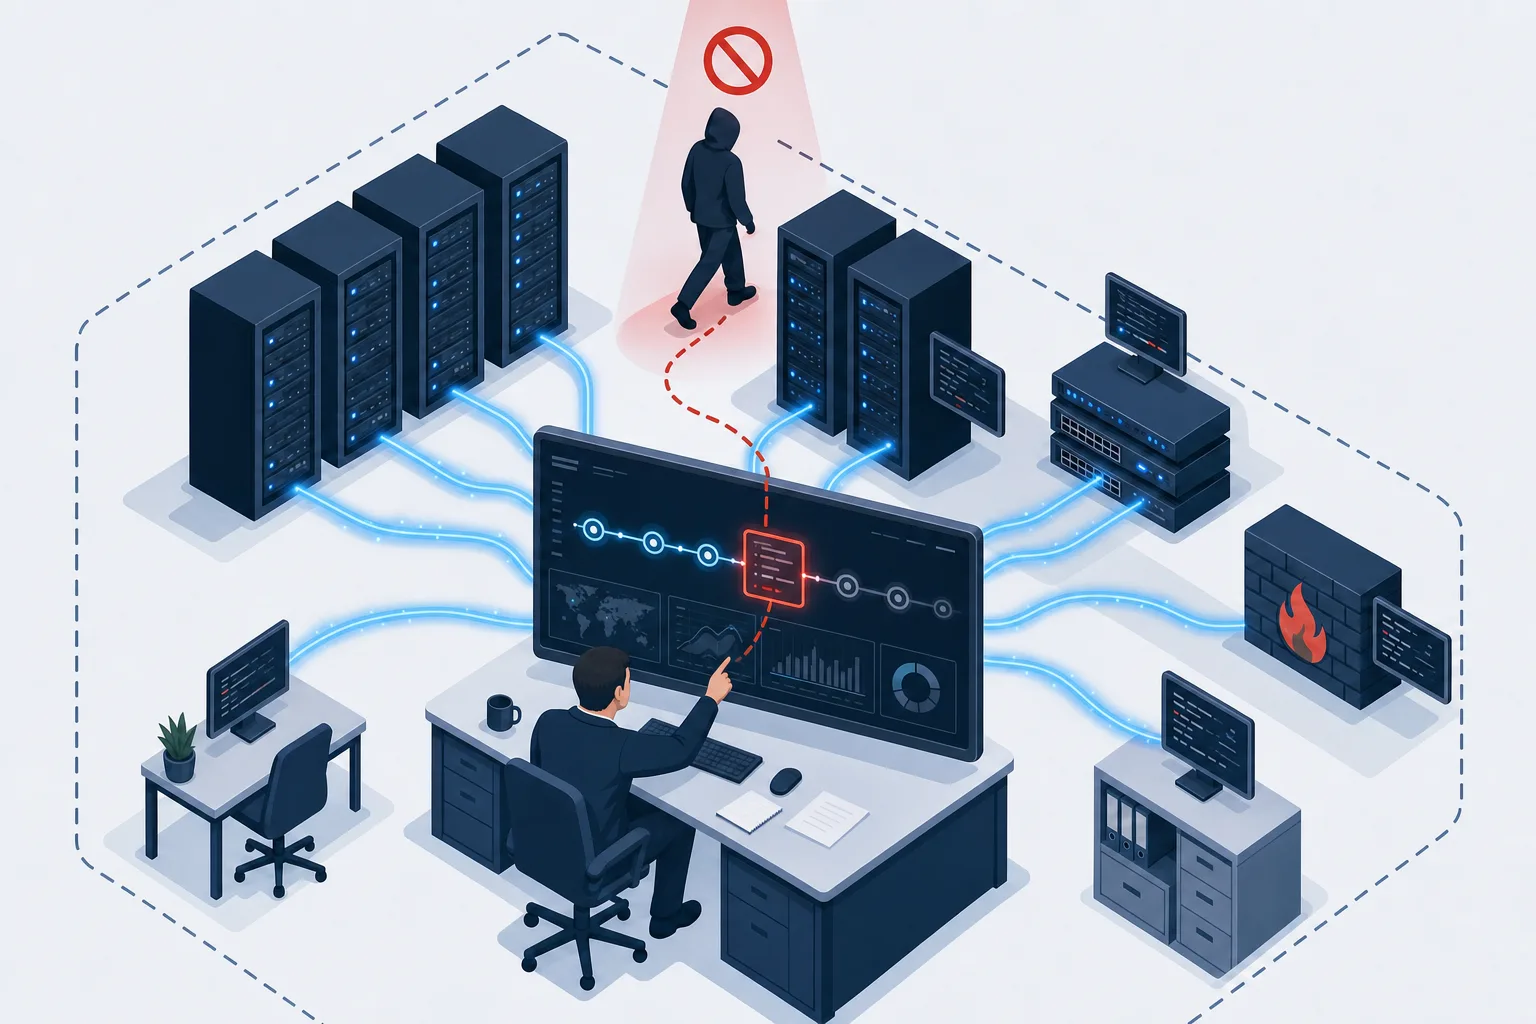
SIEM барлық жүйеден — серверлерден, желілік жабдықтан, қорғау құралдарынан, 1С-тен — оқиғаларды жинайды және олардың ішінен жеке журналдар бойынша ешкім байқамайтын инциденттерді табады. Kaspersky Unified Monitoring and Analysis Platform (KUMA), Energy Logserver және ашық кодты Wazuh пен OpenSearch шешімдерін енгіземіз, оқиғаларды ақпараттық қауіпсіздіктің жедел орталығына (АҚЖО) беруді қосамыз.
Kaspersky KUMAEnergy LogserverWazuhOpenSearch
SIEM (Security Information and Event Management, ақпараттық қауіпсіздік оқиғаларын басқару жүйесі) — ұйымның барлық жүйесінен журналдарды жинайтын, оларды бірыңғай форматқа келтіретін, сақтайтын және жеке жазбаларда көрінбейтін инцидентті анықтау үшін нақты уақыт режимінде бір-бірімен салыстыратын платформа. Genius Systems Қазақстанның мемлекеттік органдары, квазимемлекеттік секторы, банктері, өнеркәсіп кәсіпорындары мен коммерциялық компаниялары үшін SIEM енгізеді — Өскемен, Астана, Алматы, Қарағанды, Павлодар, Семей. Kaspersky Unified Monitoring and Analysis Platform (KUMA), Energy Logserver және ашық кодты Wazuh пен OpenSearch шешімдерімен жұмыс істейміз.
SIEM қашан қажет
- Ұйымға АКТ және ақпараттық қауіпсіздікті (АҚ) қамтамасыз ету саласындағы бірыңғай талаптар (ҚР Үкіметінің № 832 қаулысы) қолданылады: мемлекеттік органдар, квазимемлекеттік сектор және ақпараттық-коммуникациялық инфрақұрылымның аса маңызды объектілері (АКИАМО, КВОИКИ) үшін оқиғаларды мониторингтеу және тіркеу міндетті.
- Алда АҚЖО-ға (ОЦИБ) қосылу тұр: жедел орталыққа жиналған және қалыпқа келтірілген оқиғалар қажет, ал АКИАМО үшін қосылуға күнтізбелік 90 күн берілген.
- Киберқауіпсіздік инциденттеріне ден қоюдың ұлттық дағдарысқа қарсы жоспары (2026 жылғы 29 тамыздан бастап) АКИАМО иелерін цифрлық іздерді сақтауға және жауапты тұлғаны тағайындауға міндеттейді — орталықтандырылған журналдарсыз тергеп-тексеру мүмкін емес.
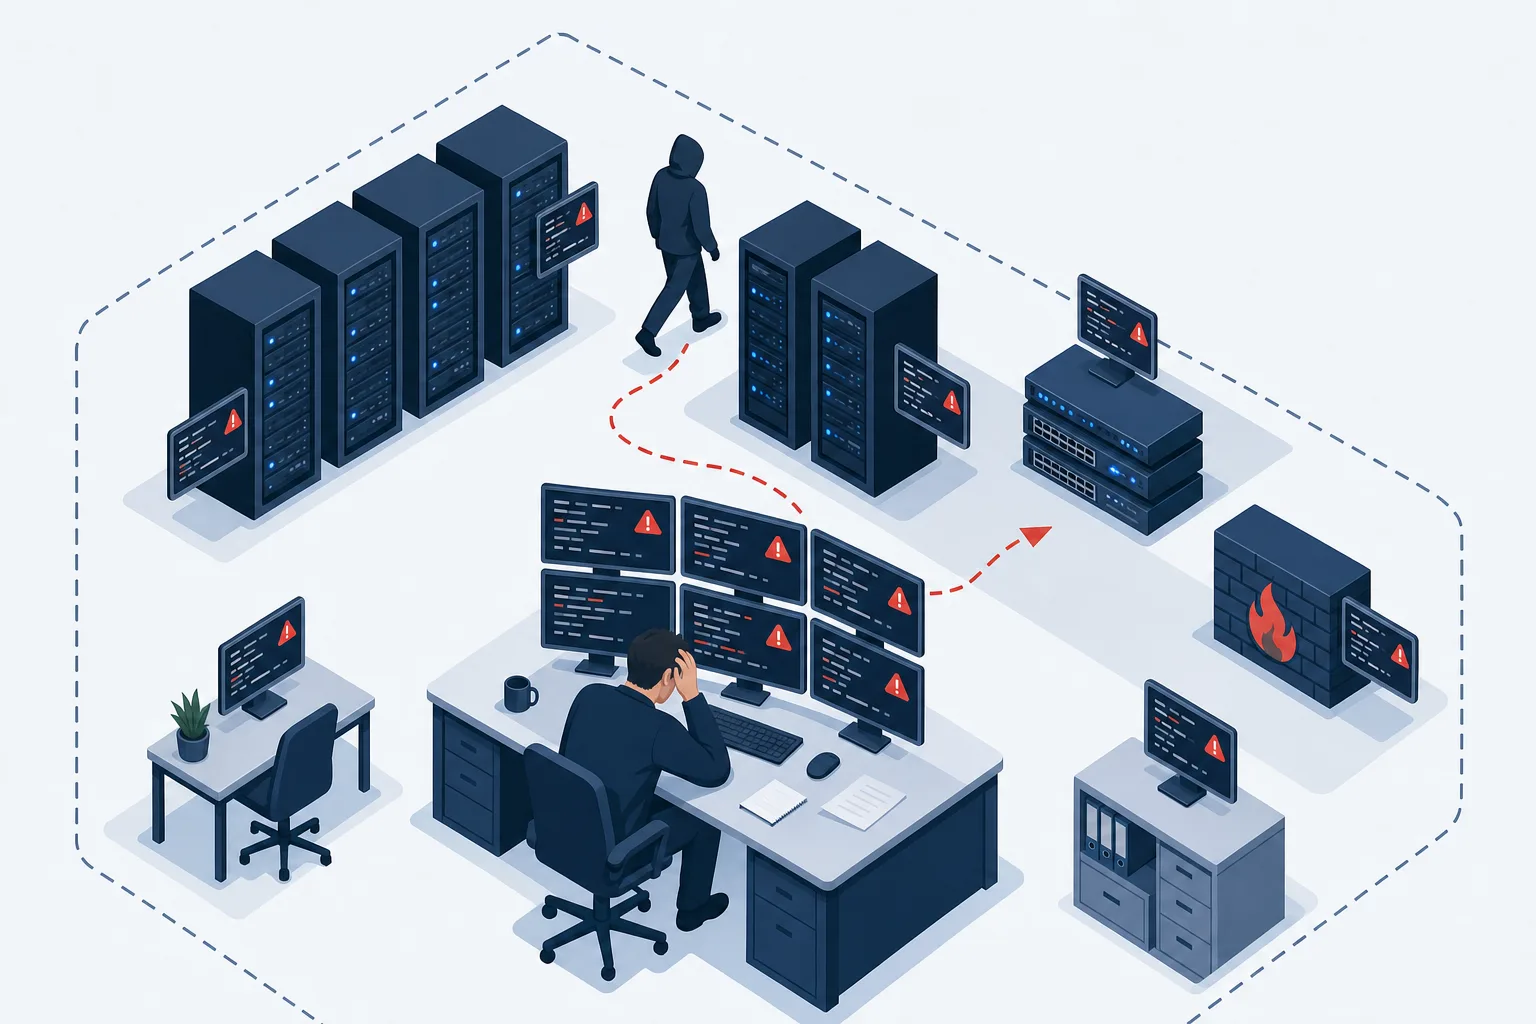
- Инцидент болды да, сервердегі журналдардың үш күнде қайта жазылып кеткені, ал желіаралық экранда олардың мүлдем қосылмағаны анықталды.
- Қорғау құралдары орнатылған — NGFW, антивирус, DLP, EDR — бірақ әрқайсысы өз консолінде өмір сүреді, ал оларды ешкім бір-бірімен салыстырмайды.
- Қаржы ұйымы: Ұлттық банк пен ҚНРДА ақпараттық жүйелерге қол жеткізу оқиғаларын тіркеуді және оларды талдауды талап етеді.
KZ-CERT деректері бойынша 2026 жылдың бірінші жартыжылдығында рұқсатсыз қол жеткізу жағдайларының саны 26 есе (266 инцидент), зиянды бағдарламаның жұғу жағдайлары 2,3 есе өсті. Жазда Kaspersky мен Bitdefender ҚР мемлекеттік органдарына қарсы OctLurk және SilkParasite APT-кампанияларын сипаттады — мұндай шабуылдар бірнеше дереккөзден келген оқиғаларды салыстырғанда ғана көрінеді. Толығырақ — 2026 жылғы тамыздағы ақпараттық қауіпсіздік дайджестінде.
Не ұсынамыз
| Kaspersky KUMA | Energy Logserver | Wazuh + OpenSearch | |
|---|---|---|---|
| Бейіні | Kaspersky-дің SIEM жүйесі, Kaspersky Symphony XDR экожүйесінің өзегі | Еуропалық әзірлеушінің OpenSearch негізіндегі SIEM және лог-менеджмент жүйесі | Ашық кодты платформа: Wazuh агенттері, OpenSearch-те сақтау және іздеу |
| Не кіреді | Коллекторлар, корреляторлар, қойма, кең таралған дереккөздерге арналған дайын нормализаторлар, Kaspersky Endpoint Security, KATA және Security Center-мен интеграция; EPS бойынша лицензия | Журналдарды жинау және қалыпқа келтіру, корреляция, панельдер, есептер, поштаға және мессенджерлерге ескертулер, желілік талдау және ұзақ мерзімді архив модульдері | Windows пен Linux-ке арналған агенттер, файлдардың тұтастығын бақылау, хосттардағы осалдықтарды анықтау, MITRE ATT&CK бойынша ережелер, OpenSearch Dashboards панельдері |
| Күшті жақтары | Бір түйінге шаққандағы жоғары өнімділік, антивируспен және EDR-мен бірыңғай консоль, дайын корреляция ережелері, орыс тіліндегі қолдау | Түсінікті панельдер, иеленудің қолжетімді құны, икемді ыстық және суық сақтау, ЖИ-шлюздер мен NGFW үшін оқиғалар архиві ретінде жарайды | Лицензиялардың нөлдік құны, ашық ережелер, үлкен қауымдастық, көлденең масштабтау |
| Кімге сай келеді | Kaspersky орнатылып қойған және мониторингке реттеуші талаптары бар мемлекеттік органдарға, АКИАМО-ға, банктерге және ұйымдарға | SIEM мен оқиғалар архиві түсінікті бағаға қажет орта компаниялар мен квазимемлекеттік секторға | IT-командасы мықты компанияларға, пилоттық жобаларға, бюджеті шектеулі филиалдарға |
Үш платформа да базалық міндеттерді жабады: жинау, сақтау, корреляция, ескерту. Айырмашылық — лицензиялардың құнында, дайын ережелердің тереңдігінде және сүйемелдеудің еңбек сыйымдылығында. Штатта талдаушылар болмаса, SIEM-ді қалай таңдау керектігі — Орта компанияға арналған SIEM мақаласында.
SIEM не істейді
- Оқиғаларды жинау. Windows және Linux, Active Directory, NGFW, антивирус және EDR, DLP, пошта, прокси, 1С, кіруді бақылау жүйесі (СКУД), виртуализация, дерекқорлар — syslog, агенттер, API және WMI арқылы.
- Қалыпқа келтіру. Әртүрлі форматтар бірыңғай өрістерге келтіріледі: кім, қайдан, не істеді, қандай нәтижемен.
- Корреляция. «Жұмыстан шығарылған қызметкердің есептік жазбасымен кіру + базаны көшіру + сыртқа жіберу» — әртүрлі журналдардағы үш жазба емес, бір инцидент.
- Сақтау және іздеу. Тергеп-тексеру мен реттеуші тексерулері үшін айлар бойғы оқиғаларға жедел қолжетімділік және жылдарға арналған архив.
- Ескерту. Поштаға, мессенджерлерге және өтінімдер жүйесіне маңыздылығына қарай басымдық берілген хабарламалар.
- Тергеп-тексеру. Инцидент хронологиясы, байланысты оқиғалар, қауіпсіздік қызметі мен құқық қорғау органдарына арналған дәлелдері бар карточка.
- Есептілік. Бірыңғай талаптар бойынша, аудитке және бас ұйымға арналған есептер.
- АҚЖО-ға беру. Ақпараттық қауіпсіздіктің жедел орталығына және ҚР ҰҚК Ақпараттық қауіпсіздікті ұлттық үйлестіру орталығына (НКЦИБ) талап етілетін форматта қорғалған арна.
- Ден қою. EDR және NGFW-мен интеграция: ереже бойынша хостты оқшаулау, мекенжайды бұғаттау, есептік жазбаны өшіру.
Қалай енгіземіз
- Зерттеп-қарау және есептеу. 1–2 апта: дереккөздер тізбесі, EPS пен сақтау көлемін есептеу, реттеуші талаптары; нәтижесі — архитектура және спецификация.
- Пилоттық жоба. 3–4 апта: 10–20 негізгі дереккөздегі платформа, алғашқы ережелер, нақты EPS пен жүктемені бағалау. Нәтижесі — пилоттық жоба барысында табылған инциденттер көрсетілген есеп.
- Өрістету. 2–3 апта: коллекторлар, корреляторлар, қойма, барлық дереккөзді қосу, журналдау болмаған жерлерде оны іске қосу.
- Корреляция ережелері. 3–4 апта: сіздің тәуекелдеріңізге сай 30–50 ереже — құпиясөздерді іріктеу, жаңа құрылғыдан кіру, әкімшілер топтарындағы өзгерістер, жаппай көшіру, жұмыстан тыс уақыттағы белсенділік.
- Ден қою регламенті және АҚЖО. 1–2 апта: ескертуді кім және қандай мерзімде талдайды, эскалация, оқиғаларды ақпараттық қауіпсіздіктің жедел орталығына беру.
- Оқыту және дәл баптау. Алғашқы 2 ай: талдаушыны немесе әкімшіні оқыту, жалған дабылдарды азайту, ережелерді жетілдіру.
- Сүйемелдеу. Жаңа дереккөздер мен ережелер, платформаны жаңарту, тергеп-тексеруге көмек немесе шарт бойынша сыртқы мониторинг.
Неліктен Genius Systems
- Қазақстандағы Kaspersky серіктесіміз, ақпараттық қауіпсіздікпен 2012 жылдан бері айналысамыз: KUMA, Energy Logserver жеткізу, Wazuh пен OpenSearch енгізу, вендордың техникалық қолдауы.
- № 832 қаулының талаптарын, АҚЖО-ға қосылу тәртібін және Ұлттық дағдарысқа қарсы жоспарды білеміз — ережелер мен есептерді «қораптан» емес, соларға сай баптаймыз.
- SIEM — кешенді қорғаныстың орталығы: корреляциялайтын нәрсе болуы үшін қатар NGFW, DLP және осалдықтарды басқаруды енгіземіз.
- Сатып алуға дейінгі пилоттық жоба: демо-стендте емес, сіздің дереккөздеріңізде EPS есебі және алғашқы инциденттер.
- goszakup.gov.kz және «Самұрық-Қазына» порталы арқылы сатып алуға қатысамыз, тапсырыс берушінің талаптарына сай техникалық ерекшелік дайындаймыз.
Жиі қойылатын сұрақтар
200 қызметкері бар компанияға SIEM қажет пе?
Егер мониторинг бойынша реттеуші талаптары болса — мемлекеттік орган, квазимемлекеттік сектор, АКИАМО (КВОИКИ), қаржы ұйымы — иә, және SIEM АҚЖО үшін оқиғалар көзіне айналады. Егер талаптар болмаса, EDR-ден және логтарды Wazuh немесе Energy Logserver негізінде орталықтандырып жинаудан бастаңыз, ал толыққанды корреляцияны оның ескертулерін талдайтын адам пайда болғанда қосыңыз.
SIEM-ге кім қарайды?
Бұл — жобаның басты сұрағы: талдаушысыз SIEM — логтардың қымбат архиві. Үш нұсқа бар: әкімшіңізді оқытып, күніне мыңды емес, 5–10 ескерту беретін 30–50 ережені баптаймыз; инциденттерді регламент бойынша талдайтын сыртқы мониторингті қосамыз; мемлекеттік органдар мен АКИАМО үшін — кезекші ауысым тәулік бойы жұмыс істейтін АҚЖО-ға оқиғаларды беру.
Kaspersky KUMA, Energy Logserver әлде Wazuh — нені таңдау керек?
Kaspersky KUMA — Kaspersky Endpoint Security орнатылып қойған ұйымдарға, сондай-ақ жергілікті қолдауы және реттеуші талаптарына сай дайын ережелері бар вендор қажет ұйымдарға арналған. Energy Logserver — түсінікті панельдер және иеленудің қолжетімді құны, SIEM ретінде де, оқиғалардың ұзақ мерзімді архиві ретінде де жарайды. OpenSearch-пен бірге Wazuh — IT-командасы мықты компаниялар мен пилоттық жобалар үшін тегін лицензиялар және ашық ережелер. EPS-ті есептеп, сіздің дереккөздеріңізде пилоттық жоба жүргізгеннен кейін таңдаймыз.
EPS деген не және сақтауды қалай есептеу керек?
EPS — барлық дереккөзден келетін секундына оқиғалар саны; SIEM жүйелерінің көпшілігі соған қарай лицензияланады және жабдық есептеледі. NGFW, домен контроллері және он шақты сервері бар 200 жұмыс орындық кеңсе орта есеппен 300–800 EPS, ал ең жоғары жүктемеде 3–5 есе көп береді. Сақтауды орташа EPS пен оқиға өлшемінен есептейміз: бағдар — жедел қолжетімділікте 3 ай және архивте 1 жылдан бастап, нақты мерзімді реттеуші мен ішкі регламент белгілейді.
SIEM АҚЖО-ға қосылуды алмастыра ма?
Жоқ, олар бірін-бірі толықтырады. АҚЖО оқиғаларды қабылдап, оларды қадағалайды, бірақ оған жиналған және қалыпқа келтірілген журналдар қажет — мұны SIEM немесе лог-коллектор жасайды. АКИАМО үшін қосылу мерзімі — тізбеге енгізілген күннен бастап күнтізбелік 90 күн, сондықтан оқиғаларды жинауды бірден іске қосқан жөн.
SIEM енгізу қанша уақытқа созылады?
Зерттеп-қарау және есептеу — 1–2 апта, 10–20 негізгі дереккөздегі пилоттық жоба — 3–4 апта, өрістету және барлық дереккөзді қосу — 2–3 апта, корреляция ережелері мен регламент — тағы 3–4 апта. Жұмыс күйіне дейін барлығы 2–3 ай, одан кейін жалған дабылдар барынша азайтылатын 2 айлық дәл баптау.
SIEM қанша тұрады?
EPS-ке, дереккөздер санына және сақтау мерзімдеріне байланысты. Wazuh пен OpenSearch — лицензиясыз, тек енгізу мен қолдау үшін төлейсіз. Kaspersky KUMA мен Energy Logserver оқиғалар көлемі бойынша лицензияланады, 200–500 жұмыс орны бар ұйым үшін бағдар — платформа мен жұмыстар үшін бірнеше миллион теңгеден бастап. Нақты құнын EPS-ті есептеп, пилоттық жобадан кейін айтамыз.
Міндетті талқылау
Міндетіңізді қысқаша сипаттаңыз — шешім таңдап, мерзімі мен құнын бағалаймыз. Жұмыс уақытында бір сағат ішінде жауап береміз.
+7 705 186 34 85 Өз өнімдерімізді әзірлеу және енгізу мәселелері бойынша
Жаңартылды: 03.09.2026