
Ақпараттық қауіпсіздік: Қазақстан ұйымдарына арналған кешенді қорғау
Қорғау құралдарын міндетке және реттеуші талаптарына сай таңдаймыз, пилоттық жобада сынаймыз және енгіземіз: жылыстауды бақылау мен периметрден бастап оқиғалар мониторингіне және АҚЖО-ға (ОЦИБ) қосылуға дейін. 2012 жылдан бері ақпараттық қауіпсіздік саласында банктермен, мемлекеттік органдармен, өнеркәсіппен, телекоммен, SCADA және ERP жүйелерімен жұмыс істейміз. Меншікті бағдарламалық қамтылымымызды ҚР ҰҚК сенімнің 4-деңгейі бойынша сертификаттаған.
Ақпараттық қауіпсіздік (АҚ, ағылш. Information Security) — бұл ұйымның деректерін, инфрақұрылымы мен сервистерін жылыстаудан, бұзып кіруден, бопсалаушы шифрлағыш бағдарламалардан және тоқтап тұрудан қорғайтын, сондай-ақ реттеуші талаптарының орындалуын қамтамасыз ететін ұйымдастырушылық және техникалық шаралар кешені. Genius Systems Қазақстанның мемлекеттік органдарына, банктеріне, өнеркәсіптік кәсіпорындары мен коммерциялық компанияларына қорғау құралдарын таңдайды, пилоттық жобада сынайды және енгізеді — Өскемен, Астана, Алматы, Қарағанды, Павлодар, Семей. Төрт форматта жұмыс істейміз: аудит және жоспар, сіздің желіңіздегі пилоттық жоба, толық енгізу («кілтке дейін») және сүйемелдеу. 2012 жылдан бері ақпараттық қауіпсіздік саласында жұмыс істейміз, меншікті бағдарламалық қамтылымымызды ҚР ҰҚК сенімнің 4-деңгейі бойынша сертификаттаған.
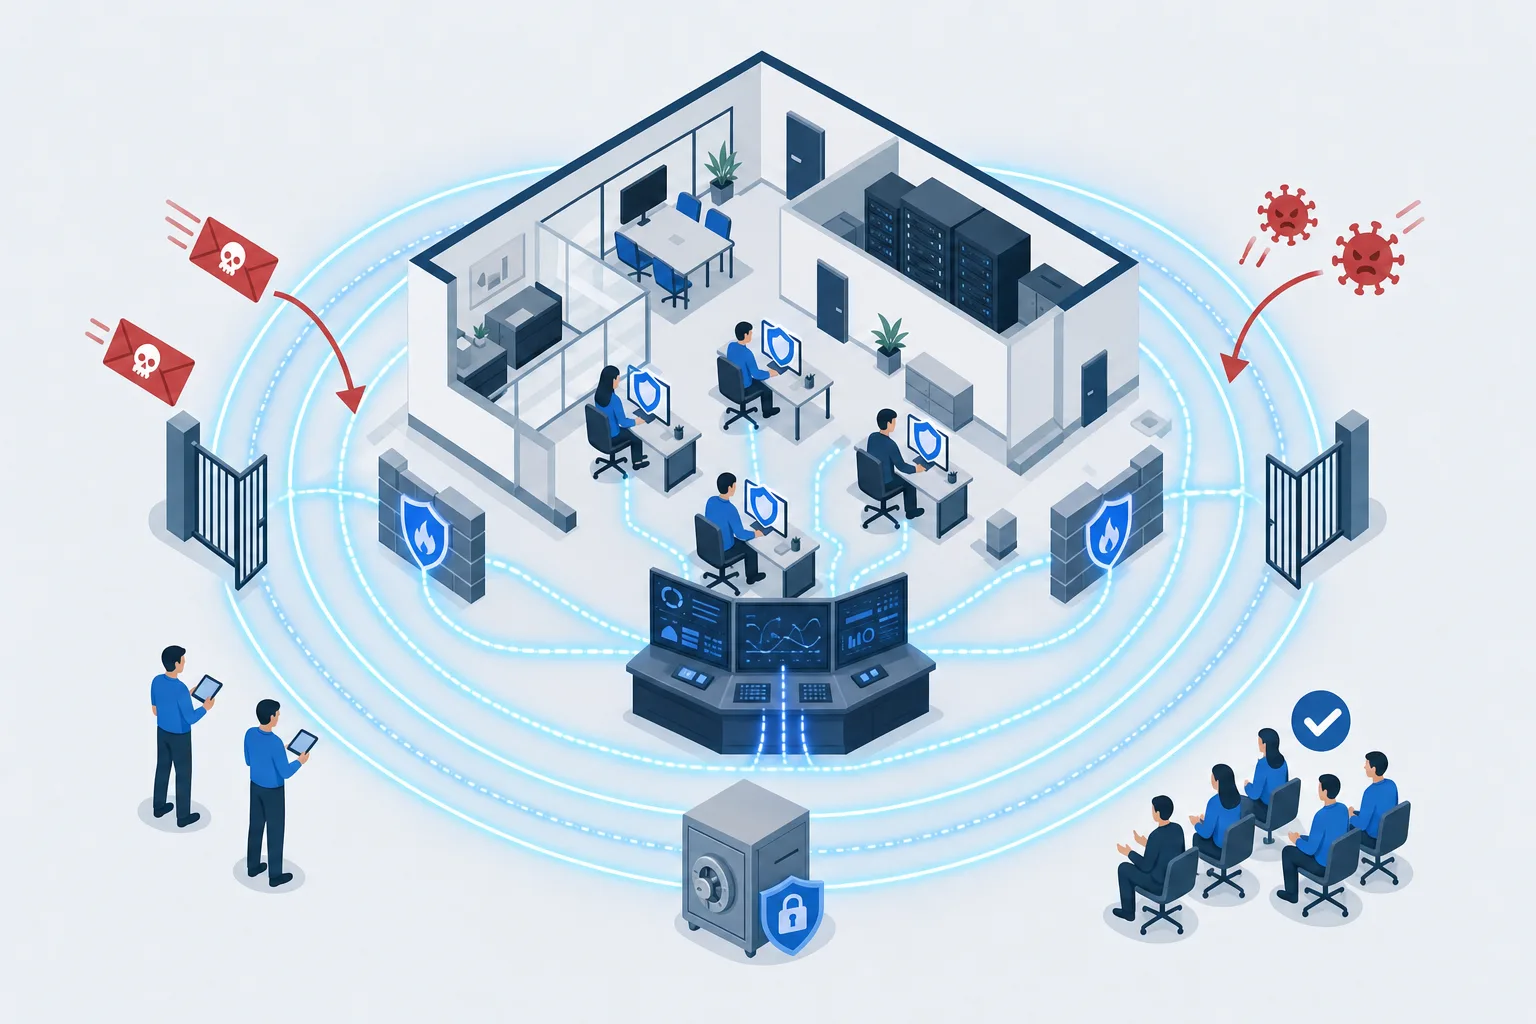
Кешенді қорғау қашан қажет
- Ұйым Бірыңғай талаптарға (ҚР Үкіметінің № 832 қаулысы) жатады: мемлекеттік орган, квазимемлекеттік сектор немесе ақпараттық-коммуникациялық инфрақұрылымның аса маңызды объектісі (АКИАМО, КВОИКИ) — мұнда оқиғалар мониторингі, периметрді қорғау, резервтік көшіру, деректердің жылыстауынан қорғау және оқиғаларды тіркеу тексеріледі.
- Компания дербес деректерді өңдейді және 2026 жылғы 25 тамыздан бастап жылыстау туралы реттеушіге бір жұмыс күні ішінде хабарлауға міндетті, ал айыппұлдар 2000 АЕК-ке дейін өсті.
- Инцидент болды: бопсалаушы шифрлағыш бағдарлама, клиенттер базасының жылыстауы, фишинг арқылы поштаның бұзылуы — және антивирустың жеткіліксіз екені анық болды.
- Тендер, бас ұйым, серіктес банк немесе аудитор қорғау жүйесін және растайтын құжаттарды көрсетуді талап етеді.
- Инфрақұрылым өсті: филиалдар, қашықтан жұмыс істейтін қызметкерлер, бұлттар, ЖИ-сервистер, ал бақылау бір кеңсе деңгейінде қалды.
- Штатта АҚ маманы жоқ, сондықтан бағытты аудиттен сүйемелдеуге дейін толық өз мойнына алатын мердігер қажет.
KZ-CERT деректері бойынша 2026 жылдың бірінші жартыжылдығында Қазақстанда 24,3 мың инцидент тіркелді, зиянды бағдарламаны жұқтыру жағдайлары 2,3 есе, рұқсатсыз қол жеткізу жағдайлары 26 есе көбейді. Verizon DBIR 2026 алғаш рет осалдықтарды пайдалануды шабуыл векторларының ішінде бірінші орынға қояды (31 %). Толық талдау — біздің 2026 жылғы тамыздағы ақпараттық қауіпсіздік дайджестімізде.
Не енгіземіз
| Міндет | Шешім класы | Вендорлар мен өнімдер |
|---|---|---|
| Пошта, мессенджерлер, USB, басып шығару, бұлттар, ЖИ-сервистер арқылы деректердің жылыстауы | DLP | Falcongaze SecureTower, GTB Technologies, Киберстраж және iBatyr (ҚР ҰҚК берген сенімнің 4-деңгейі сертификаты) |
| Периметрді қорғау, IPS, SSL-инспекция, қосымшаларды бақылау, VPN, сегменттеу | NGFW | Palo Alto Networks, Check Point, Fortinet |
| Оқиғаларды жинау және корреляциялау, ден қою, АҚЖО-ға беру | SIEM | Kaspersky Unified Monitoring and Analysis Platform (KUMA), Energy Logserver |
| Инфрақұрылым мен веб-қосымшалардың осалдықтары, патчтарға басымдық беру | Осалдықтарды басқару | Invicti (ex-Acunetix), Tenable, Rapid7 |
| Жұмыс станциялары мен серверлерді қорғау, анықтау және ден қою | EDR / EPP | Kaspersky |
| Компаниядағы ЖИ-сервистерді бақылау, меншікті LLM-қосымшаларды қорғау | ЖИ-ді қорғау | Check Point, Palo Alto Networks |
| Есептік деректердің жылыстауы, фишингтік домендер, даркнетте аталуы | Кибербарлау (TI) | міндет пен бюджетке қарай таңдаймыз |
| 24/7 мониторинг және Бірыңғай талаптар бойынша есептілік | АҚЖО-ға қосылу | лицензиясы бар АҚЖО, SIEM негізіндегі АҚ қамтамасыз ету мониторингі жүйесі (СМО ИБ) |
| Іркіліс пен шифрлағыштан кейін қалпына келтіру | Резервтік көшіру | Veeam, Veritas |
Forcepoint DLP де қолжетімді. Мемлекеттік органдар, АКИАМО және квазимемлекеттік сектор үшін сенім білдірілген бағдарламалық қамтылымға қойылатын талаптарға сай келетін қорғау құралдарын таңдаймыз; Genius Systems-тің меншікті әзірлемелерін ҚР ҰҚК сенімнің 4-деңгейі бойынша сертификаттаған.
Не ұсынамыз
| Аудит және жоспар | Пилоттық жоба | Толық енгізу («кілтке дейін») | Сүйемелдеу | |
|---|---|---|---|---|
| Профилі | Инфрақұрылымды, процестер мен құжаттарды зерттеп-қарау, ҚР талаптарынан алшақтықтарды бағалау | Бір кластағы шешім сіздің желіңізде, нақты саясаттарда | Бір немесе бірнеше қорғау класы бойынша құжаттары мен оқытуы бар жоба | Енгізілген жүйелерді әкімшілендіру және инциденттерді біздің команданың күшімен талдау |
| Не кіреді | Тәуекелдер рейтингі бар есеп, басымдықтар, 1–3 жылға арналған жоспар мен бюджет, басшылыққа арналған қысқаша нұсқа | 20–50 түйінде өрістету, саясаттарды баптау, анықталған жайттар мен жүктеме бойынша есеп, спецификация | Лицензиялар мен жабдықты жеткізу, орнату, AD, пошта, SIEM-мен интеграция, регламенттер, әкімшілерді оқыту | Жаңартулар, саясаттарды қайта қарау, SLA бойынша ден қою, реттеушіге арналған есептер, лицензияларды ұзарту |
| Күшті жақтары | Неден бастау керегі және оның қанша тұратыны түсінікті; тексерулер мен тендерлердің сұрақтарын жабады | Сатып алу презентация бойынша емес, тексерілген нәтиже бойынша; 2–3 вендорды салыстыру | Бір команда қораптағы өнім үшін емес, барлық класс бойынша нәтиже үшін жауап береді | Әр өнім бойынша штаттағы маман қажет емес; инциденттерді бірге талдаймыз |
| Кімге қолайлы | АҚ қызметі жоқ ұйымдар, тексеру немесе тендер алдында | Қорғау құралдарын енгізудің барлық жобалары | Мемлекеттік органдар, квазимемлекеттік сектор, АКИАМО, банктер, өнеркәсіп | Бөлек АҚ командасы жоқ, 50–1000 жұмыс орны бар компаниялар |
Көбінесе жоба аудиттен және бір кластың пилоттық жобасынан басталады, ал бір жылдан кейін ұйым толық контурға келеді. Аудит форматтары мен мерзімдері — ақпараттық қауіпсіздік аудиті бетінде, осалдықтар бойынша алғашқы қадамдар — Осалдықтарды басқару: неден бастау керек мақаласында.
Кешенді қорғауға не кіреді
- Периметрді қорғау. IPS, SSL-инспекция және сегменттеу мүмкіндігі бар NGFW; логтар SIEM мен АҚЖО-ға жіберіледі.
- Жылыстауды бақылау. Жұмыс орындары мен шлюздердегі DLP, қызметкерлерді бақылауды заңды түрде рәсімдеу, реттеушіге арналған инциденттер журналы.
- Оқиғалар мониторингі. SIEM немесе АҚ оқиғаларын мониторингтеу жүйесі, корреляция, ден қою, ақпараттық қауіпсіздіктің жедел орталығына беру.
- Осалдықтарды басқару. Инфрақұрылым мен веб-қосымшаларды тұрақты сканерлеу, CISA KEV бойынша басымдық беру, патчтарды бақылау.
- Соңғы нүктелерді қорғау. Серверлер мен жұмыс станцияларындағы Kaspersky EPP/EDR, орталықтандырылған басқару, құмсалғыш (sandbox).
- Резервтік көшіру. Өзгермейтін көшірмесі және қалпына келтіру тесті бар 3-2-1 схемасы — енгізу қызметі.
- ЖИ-ді қорғау. ChatGPT және басқа сервистерге деректер жіберуді бақылау, меншікті чат-боттарды промпт-инъекциялардан қорғау.
- Адамдар және құжаттар. Жыл сайынғы қызметкерлерді оқыту, саясаттар, регламенттер, инциденттерге ден қою жоспары, дербес деректер туралы заңға сәйкестендіру.
Жоба қалай өтеді
- Аудит және талаптар. 1–4 апта: нені, неден қорғаймыз, қандай нормалар қолданылады, алшақтықтар қай жерде. Нәтижесі — есеп және басымдықтар бойынша жоспар.
- Жоба және спецификация. 1–2 апта: архитектура, қорғау құралдарының құрамы, лицензиялар, жабдық, кезеңдер бойынша бюджет, сатып алуға арналған техникалық ерекшелік.
- Пилоттық жоба. 2–4 апта: шешім сіздің желіңізде, нақты саясаттар, анықталған жайттар бойынша есеп. DLP мен NGFW бойынша — 2–3 вендорды салыстыру.
- Жеткізу және енгізу. Әр класқа 2–8 апта: орнату, саясаттар, Active Directory, пошта, прокси және SIEM-мен интеграция — ұйымның жұмысын тоқтатпай.
- Құжаттар. Саясаттар, регламенттер, бұйрықтар, қызметкерлерге хабарламалар, ден қою жоспары — тексерулер мен тендерлерге арналған жиынтық.
- Оқыту. Әкімшілер мен қауіпсіздік офицері инциденттерді талдай және саясаттарды жаңарта алады; қызметкерлер киберқауіпсіздік курсынан өтеді.
- Сүйемелдеу. Жаңартулар, саясаттарды қайта қарау, SLA бойынша ден қою, басшылық пен реттеушіге арналған есептер, лицензияларды ұзарту.
Неліктен Genius Systems
- 2012 жылдан бері ақпараттық қауіпсіздік саласында жұмыс істейміз; Қазақстандағы Kaspersky, Falcongaze, GTB Technologies, Palo Alto Networks, Check Point, Fortinet, Invicti, Tenable, Rapid7 және Veeam серіктесіміз; меншікті бағдарламалық қамтылымымызды ҚР ҰҚК сенімнің 4-деңгейі бойынша сертификаттаған.
- ҚР талаптарын білеміз: № 832 Бірыңғай талаптар, 2026 жылғы дербес деректер туралы заң, дағдарысқа қарсы ден қою жоспары, Ұлттық банк пен Қаржы нарығын реттеу және дамыту агенттігінің (ҚНРДА) талаптары; тексерушілер қабылдайтын құжаттарды дайындаймыз.
- Кешенді тәсіл: бір команда периметр, жылыстау, мониторинг, осалдықтар, резервтік көшіру және оқыту үшін жауап береді; сабақтас бағыттар — аудит және АҚЖО-ға қосылу.
- Сатып алуға дейін пилоттық жоба: өз инфрақұрылымыңыз бен деректеріңізде тексерілген нәтиже үшін төлейсіз; мысал — сақтандыру компаниясында пилоттық жобалардың қорытындысы бойынша DLP таңдау.
- goszakup.gov.kz және «Самұрық-Қазына» порталы арқылы сатып алуға қатысамыз, тапсырыс берушінің талаптарына сай техникалық ерекшелік дайындаймыз.
Жиі қойылатын сұрақтар
Компанияда ақпараттық қауіпсіздік жүйесі болмаса, неден бастау керек?
Аудиттен: 1–4 апта ішінде ағымдағы жай-күйді, тәуекелдерді және қолданылатын реттеуші талаптарын тіркейміз, содан кейін 1–3 жылға арналған бюджеті бар, басымдықтар бойынша енгізу жоспарын жасаймыз. Әдетте алдымен соңғы нүктелерді қорғау, қалпына келтіруі тексерілетін резервтік көшіру және жылыстауды бақылау енгізіледі, одан кейін — периметр және оқиғалар мониторингі.
2026 жылы Қазақстанда ақпараттық қауіпсіздік бойынша қандай талаптар қолданылады?
Мемлекеттік органдар, квазимемлекеттік сектор және ақпараттық-коммуникациялық инфрақұрылымның аса маңызды объектілері (АКИАМО, КВОИКИ) үшін — АКТ және ақпараттық қауіпсіздікті қамтамасыз ету саласындағы бірыңғай талаптар (ҚР Үкіметінің № 832 қаулысы); 2026 жылғы 25 тамыздан бастап қолданыстағы цифрландыру және дербес деректерді қорғау туралы заң (жылыстау туралы 1 жұмыс күні ішінде хабарлау, 2000 АЕК-ке дейінгі айыппұлдар); 2026 жылғы 12 шілдеден бастап — ҚР Цифрлық кодексі; АҚЖО-ға (ОЦИБ) міндетті қосылу; қаржы ұйымдары үшін — Ұлттық банк пен ҚНРДА (Қаржы нарығын реттеу және дамыту агенттігі) талаптары. Сізге нақты қайсысы қолданылатынын айтып береміз.
Шешімді сатып алмас бұрын тестілеуге бола ма?
Иә, бұл — стандартты процесс: DLP, NGFW, SIEM немесе осалдықтар сканерін сіздің инфрақұрылымыңызда 2–4 аптаға өрістетеміз, нақты саясаттарды баптаймыз және есеп көрсетеміз. Сатып алу презентация бойынша емес, пилоттық жобаның нәтижелері бойынша жасалады.
ҚР ҰҚК сертификаттаған бағдарламалық қамтылым қажет пе?
Мемлекеттік органдар, АКИАМО және квазимемлекеттік сектор үшін — иә, қорғау құралдарының бірқатар класы бойынша. DLP бойынша ҚР ҰҚК берген сенімнің 4-деңгейі сертификаты бар қазақстандық Киберстраж бен iBatyr өнімдерін ұсынамыз, өзіміздің бағдарламалық қамтылымымыз да 4-деңгей бойынша сертификатталған. Қалған кластар бойынша тапсырыс беруші мен реттеушінің талаптарына сай келетін шешімдерді таңдаймыз.
Ақпараттық қауіпсіздік жүйесін құру қанша тұрады?
Инфрақұрылымның көлемі мен бастапқы жағдайға байланысты. 100–300 жұмыс орны бар ұйым үшін базалық контур (EDR, резервтік көшіру, NGFW, DLP) әдетте бір жылдың бюджетіне сыяды, мониторинг пен АҚЖО екінші кезеңде қосылады. Әр класс бойынша бағдарларды аудиттен кейін, нақты бағаны пилоттық жобадан кейін береміз.
Қорғау жүйесі әлі жоқ кезде инцидент болса, не істеу керек?
Зақымданған түйіндерді оқшаулау, журналдар мен диск бейнелерін сақтау, бопсалаушыларға ақша төлемеу және іздер тіркелгенге дейін жүйелерді қайта орнатпау керек. 2026 жылғы 29 тамыздан бастап Ұлттық дағдарысқа қарсы жоспар АКИАМО иелерінен цифрлық іздерді сақтауды және жауапты тұлғаны тағайындауды талап етеді. Біз инцидентті талдауға, көшірмелерден қалпына келуге және шабуыл векторын жабуға көмектесеміз.
Қызметкерлерді оқыту міндетті ме?
2026 жылғы тамыздан бастап жұмыскерлерді киберқауіпсіздік бойынша жыл сайын оқыту Жасанды интеллект және цифрлық даму министрлігінің міндетті талабына айналды. Оқытуды және тексеру мақсатындағы фишингтік хаттар жіберуді кешенді жобаның бір бөлігі ретінде немесе жеке қызмет ретінде жүргіземіз — оқыту бөлімін қараңыз.
Міндетті талқылау
Міндетіңізді қысқаша сипаттаңыз — шешім таңдап, мерзімі мен құнын бағалаймыз. Жұмыс уақытында бір сағат ішінде жауап береміз.
+7 705 186 34 85 Өз өнімдерімізді әзірлеу және енгізу мәселелері бойынша
Жаңартылды: 03.09.2026