
Ақпараттық қауіпсіздік аудиті: Қазақстан ұйымдары үшін тәуекелдердің объективті бейнесі
1–4 аптада осалдықтардың қайда екенін, реттеуші талаптарын не бұзып тұрғанын және бірінші кезекте не істеу керегін көрсетеміз. Сыртқы периметрді, ішкі желіні, деректер мен процестерді тексереміз, қажет болса, енуге тестілеу жүргіземіз. Есеп басшыға да, инженерге де түсінікті.
Ақпараттық қауіпсіздік аудиті (ағылш. Security Audit) — ұйымның инфрақұрылымы, деректері мен процестерінің қорғалуын тәуелсіз тексеру; оның барысында реттеуші талаптарына сәйкестік бағаланады және тәуекелдерді басымдықтар бойынша жою жоспары жасалады. Genius Systems Қазақстанның мемлекеттік органдары, банктері, өнеркәсіптік кәсіпорындары мен коммерциялық компаниялары үшін ақпараттық қауіпсіздік (АҚ) аудитін және енуге тестілеуді (пентест) жүргізеді — Өскемен, Астана, Алматы, Қарағанды, Павлодар, Семей. Форматтар: 1 аптадағы экспресс-аудит, 3–4 аптадағы пентестпен толық аудит, тұрақты аудит және талаптарға сәйкестікті тексеру — ҚР Үкіметінің № 832 қаулысы, 2026 жылғы дербес деректер туралы заң, Ұлттық банк талаптары.
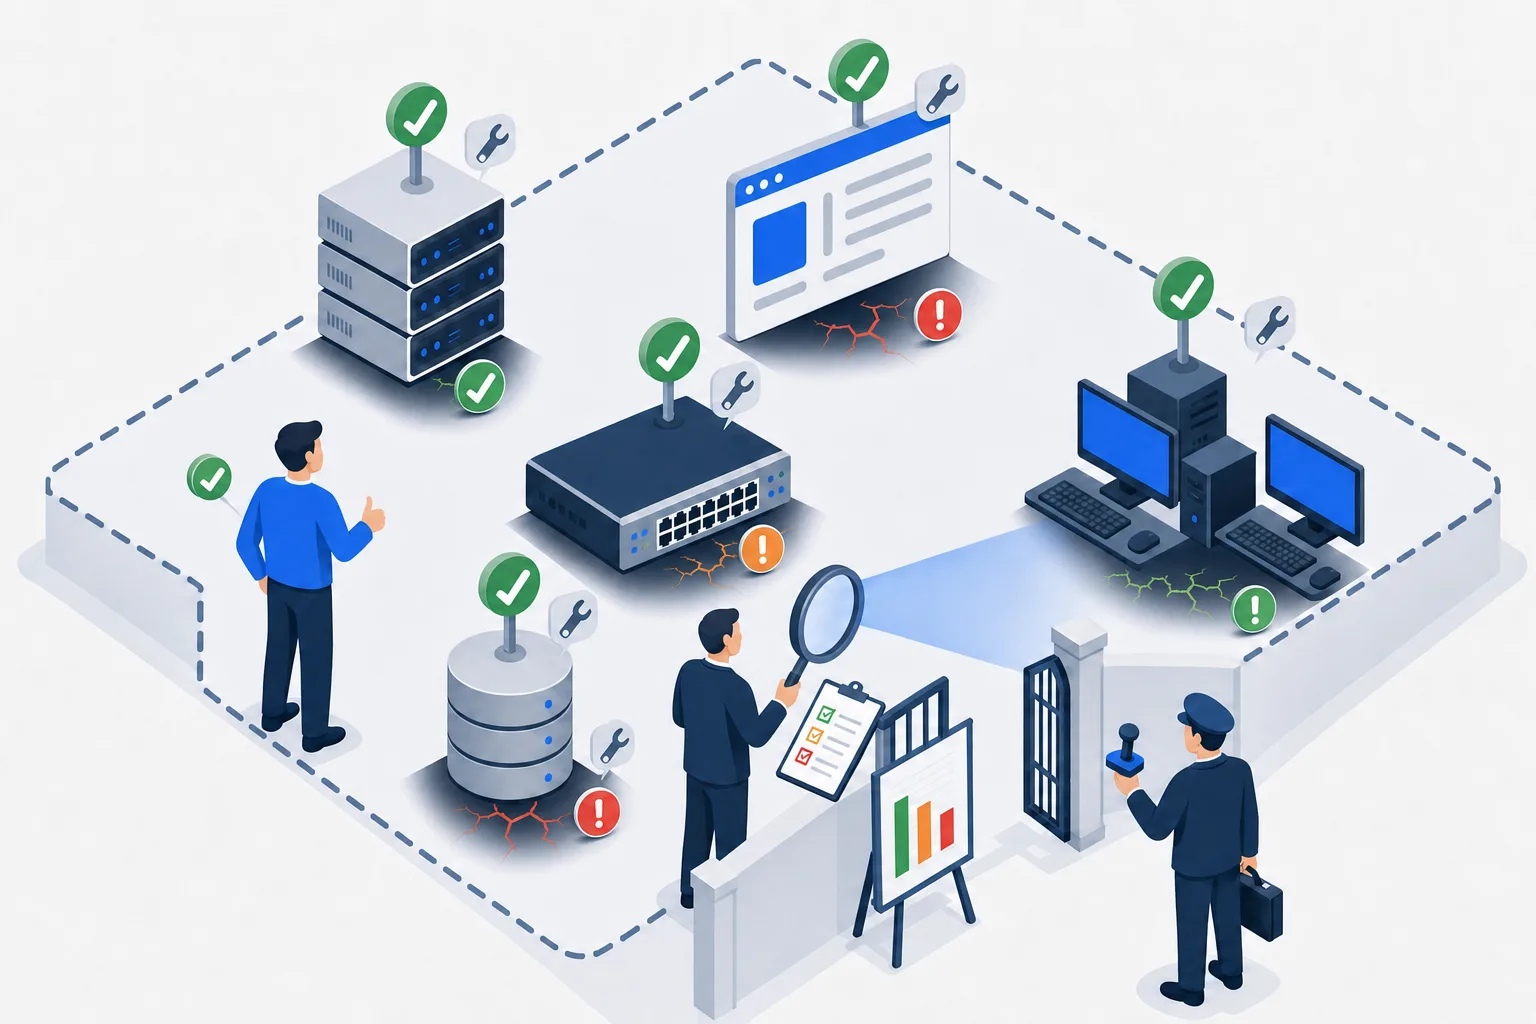
Ақпараттық қауіпсіздік аудиті қашан қажет
- Алда уәкілетті органның, Ұлттық банктің немесе бас ұйымның Бірыңғай талаптар (ҚР Үкіметінің № 832 қаулысы) не дербес деректерді қорғау бойынша тексеруі тұр.
- Тендер немесе ірі тапсырыс беруші қорғалу деңгейі туралы есепті немесе сәйкестікті растауды талап етеді.
- Инцидент болды — бопсалаушы шифрлағыш бағдарлама, деректердің жылыстауы, поштаны бұзу — енді қалай кіргенін және тағы не ашық тұрғанын түсіну керек.
- Компания 10 мыңнан астам дербес деректер субъектісінің деректерін өңдейді және 2026 жылғы 25 тамыздан бастап жылыстау туралы бір жұмыс күні ішінде хабарлауға міндетті — жылыстаудың жалпы байқалатынына көз жеткізу керек.
- Инфрақұрылым өсті немесе әкімші ауысты, енді қандай сервистердің сыртқа ашық екенін және домен әкімшісінің құқықтары кімде барын ешкім айта алмайды.
- Ақпараттық қауіпсіздік бюджеті жоспарлануда, сондықтан негіздеме қажет: нені бірінші сатып алу керек, ал нені кейінге қалдыруға болады.
Статистика бұл басымдықты растайды: Verizon DBIR 2026 есебі бойынша осалдықтарды эксплуатациялау тіркелгі деректерін ұрлауды алғаш рет басып озып, № 1 шабуыл векторына айналды (31 %), ал CISA KEV тізіміндегі осалдықтар ұйымдардың тек 26 %-ында толық жабылған, патч орнатудың медианалық мерзімі — 43 күн. 2026 жылғы тамызда NVD 12 719 CVE тіркеді, бір жыл бұрын бұл көрсеткіш 3 737 болған. Талдау — 2026 жылғы тамыздағы ақпараттық қауіпсіздік дайджестінде.
Не ұсынамыз
| Экспресс-аудит | Пентестпен толық аудит | Тұрақты аудит | Талаптарға сәйкестік | |
|---|---|---|---|---|
| Құрамы | Сыртқы периметр және негізгі түйіндер, 1 апта | Периметр, ішкі желі, деректер, процестер, енуге тестілеу, 3–4 апта | Тоқсан сайын немесе жарты жылда бір рет, динамиканы қадағалай отырып | Нақты нормативтік құқықтық актінің чек-листі бойынша тексеру: ҚР Үкіметінің № 832 қаулысы, 2026 жылғы дербес деректер туралы заң, Ұлттық банк/ҚНРДА талаптары |
| Не кіреді | Сыртқы сервистер мен веб-қосымшаларды сканерлеу, поштаны, VPN-ді, резервтік көшіруді тексеру, қысқаша есеп | Экспресс-аудиттегінің бәрі, оған қоса ішкі пентест, Active Directory мен құқықтарды талдау, сұхбаттар, саясаттарды тексеру, дәлелдері бар толық есеп | Қайта сканерлеу, бұрын анықталған кемшіліктердің жойылғанын тексеру, тренд көрсетілген есеп, жоспарды жаңарту | Талаптардың тармақтарына сілтеме жасалған сәйкессіздіктер тізбесі, құжаттар жинағы, сәйкестендіру жоспары |
| Күшті жақтары | Жылдам әрі қымбат емес: бір аптадан кейін нені дереу жабу керегі түсінікті болады | Нақты бейне: сканерден шыққан тізім емес, іс жүзінде көрсетілген ену жолдары | Тәуекелдер жинақталмайды, тексеруге әрдайым жаңа есеп дайын | Тексерушілер мен тендерлік комиссиялардың формалды талаптар бойынша сұрақтарын жабады |
| Кімге лайық | 100–150 жұмыс орнына дейінгі компаниялар, бюджет алдындағы алғашқы қадам | Банктер, өнеркәсіп, квазимемлекеттік сектор, инциденттен кейінгі ұйымдар | Толық аудиттен өткендердің бәрі және АКИАМО | Мемлекеттік органдар, квазимемлекеттік сектор, АКИАМО, қаржы ұйымдары, дербес деректер операторлары |
Экспресс-аудит әдетте толық аудитке, ал толық аудит тұрақты аудитке ұласады: бір реттік тексеру есеп жасалған күнгі жай-күйді ғана тіркейді, ал инфрақұрылым мен қатерлер ай сайын өзгереді. Табылған осалдықтармен жұмысты неден бастау керек — Осалдықтарды басқару: неден бастау керек мақаласында.
Нені тексереміз
- Сыртқы периметр. Ашық сервистер, ескірген нұсқалар, шлюздер мен VPN конфигурациялары, веб-қосымшалар, DNS және пошта жазбалары, ашық дереккөздердегі тіркелгі деректерінің жылыстауы.
- Ішкі желі. Сегменттеу, Active Directory құқықтары мен топтары, құпиясөз саясаты, жаңартулар, соңғы нүктелерді қорғау, мердігерлердің қол жеткізуі.
- Деректер. Дербес және құпия деректер қайда сақталады, оларға кімнің қол жеткізуі бар, резервтік көшірмелер шифрлана ма, жылыстау арналарын бақылау (DLP) бар ма.
- Процестер. Резервтік көшіру және тексерілген қалпына келтіру, инциденттерге ден қою, өзгерістерді басқару, қызметкерлерді оқыту, ақпараттық қауіпсіздік үшін жауапты тұлға.
- Сәйкестік. № 832 Бірыңғай талаптар, 2026 жылғы цифрландыру және дербес деректерді қорғау туралы заң, Ұлттық дағдарысқа қарсы ден қою жоспары, Ұлттық банк пен ҚНРДА талаптары, АҚЖО-ға (ОЦИБ) қосылуға дайындық.
- Енуге тестілеу. Сыртқы және ішкі, «қара жәшік» немесе «сұр жәшік» әдісімен, келісілген ережелер бойынша; фишинг арқылы тексеру — сұраныс бойынша.
- Қорғау құралдары. Қолда бар NGFW, антивирус, SIEM, DLP қаншалықты дұрыс бапталған: өнім сатып алынғанымен, функцияларының жартысы өшірулі тұратын жағдай жиі кездеседі.
- Есеп. Тәуекелдер рейтингі, дәлелдер, шығындар бағасы көрсетілген басымдықтар бойынша ұсынымдар, басшылыққа арналған екі беттік түйіндеме, қажет болса — сатып алуға арналған техникалық ерекшелік.
Аудит қалай өтеді
- Сауалнама және шекаралар. 1–2 күн: инфрақұрылым көлемі, алаңдар, веб-қосымшалар, қолданылатын талаптар, пентест ережелері, құпиялылық туралы шарт.
- Деректер жинау. 3–5 күн: периметр мен ішкі желіні осалдықтарды басқару сканерлерімен (Invicti (ex-Acunetix), Tenable, Rapid7) сканерлеу, конфигурацияларды жүктеп алу, әкімшілермен сұхбат.
- Енуге тестілеу. Толық форматта 1–2 апта: табылған осалдықтарды іс жүзінде тексеру, деректерге және домен әкімшісінің құқықтарына қол жеткізуге әрекет жасау, ену жолын құжаттау.
- Процестер мен құжаттарды талдау. Қатар жүреді: саясаттар, регламенттер, бақылау мақсатында қалпына келтіріп көретін резервтік көшіру, инциденттерге ден қою, оқыту.
- Есеп және нәтижелерді қорғау. 3–5 күн: есептің бастапқы нұсқасы, тапсырыс берушінің командасымен талдау, қорытынды есеп, басшылыққа таныстыру.
- Жою жоспары. Басымдықтар, жауаптылар, мерзімдер, бюджет; қажет болса — қорғау құралдарына арналған техникалық ерекшелік және енгізу жоспары.
- Бақылау. 1–3 айдан кейін сыни кемшіліктердің жойылғанын тексереміз; одан әрі — тұрақты формат.
Неліктен Genius Systems
- Ақпараттық қауіпсіздікпен 2012 жылдан бері айналысамыз, өз бағдарламалық жасақтамамыз ҚР ҰҚК-да сенімнің 4-деңгейі бойынша сертификатталған; аудиторларымыз банктердің, мемлекеттік органдардың инфрақұрылымын, SCADA мен ERP жүйелерін іштей біледі, өйткені оларды өздері енгізеді.
- ҚР-ның өзекті талаптары бойынша тексереміз: № 832 қаулы, 2026 жылғы дербес деректер туралы заң, Цифрлық кодекс, дағдарысқа қарсы ден қою жоспары, Ұлттық банк талаптары; жалпы сөздерге емес, нақты тармақтарға сілтеме жасаймыз.
- Аудит есеппен аяқталмайды: қатар NGFW, DLP, SIEM, резервтік көшіруді енгіземіз және АҚЖО-ға қосылуға көмектесеміз.
- Сатып алуға дейін қорғау құралдарының пилоттық жобасы: табылған тәуекелдерді кездейсоқ қолға түскен шешіммен емес, тексерілген шешіммен жабамыз.
- goszakup.gov.kz және «Самұрық-Қазына» порталы арқылы сатып алуға қатысамыз, аудитке және одан кейінгі енгізуге арналған техникалық ерекшелікті дайындаймыз.
Жиі қойылатын сұрақтар
Аудиттің пентесттен айырмашылығы неде?
Пентест — нақты ену жолдарын табу және шабуыл кезінде не болатынын көрсету үшін сырттан немесе іштен бұзып кіруге жасалатын әрекет. Аудит кеңірек: ол пентестті, конфигурацияларды, қол жеткізу құқықтарын, саясаттарды, резервтік көшіру мен ден қою процестерін тексеруді, сондай-ақ реттеуші талаптарына сәйкестікті қамтиды. Екеуін де жасаймыз — бөлек те, бірге де.
Ақпараттық қауіпсіздік аудиті қанша тұрады?
Инфрақұрылым көлеміне және тексеру тереңдігіне байланысты. 100 жұмыс орнына дейінгі компанияға арналған экспресс-аудит — бір апталық жұмыс; пентестпен толық аудит — 3–4 апта; тұрақты аудит — тоқсан сайын, тіркелген бағамен. Бағаны түйіндер, алаңдар және веб-қосымшалар саны туралы қысқа сауалнамадан кейін айтамыз.
Тендер немесе тексеру алдында аудит қажет пе?
Иә, бұл — ең жиі кездесетін себеп. Аудит есебі комиссияның сұрақтарын жабады және ұйымның тәуекелдерді бақылап отырғанын көрсетеді. Мемлекеттік органдар, квазимемлекеттік сектор және ақпараттық-коммуникациялық инфрақұрылымның аса маңызды объектілері (АКИАМО, КВОИКИ) үшін Бірыңғай талаптарға (ҚР Үкіметінің № 832 қаулысы) сәйкестікті тексеру — жұмыстың міндетті бөлігі, қаржы ұйымдары үшін — Ұлттық банк пен Қаржы нарығын реттеу және дамыту агенттігінің (ҚНРДА) талаптары.
2026 жылғы 25 тамыздан бастап не өзгерді?
Цифрландыру және дербес деректерді қорғау туралы заң күшіне енді: операторлар көлемі бойынша жіктелді (шағын — 10 мың субъектіге дейін, орта — 500 мыңға дейін, ірі — одан жоғары), дербес деректер қауіпсіздігін бұзу тізілімі пайда болды, деректердің жылыстауы туралы реттеушіні бір жұмыс күні ішінде хабардар ету керек, айыппұлдар — 2000 АЕК-ке дейін. Аудитте ұйымның дербес деректерді қайда сақтайтынын, оларға кімнің қол жеткізе алатынын және жылыстауды қалай анықтайтынын білетін-білмейтінін бөлек тексереміз.
Пентест жұмыс істеп тұрған инфрақұрылым үшін қауіпсіз бе?
Келісілген ережелер бойынша жұмыс істейміз: нысаналар тізбесі, уақыт терезесі, бүлдіретін әрекеттерге тыйым салу, шұғыл тоқтатуға арналған байланыс тұлғасы. Жұмыс істеп тұрған өнімдік жүйелерде осалдықтарды эксплуатациялауды тек жазбаша рұқсатпен және жұмыстан тыс уақытта жүргіземіз.
Нәтижесінде не аламыз?
Тәуекелдер рейтингі (сыни, жоғары, орташа, төмен), дәлелдер — скриншоттар, логтар, сканерлердің нәтижелері, басымдықтар бойынша ұсынымдар және жоюға кететін шығындардың бағасы бар есеп. Бөлек — басшылыққа арналған екі беттік қысқа нұсқа және тәуекелдерді жою үшін сатып алу қажет болса, техникалық ерекшелік.
Аудитті қаншалықты жиі қайталау керек?
Толық аудит — жылына бір рет немесе инфрақұрылым елеулі өзгергеннен кейін; сыртқы периметр осалдықтарын сканерлеу — ай сайын; көшірмелерден қалпына келтіруді тексеру — тоқсан сайын. 2026 жылғы тамызда CISA KEV тізіміне эксплуатацияланғаны расталған 31 осалдықты қосты, оның 6-уы — 2015–2023 жылдардікі: ескі осалдықтар арқылы әлі де бұзып кіріп жатыр, сондықтан бір реттік тексеру жеткіліксіз.
Міндетті талқылау
Міндетіңізді қысқаша сипаттаңыз — шешім таңдап, мерзімі мен құнын бағалаймыз. Жұмыс уақытында бір сағат ішінде жауап береміз.
+7 705 186 34 85 Өз өнімдерімізді әзірлеу және енгізу мәселелері бойынша
Жаңартылды: 03.09.2026