
2026 жылғы тамыздағы ақпараттық қауіпсіздік дайджесті: Қазақстандағы және әлемдегі қатерлер, осалдықтар мен динамика
Genius Systems ақпараттық қауіпсіздік (АҚ) дайджесті — Қазақстан ұйымдарының басшылары мен АҚ мамандарына арналған киберқатерлерге, осалдықтарға және реттеудегі өзгерістерге ай сайынғы шолу: Өскемен, Астана, Алматы, Қарағанды, Павлодар. Мұнда тек дереккөзі көрсетілген, тексерілген сандар берілген, баспасөз релиздері қайталанбайды. Алғашқы шығарылым — 2026 жылғы тамыз бойынша.
Есепті PDF түрінде жүктеп алуPDF, 8 бет, 0,5 МБАйдың басты оқиғалары
- Ransomware ең жоғары деңгейде. Check Point деректері бойынша, шілдеде бопсалаушылардың сайттарында 964 құрбан жарияланды — бұл бір жыл бұрынғыдан 87 %-ға көп. ransomware.live бойынша тамыз одан да жоғары: шілдедегі 618-ге қарсы 709 құрбан.
- Шабуылдарда пайдаланылғаны (эксплуатациясы) расталған 31 осалдық тамызда CISA KEV каталогына қосылды — бұл 2025 жылғы тамыздағыдан екі есе көп. Соққы астында — периметр: Cisco ASA, Citrix NetScaler, Fortinet, Zimbra, VMware vCenter.
- Қазақстан: инциденттер азайды, бірақ қауіптірек бола түсті. KZ-CERT бірінші жартыжылдықта 24,3 мың инцидент тіркеді (минус 30 %). Бұл ретте зиянды бағдарламамен зақымдану 2,3 есе, ал рұқсатсыз қол жеткізу жағдайлары 26 есе көбейді.
- ҚР мемлекеттік органдарына қарсы екі APT-науқан шілде–тамызда әшкереленді: SilkParasite (Bitdefender) және OctLurk/SilkLurk (Kaspersky). Екеуі де — кибертыңшылық, екеуі де — қытай тілді топтар.
- 2026 жылғы 25 тамыздан бастап дербес деректердің жылыстауын жасыру мүмкін емес: дербес деректер қауіпсіздігінің бұзылуы тізілімі іске қосылды, реттеушіні хабардар ету — бір жұмыс күні ішінде, айыппұлдар — 2000 АЕК-ке дейін.
Қазақстан
KZ-CERT статистикасы, 2026 жылғы бірінші жартыжылдық
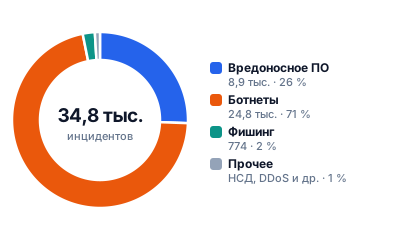
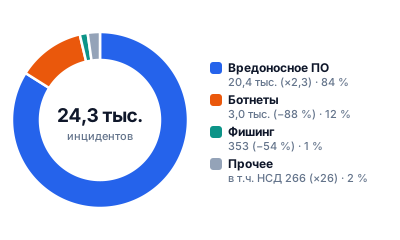
Бұл нені білдіреді. Жалпы санның төмендеуі — былтыр статистиканың 71 %-ын құраған ботнеттер есебінен. Құрылым ұйымдарға шынымен соққы беретін жаққа ауысты: зиянды бағдарламамен зақымдану (барлық инциденттің 84 %-ы) және бұзып кіру. Рұқсатсыз қол жеткізудің 26 есе өсуі — енді «шу» емес, нысаналы шабуылдар.
Осы кезеңдегі басқа сандар:
- Интернет-алаяқтық: елдегі барлық алаяқтықтың 57 %-ы. Алда — Астана (2,3 мың), Алматы (1,4 мың), Павлодар облысы (1,1 мың). ІІМ жартыжылдықта жәбірленушілерге 4,8 млрд ₸ қайтарды.
- ҰҚК: 2022 жылдан бері Қазақстанға 2,5 млрд кибершабуыл, аса маңызды объектілерге 20,5 мың нысаналы DDoS жасалды (Ермек Сағымбаев, 2026 жылғы 13 шілде).
- Kaspersky, Қазақстан бойынша, 2026 жылғы қаңтар–мамыр: жеке пайдаланушыларға эксплойттармен жасалған шабуылдар +54 %, бизнеске бэкдорлармен жасалған шабуылдар +56 % (WebShell, Remcos, Androm). Майнерлер бойынша Қазақстан әлемде 10-орында (пайдаланушылардың 0,62 %-ы, Securelist Q2 2026).
- Жылыстаулар: F6 деректері бойынша, жартыжылдықта қазақстандық компаниялардың 12 жылыстауы жарияланды — бұл бүкіл 2025 жылдағымен бірдей. Жазбалардың 79 %-ы — мемлекеттік сектор.
Шілде–тамыз оқиғалары
- «eGov-тан 15 млн қазақстандықтың деректері жылыстады» — расталмады. 11–12 тамызда даркнетте «47 млн жол» базасы 0,5 BTC-ге сатылымға шығарылды. Жасанды интеллект және цифрлық даму министрлігі eGov бұзылмағанын, ал сипатталған түрдегі паспорт скандары жүйеде жоқ екенін мәлімдеді. Сатушының аккаунты тамызда ашылған, деректер үлгісі көрсетілмеген — бұл ескі жылыстаулардан құрастырылған жинақтың белгілері. Еске саламыз: 2025 жылғы 16 млн жазбаның нақты жылыстауын ҰҚК әлі тергеп жатыр.
- SilkParasite — Орталық Азияның, соның ішінде ҚР-дың мемлекеттік органдарына қарсы APT (Bitdefender, 19 тамыз). RAT-тың жеті тұқымдасы, оның бесеуі жаңа, 2025 жылғы қазаннан бері шамамен 65 зақымдану. Алдамшы құжаттар нақты министрліктерге бейімделген, архивтер парольмен қорғалған, Kaspersky бар-жоғы тексеріледі, ЖИ көмегімен әзірленгенінің іздері бар.
- OctLurk және SilkLurk (Kaspersky GReAT, 30 шілде) — Қазақстанның мемлекеттік органдарындағы, медициналық мекемелеріндегі, ғылыми-зерттеу институттарындағы және логистикасындағы бэкдорлар; олар құрбандардың нақты машиналарына байланған.
- 21 тамыздағы eGov пен мемлекеттік органдар сайттарының іркілісі. «Ұлттық ақпараттық технологиялар» АҚ: «сыртқы интернет-трафик белсенділігінің артуына байланысты қорғау тетіктері іске қосылды». DDoS сөзі айтылмады. Бұған дейін, 4 тамызда, бір азамат авторизациядан кейін eGov-тағы бөгде аккаунтқа кіріп кеткен.
- ҚазТАГ-қа DDoS, 19–20 шілде: провайдер шетелдік трафикті уақытша бұғаттады.
- ENERFORT 2026 — ҚР энергетикасының алғашқы кибероқу-жаттығулары (27 шілде). Польшадағы ЖЭО мен Ұлыбританиядағы электр станциясына жасалған шабуылдар (төменде қараңыз) аясында — дер кезінде өткізілді.
Реттеу: не өзгерді
- 12 шілдеден бастап ҚР Цифрлық кодексі қолданыста, «Ақпараттандыру туралы» заң «Киберқауіпсіздік туралы» заң болып қайта аталды.
- 12 шілдеден бастап — дербес деректердің жылыстауы туралы хабардар етудің жаңа қағидалары: оператор реттеушіге 1 жұмыс күні ішінде, киберқауіпсіздік орталықтары 3 сағат ішінде хабарлайды.
- 25 тамыздан бастап — цифрландыру және дербес деректерді қорғау туралы заң: операторларды сыныптау (шағын — 10 мың субъектіге дейін, орта — 500 мыңға дейін, ірі — одан жоғары), ірі операторлар тізілімі, дербес деректер қауіпсіздігінің бұзылуының автоматты тізілімі, аса маңызды объектілерді бақылау ҰҚК-ге өтеді.
- 29 тамыздан бастап — Киберқауіпсіздік инциденттеріне ден қоюдың ұлттық дағдарысқа қарсы жоспары: ақпараттық-коммуникациялық инфрақұрылымның аса маңызды объектілерінің (АКИАМО, КВОИКИ) иеленушілері ден қою жоспарларын бекітуге, цифрлық іздерді сақтауға, жауапты адамды тағайындауға және жоспарларды реттеушіге беруге міндетті.
- Айыппұлдар үш есе өсті: киберқауіпсіздік саласындағы бұзушылықтар үшін 1000 АЕК, дербес деректер бойынша 2000 АЕК, ескіру мерзімі — бір жыл. Тексерулердегі типтік бұзушылықтар: келісімдер жоқ, MFA жоқ, криптографиялық қорғау мен антивирус жоқ. Қызметкерлерді АҚ бойынша жыл сайын оқыту міндетті болды.
Егер ұйымыңыз 10 мыңнан астам субъектінің дербес деректерін өңдейтін болса — сіз жаңа міндеттері бар «орта оператор» болып саналасыз. Талаптар туралы толығырақ — ҚР дербес деректер туралы заңы: не істеу керек мақаласында, жылыстау арналарын бақылау — DLP.
Әлем
Ransomware және жылыстаулар
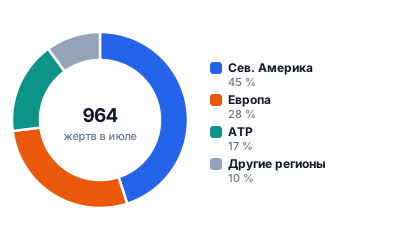
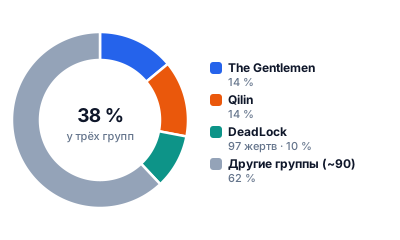
ransomware.live бойынша тамыз шілдеден де жоғары: 618-ге қарсы 709 құрбан. NCC Group шілдеде 894 инцидент санады — бұл 2026 жылдың ең жоғары көрсеткіші. II тоқсанда Check Point Research 2 139 құрбанды (+33 % ж/ж) және 93 белсенді топты тіркеді. Ең көп шабуылданатын салалар: білім беру (бір ұйымға аптасына 4 848 шабуыл), мемлекеттік сектор (3 044), энергетика (2 759).
«Шифрлаусыз бопсалаудың» үлесі өсіп келеді: деректерді ұрлайды да, жарияламау үшін төлем талап етеді. Құрбандардың шамамен 23 %-ы төлейді.
Тамыз инциденттері
- McKesson (28 тамыз): қызметкерлерге вишинг → Okta компрометациясы → Salesforce пен Snowflake-тен деректерді жүктеп алу. Пациенттердің 284 млн жазбасы мәлімделген, талап — $55 млн. ShinyHunters тобы.
- Manchester Airports Group (27 тамыз): үш әуежайдың 8,7 млн жолаушысының деректері.
- Boston Scientific (26 тамыз): бүкіл әлем бойынша медициналық бұйымдарды өндіру мен жөнелту тоқтады.
- Польшадағы ЖЭО (8 тамызда жария етілді): шабуылдаушылар жел паркінің VPN-і арқылы кіріп, одан әрі оператордың ұялы APN-і арқылы SCADA-ға жеткен, Siemens контроллерлері STOP режиміне ауыстырылған. Бұл — АТ желісінен технологиялық желіге мобильді желі арқылы өтудің құжатталған алғашқы жағдайы.
- Ұлыбританиядағы электр станциясы: ирандық топ оны 4 күнге тоқтатты.
- Cl0p және PTC Windchill: инженерлік деректерді басқару жүйесіндегі zero-day арқылы жаппай бопсалау. 40+ құрбанның ішінде — Shell, GE, Philips.
- Medusa: CISA мен ФТБ деректері бойынша, АҚШ-тың аса маңызды инфрақұрылымына жататын 500-ден астам ұйым бұзылған.
Барлығына қатысты тренд: энергетика мен өнеркәсіпке жасалатын шабуылдар деректерді ұрлаудан физикалық әсерге көшіп жатыр. ЖЭО-лары, ГРЭС-тері мен тау-кен металлургия секторы бар Қазақстан үшін бұл — технологиялық желілерді сегменттеу және қашықтан қол жеткізуді жабу керектігінің тікелей белгісі. NGFW және сегменттеу бөлімін қараңыз.
Осалдықтар: тамыз — бір жарым жылдағы рекорд
CISA KEV (Known Exploited Vulnerabilities) каталогы — нақты шабуылдарда эксплуатацияланғаны расталған осалдықтар тізімі. Бұл — ең практикалық индикатор: «қанша CVE жарияланды» емес, «іс жүзінде нені бұзып жатыр».
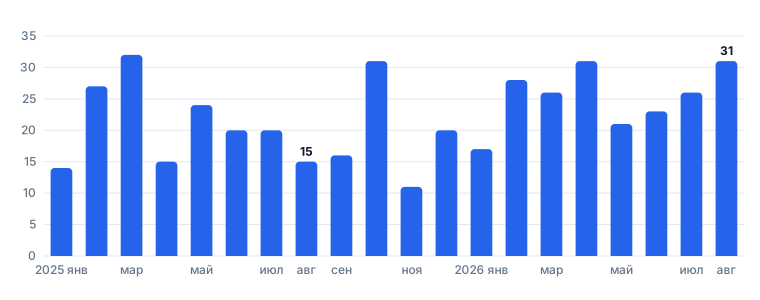
- 2026 жылғы тамызда 31 жазба — 2025 жылғы наурыздан бергі ең жоғары көрсеткіш. 2025 жылғы тамызда 15 болған.
- 2026 жылғы қаңтар–тамызда — 203 жазба, ал 2025 жылдың сол кезеңінде 167 болған (+22 %).
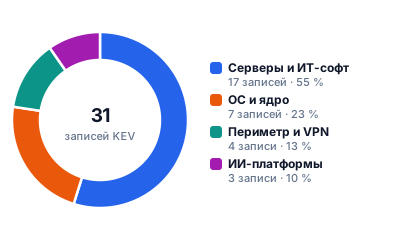
- 31-дің 6-ы — 2015–2023 жылдардағы ескі CVE (Red Hat libuser, Linux ядросы, Microsoft SQL Server, ownCloud, Ajax.NET). Шабуылдаушылар жылдар бойы жаңартылмаған жүйелерді бұзып жатыр. Түгендеу мен осалдықтарды басқару zero-day аулаудан маңыздырақ.
- Периметр соққы астында. Шілде–тамызда KEV-ке Cisco ASA/FTD және FMC, Citrix NetScaler, Fortinet FortiOS және FortiSandbox, SonicWall SMA1000, Check Point SmartConsole, Arista VeloCloud енді. Бұлар — әр ұйымда интернетке тікелей қарап тұрған құрылғылар.
- IT және әзірлеу құралдары: N-able N-central, JetBrains TeamCity, Gitea, JFrog Artifactory, PaperCut, Metabase, Zimbra, VMware vCenter. Басқару жүйесін бұзу бүкіл инфрақұрылымға бірден қол жеткізуге мүмкіндік береді.
- ЖИ-стек нысанаға айналды: Langflow, MLflow, Ray — бір айдың ішінде ЖИ-қосымшаларға арналған үш платформа. Өз LLM-сервистеріңізді іске қоссаңыз, ЖИ-ді қорғау бөлімін қараңыз.
Ең алдымен нені патчтау керек
| CVE | Өнім | Не болып жатыр |
|---|---|---|
| CVE-2026-8452, CVE-2026-19490 | Citrix NetScaler ADC / Gateway | Бұзылған шлюздердегі вебшеллдер; аутентификацияны айналып өту, эксплуатация күтілуде |
| CVE-2026-20349 | Cisco ASA / FTD (SSL VPN) | Эксплуатацияланып жатыр: құрылғының қайта жүктелуі, VPN-нің істен шығуы |
| CVE-2026-33824 | Windows IKEv2 (IKEEXT) | VPN-серверлердегі RCE 9.8, эксплуатацияланып жатыр; патч сәуірде-ақ шыққан |
| CVE-2026-68820 | Windows afd.sys | Тамыздағы Patch Tuesday-дің zero-day осалдығы, оны Lazarus тобы пайдаланған |
| CVE-2026-50522 | Microsoft SharePoint Server | RCE 9.8, 21 шілдеден бері machine keys ұрлау және вебшеллдер |
| CVE-2026-59310 | VMware vCenter | RCE 9.8, жария етілгеннен кейін 5 күннен соң эксплуатациялана бастады, 47 елде 361 құрбан |
| CVE-2026-73570 | Zimbra Collaboration Suite | SNMP арқылы pre-auth RCE, кемінде 274 сервер бұзылған |
| CVE-2026-21962 | Oracle HTTP Server / WebLogic | CVSS 10.0, 12 күнде 140 мыңнан астам әрекет, 100+ елдің мемлекеттік желілері |
| CVE-2025-68686 | Fortinet FortiOS SSL-VPN | Symlink-персистенттілікке қарсы патчты айналып өту, эксплуатацияланып жатыр |
| CVE-2026-72529/72530 | TrueConf Server | Клиент инсталляторларын алмастырып қою — supply chain |
Microsoft-тың тамыздағы Patch Tuesday жаңартуы — 421 CVE, оның 62-сі критикалық (Qualys бойынша), үшеуі zero-day. Palo Alto Networks PAN-OS пен GlobalProtect-тегі 11 CVE-ні жапты, олардың белсенді эксплуатациясы тіркелмеген.
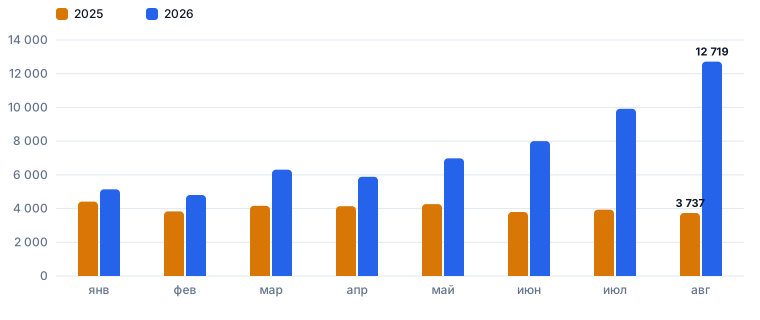
CVE-нің жалпы ағыны KEV-тен жылдамырақ өсуде: 2026 жылғы тамызда NVD 12 719 жазба жариялады, бір жыл бұрын 3 737 болған. Kaspersky критикалық осалдықтарды тіркеудің рекордын (жартыжылдықта 5,2 мың, +47 %) атап өтіп, мұны қателерді ЖИ көмегімен іздеумен байланыстырады. Практикалық қорытынды: бәрін жабу мүмкін емес. Басымдықты CVSS бойынша емес, KEV, EPSS және интернеттен қолжетімділік бойынша белгілеу керек.
Шабуылдардағы ЖИ: үш дерек
- Check Point: prompt-injection жүктемелерінің саны бір тоқсанда 5 есе өсті, 10 мың MCP-сервердің 40 %-ынан осалдық табылды; Мексиканың 9 мемлекеттік органын бұзу кезінде ЖИ-агент 34 сессияда 5 317 команда орындады.
- IBM: қасақана жасалған әрбір төртінші жылыстау ЖИ қолданылып жүзеге асырылған, оның құны орташадан $1 млн-ға жоғары. Ұйымдардың 20 %-дан астамы өз ЖИ-модельдерінің немесе қосымшаларының бұзылғанын хабарлады.
- Kaspersky: қаңтар–мамырда ЖИ-сервистер кейпіндегі зиянды бағдарламамен 92 мың шабуыл жасалды, жалған ChatGPT — 49 %. Шағын бизнеске жасалған шабуылдар 2025 жылғыдан 5 есе көп.
Қыркүйекте не істеу керек
- Периметрді жоғарыдағы кесте бойынша тексеріңіз: Citrix, Cisco, Fortinet, Zimbra, vCenter, SharePoint, IKEv2. Жаңартыңыз және журналдарды вебшеллдер мен жаңа есептік жазбалардың бар-жоғына тексеріңіз.
- Ескі CVE-лерді жабыңыз: Linux, SQL Server, ownCloud орнатылған серверлерді сканермен тексеріп шығыңыз — тамыздағы 31 KEV жазбасының 6-ы үш жылдан ескі.
- 10 мыңнан астам субъектінің дербес деректерін өңдесеңіз — жаңа қағидаларға дайындықты тексеріңіз: тізілім, 1 жұмыс күні ішінде хабардар ету, MFA, шифрлау, келісімдер.
- АКИАМО иеленушілері 29 тамыздағы дағдарысқа қарсы жоспарға сәйкес инциденттерге ден қою жоспарын бекітуі керек.
- Қызметкерлерді АҚ бойынша міндетті оқытудан өткізіңіз. Вишинг ShinyHunters үшін, ал жалған ЖИ-сервистер шағын бизнеске шабуылда басты кіру жолына айналды.
- Периметр мен серверлердің логтарын SIEM жүйесіне қосыңыз: инцидент кезінде журнал болмаса, тергейтін ештеңе қалмайды.
Периметрді тексеру немесе дербес деректер жөніндегі талаптарға дайындалу қажет болса — бізге жазыңыз, бір күнде бағалап береміз.
Дереккөздер
- CISA KEV: cisa.gov/known-exploited-vulnerabilities-catalog (2026.09.02 нұсқасы); NVD API: services.nvd.nist.gov.
- KZ-CERT, finprom.kz арқылы: kapital.kz, inbusiness.kz, newsroom.kz (14.08.2026); ҚР ІІМ: inbusiness.kz (21.08.2026), kazpravda.kz (02.07.2026).
- Bitdefender, SilkParasite (19.08.2026); Kaspersky GReAT, OctLurk/SilkLurk (30.07.2026); Kaspersky Securelist Q2 2026; F6 (15.07.2026).
- Реттеу: zakon.kz, kapital.kz (07.08.2026), kt.kz (19.08.2026), sputnik.kz (20.08.2026).
- Check Point Research (12.08 және 13.08.2026); NCC Group Threat Pulse (26.08.2026); ransomware.live; IBM Cost of a Data Breach 2026 (29.07.2026); Verizon DBIR 2026; SecurityWeek, Qualys (Patch Tuesday 11.08.2026); The Hacker News, BleepingComputer, Help Net Security (тамыздағы инциденттер мен CVE).
© Genius Systems, 2026 · 2026 жылғы тамыздағы АҚ дайджесті · gensystems.kz · +7 777 746 2422 · info@gensystems.kz · Өскемен, М. Горький к-сі, 57, 412-кеңсе
Жиі қойылатын сұрақтар
Дайджесттегі сандар қайдан алынған?
Тек бастапқы дереккөздерден: CISA KEV каталогы мен NVD API (2026 жылғы 2 қыркүйектегі жүктеме), finprom.kz баяндауындағы KZ-CERT есептері, Check Point Research, NCC Group, IBM, Verizon DBIR, Kaspersky Securelist, Bitdefender, ҚР мемлекеттік органдарының ресми хабарламалары. Сілтемелер мақаланың соңында берілген. Дереккөздерде әртүрлі келтірілген сандарды дереккөзін көрсетіп береміз.
Дайджест қаншалықты жиі шығады?
Айына бір рет, айдың бірінші аптасында. Келесі шығарылым — 2026 жылғы қыркүйек бойынша, қазанның басында шығады.
Осалдықтар тізімінде біздің жабдық болса, не істеу керек?
Микробағдарлама (прошивка) нұсқасын тексеріңіз, вендордың жаңартуын орнатыңыз, журналдарды компрометация белгілеріне (вебшеллдер, жаңа есептік жазбалар, әдеттен тыс қосылулар) тексеріңіз. Өз мамандарыңыз болмаса — бізге жазыңыз, 1–2 күнде тексеріп, жаңартып береміз.
Міндетіңізді талқылау
Міндетіңізді қысқаша сипаттаңыз — шешім таңдап, мерзімі мен құнын бағалаймыз. Жұмыс уақытында бір сағат ішінде жауап береміз.
+7 705 186 34 85 Өз өнімдерімізді әзірлеу және енгізу мәселелері бойынша